找到 136 篇与 宝塔面板 相关的结果 - 第 3 页
-
 /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201708/17/152907ajgf5vp8www3w8cw.png" alt="打开网站提示500错误解决方法" />打开网站提示500错误解决方法
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
**一般引起500错误都是以下问题导致 1.伪静态规则不正确 2.php版本与网站程序不兼容 3.网站无法连接至数据库(即站点的数据库配置文件没配置或错误配置) 4.php禁用了某一函数,需要开启 5.站点需要访问站外目录,需要关闭防跨站处理 6.源码本身有BUG** 下面根据教程,开启php错误提示,看看具体是什么原因导致 首先选择网站所使用的php版本 开启php的错误提示 修改配置文件 将display_errors = Off 修改成display_errors = On 修改完之后重启php即可 注:7月份以前安装过宝塔php的默认是关闭错误提示的,7月份后安装的默认开启 开启之后会看到提示 什么文件多少行出什么错 需要自行检查源码 若打开网页显示白屏 什么也不显示 修改php配置文件 将错误提升级别调到最低 显示所有错误 将error_reporting= E_ALL & ~E_NOTICE 修改成 error_reporting= E_ALL 然后重启php即可 注:若调试完成后网站能正常访问了 请将错误提示关闭 将display_errors = On 改成 display_errors = Off 即可
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201709/08/114826qoqqzu0uaomdbheo.png" alt="宝塔面板MySQL性能调优教程" />宝塔面板MySQL性能调优教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
在PHP+MYSQL架构网站运行过程中,往往会遇到各种性能问题影响,如MySQL、PHP、CPU、磁盘IO、缓存等,其中MySQL瓶颈就是最常见也最难解决的一种影响网站性能的因素;通常,我们会使用redis、memcached等缓存软件来缓存内容,这确实是最优的解决方案之一,但这需要网站程序的支持,然而多数常用网站程序并不支持或者不能完美支持这些缓存软件,今天我们就来谈谈如何通过MySQL自身的配置调整来优化MySQL性能,以缓解MySQL瓶颈问题。 准备: 1、宝塔Linux面板 正式版 5.2.0+ (2017/09/20发布) 测试版5.2.4+ 2、MySQL 5.x 通常MySQL调优我们分以下几部分: 1、MySQL配置参数调优 (需要根据网站运行情况调整) 2、数据表索引调优 (效果明显,但通常优秀的开源程序都不需要调整) 3、SQL语句调优 (这是程序员或DBA干的事) 今天我们主要谈谈如果配合宝塔面板的新功能来进行MySQL配置参数调优,我们先来看两张图片: (图1) (图2) 很明显,(图1)显示的是MySQL当前的运行状态,(图2)显示的是MySQL主要配置参数 下面我们就来解读一下这两张图: 1、活动/峰值连接数 (图1)中当前活动的连接为1个,自MySQL服务启动以来,最高连接数为54;当最高连接数接近或等于(图2)中的max_connections时,应适当增加max_connections,需要注意的是,不要一下子增加过多,建议每次增加50,观察一段时间,不够再继续增加。 2、线程缓存命中率 (图1)中线程缓存命中率为99.78%,若这个值小于90%,建议适当增加(图2)中的thread_cache_size,建议每次增加8。 3、索引命中率 (图1)中索引命中率为99.50%,若这个值小于95%,建议适当增加(图2)中的key_buffer_size,建议每次增加64,需要说明的是,若您的数据库使用的是Innodb引擎,可忽略这个选项 4、Innodb索引命中率 (图1)中Innodb索引命中率为100%,若这个值小于95%,建议适当增加(图2)中的innodb_buffer_pool_size,建议每次增加64,需要说明的是,若您的数据库没有使用Innodb引擎,可忽略这个选项 5、查询缓存命中率 MySQL查询缓存是个比较受争议的功能,个人建议当你有在使用redis、memcached等缓存软件时,在(图2)中将query_cache_size设为0可以将其关闭,当你没有使用缓存软件,有多余的内存使用,且数据库瓶颈明显存在时,可以尝试开启查询缓存,这是个非常依赖数据表结构及SQL语句优化的功能,若数据表结构和SQL语句都针对查询缓存进行过优化,它的效果还是很不错的。 6、创建临时表到磁盘 (图1)中创建临时表到磁盘的比例是0.42%,这说明大部分临时表创建到内存了,不会过多增加磁盘IO的开销,建议,当比例大于2%时适当增加(图1)中的tmp_cache_size,建议每次增加32,当比例大于60%时,放弃吧,有些开源程序并没有专门优化过SQL语句,所以在运行过程中会开启大量临时表,加多少缓存都是不够用的。 7、已打开的表 当(图1)中的已打开的表接近或等于(图2)中的table_open_cache时,可以适当增加table_open_cache,但若设置过大可能导致您的程序频繁中断MySQL连接,建议在1024以内,最大不要超过2048。 8、没有使用索引的量、没有使用索引的JOIN量 若不为0,就检查下数据表索引吧,其实只要没有疯涨,比如一天增涨几千,一般可以忽略,必竟优化索引还是程序员或DBA去干比较合适。 9、排序后的合并次数 如果这个值在缓慢增张,建议适当增加(图2)中的sort_buffer_size,建议每次增加512,但最大不要超过8192,如果这个值一直在疯涨,增加sort_buffer_size也没用,就放弃这个选项吧,这个锅还是给程序开发者背。 10、锁表次数 如果服务器CPU开销不大的情况下,疯狂锁表,建议你将所有数据表转换成innodb,记得转换前备份哦。 11、优化方案 这个是我们根据内存大小给的一个推荐优化方案,仅是建议仅用于基础参考值,还是要根据实据情况来调整每一个配置项。 注意:保存参数配置后不会立即生效,记得要重启MySQL服务。 写在最后: 因我本人并不是专业DBA,难免有错误或遗漏的地方,还请大家给予指正,另外,可能面板提供的参考数据及调整选项还不够丰富,我们在往后的更新中会根据需要考虑继续增加更多的调整选项,谢谢大家的支持。
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
//www.65gw.com/usr/themes/Joe/assets/images/thumb/29.jpg" alt="宝塔面板充分利用服务器性能设置" />宝塔面板充分利用服务器性能设置
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 在创建站点之前,我们需要根据自己的条件进行一些配置,这可以让以后的站点运行更稳定! 前期准备:安装宝塔Linux面板 4.2.x,安装Linux工具箱,安装LNMP或LAMP环境 具体优化设置步骤 1、添加计划任务,定期释放内存,建议设置每天释放一次,执行时机为半夜,如:3:30 2、打开Linux工具箱添加Swap Swap推荐值: 物理内存 Swap 512M 1024M 1GB 1500M 2GB 2048M 4GB 4096M 6GB+ 4096M 3、安装PHP缓存扩展,根据即将部署的站点需求,尽量使用更高的PHP版本,另外缓存安装建议如下: 脚本缓存:xcache、opcache 任选一项安装,PHP5.2-5.4建议使用xcache,PHP5.5以上建议使用opcache 内容缓存:若程序支持,建议优先顺序如下: redis > apc > memcached > memcache 注意:内容缓存和脚本缓存,都各只安装一个,不要安装多个! 4、若程序支持,尽量使用imagemagick代替PHP自带GD,以提升性能 5、若程序支持,尽量安装fileinfo、exif扩展,以提升站点性能和安全性 6、若确定您的程序不需要,尽量不要安装ZendGuardLoader,ioncube解密扩展 7、若您的程序不需要PATH_INFO,请把它关闭 8、PHP并发调整建议: CPU/内存 单站点 多站点 1H/512M 20-30 10-20 1H/1G 30-50 20-30 2H/2G 50-80 30-50 2H/4G 60-100 30-50 4H/4G 100-150 30-80 4H/8G 100-200 30-80 6H/6G 100-200 30-80 8H/8G 100-300 50-100 8H/16G 100-300 100-150 16H/16G 100-300 100-150 注1:容易受到CC攻击的站点使用的PHP版本,尽量不要设置过高的并发,以免服务器被打死 注2:VPS性能参差不齐,以上建议仅供参考,请根据实际使用效果自行调整 注3:不建议设置超过300并发上限,哪怕您的服务器性能足够好;若发现并发不够用,请尝试优化站点数据库缓存可能更有效 9、MySQL数据库版本建议: CPU/内存 数据库 1H/512M MySQL5.1 1H/1G MySQL5.1/5.5 2H/2G MySQL5.1/5.5 2H/4G MySQL5.5/5.6 4H/4G+ MySQL5.5/5.6/5.7
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201707/13/190508bi6c16ofh652i2k1.jpg" alt="如何安全使用服务器运维干货" />如何安全使用服务器运维干货
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 说在前面:千万不能再用这三种密码 1、弱口令弱口令扫描无所不在,像我们的官网服务器,几乎每隔几分钟就被扫一次,任何时候,任何场景,不要使用123456,admin这样的弱口令,哪怕你就是改个简单密码给某人登陆下后台,几分钟后就改回来也有极高的被扫风险 2、陈年密码你的QQ密码、邮箱密码、服务器密码、微博密码、微信密码等等,都是一样的,或者都是从接触互联网就在用的密码,这很恐怖,在你漫长的互联网使用过程中,你可能注册了很多站点的会员,在长期使用过程中,你的密码可能早已泄露,说不定你到某工库一查,发现你所有在用的密码都在上面 3、拼接密码你的银行卡密码是你或你家人的生日,你的微信密码是你的姓名拼音+生日/电话/准考证号码,也可能是其它个人信息的拼接,这种密码极容易被有心人暴力破解,只要掌握一定量你的私人信息就很容易猜出你当前可能在用的密码 一:面板安全说明:面板是你的服务器管理窗口,所以面板安全至关重要,千要不要嫌一点点麻烦就放任不管,下面就来说说面板需要做哪些安全设置比较稳妥1、安装好面板后第一时间修改管理员用户名及密码2、修改面板端口,建议使用5位端口,如:395813、为面板绑定一个比较复杂的三级域名,这个域名你可以真实解析,也可以通过您的家用或办公电脑中hosts过去,如: Ai80093ymdHis000.bt.cn4、若条件允许,可以设置许可IP5、若长期不需要登陆面板,可以将面板暂时关闭,(并不影响面板中的计划任务及守护程序) 二:系统及网络安全1、定期检查并修复系统漏洞2、开启防火墙,只放行要用上的端口3、修改SSH端口4、禁Ping5、若你长期不需要登陆SSH,请在面板中将SSH服务关闭6、安装悬镜、云锁、安全狗等安全软件(只安装一个) 三:网站安全1、隐藏后台管理入口2、除了update/cache等少数目录,其它所有目录都给只读权限3、在nginx/apache站点配置中限制除入口目录及资源目录以外的所有目录的访问权限4、若网站程序支持,尽量使用php5.4以上的版本5、如非必要,不要给站点创建FTP,或使用完就删除或停用站点的FTP帐户6、如非必要,不要对外开放3306端口,并隐藏好phpmyadmin位置,最好设个访问密码7、尽量开启SSL(HTTPS)8、保护好网站源码及数据库备份,请不要将数据库备份及网站源码包放在站点根目录9、若你使用Nginx,可在面板中开启WAF防火墙,可有效防止绝大多数web攻击
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201901/21/145706w77en9gdxjieymxj.png" alt="宝塔MySQL主从复制插件使用教程" />宝塔MySQL主从复制插件使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
宝塔mysql主从复制插件使用教程** 更新日志:** 1、添加数据库一主多从功能。 2、创建主从前检测数据库是否开始二进制日志。 3、数据库备份是取消锁表,不再影响主库使用。 4、修复一些已知BUG。 插件说明:** ** 1、非重构版本插件支持Mysql5.5或以上数据库同步,重构版仅支持5.7和8版本。 2、本插件需要主从数据库版本一致。 3、本插件现只支持一主主从。 4、使用前请先在安全组放行对应的数据库端口。 5、使用插件前请先安装好数据库。 6、尝试修复主从时请务必仔细查看提示。 7、请保证主从两端面板版本在6.x方可正常使用 8、同步前请确定二进制日志是否已经开启。 9、数据库主从同步之后,任何操作切勿在从库操作(包含添加、删除数据库、表),否则会导致同步异常。 环境说明:** ** 主数据库:192.168.1.198 从数据库:192.168.1.199 一、配置主服务器:** ** 1、从库IP地址,这里输入从服务器的IP,如果在同一个机房建议使用内网IP。 2、从库端口,这里输入从服务器Mysql设定的端口默认为3306,如果有做修改请手动修改输入框的端口, 从库端口在设置主服务器时必须是已经可以访问的。 3、选择数据库,如果需要完全同步,请勾选全部即可 4、设置主服务器时,如果mysql为5.6或以上版本,mysql会自动重启一次(用于使新配置的参数生效) 5、配置完成后会生成一串秘钥,请复制好准备粘贴到从服务器。 二、配置从服务器** ** 1、主服务器IP,如果在同机房,建议输入主服务器的内网IP。 2、主服务器秘钥,将主服务器生成的秘钥粘贴进去,注意后面可能有 “=” 等于号。 三、主从同步需要的时间: 根据数据库大小和带宽(如果是公网同步)大小,配置时间将会有较大出入,如果服务已经在配置请不要 刷新窗口,如果有刷新,服务还会在后台处理,请静待配置完成即可。 * 四、修复主从:* ** 1、修复主从需要到主服务器操作。 2、修复前请备份好主服务器数据库和从服务器数据库以免数据丢失。 3、修复时请仔细阅读提示后再做修复。 * 五、删除主从复制:* ** 删除主从服务需要在主从两台服务器同时删除。 六、添加从服务器: 按照上面的方法做好主从后如果后面想添加从库,可以直接点击添加从服务器来配置,同步的数据库和前面配置好的是一致的不能修改。 七,获取Key: 如果同步过程中不小心关闭key窗口可以点击这个按钮获取key
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/201903/16/174003euhkz6w241fi86wv.png" alt="宝塔异常监控推送使用教程" />宝塔异常监控推送使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
更新日志 2019年04月10日,更新异常推送1.4版本1、优化推送内容。 2、如果cpu或内存告警时,会提示占用最大的进程,面板进程排除。 3、添加网站监控报表发送功能 4、修复一些以知bug 2019年03月19日,更新异常推送1.3版本 添加功能: 1、设置邮件发送间隔时间 2、修复一些BUG 使用帮助 1、安装前请先开启宝塔监控,开启方法如下图: 2、安装完成后已经默认给您提供了常用的监控项,如需修改手动编辑即可 3、站点监控说明:选择您的站点和站点下的某个域名 在不勾选精确监控时,站点返回状态码为200表示正常。 在勾选选精确监控时,需要输入站点页面出现的关键字,如打开百度,看到百度两个字,我们可以将百度关键字输入用于监控,如果没有监控到没有关键字将会视为访问失败 4、自定义URL监控: 具体使用和站点监控的精确监控基本一致 5、设置您接收通知的邮箱 6、设置邮件白名单 qq邮箱设置白名单 网易邮箱设置白名单 其他邮箱也是类似的操作
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202204/13/170920pnt0nt1m2h7j5154.png" alt="宝塔负载均衡重构版使用教程" />宝塔负载均衡重构版使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
**本次负载均衡的教程以WordPress博客案例来写,大致架构如图(最小可用架构) ** 服务器分配: 192.168.1.190为主节点+数据库服务器 192.168.1.191为WordPress节点1 192.168.1.192为WordPress节点2 访问流程:用户访问负载均衡主节点-----根据算法分配到节点1或节点2 负载均衡配置步骤: **1、在192.168.1.190服务器上安装好建站环境,我这里的建站环境是CentOS7.9,Nginx1.21,MySQL5.7,PHP8.0,建站源码是一键部署中的WordPress5.6版本 ** **192.168.1.191和192.168.1.192的建站环境分别如下 ** **2、先在192.168.1.190上创建好网站 ** **3、将主节点建站好的网站包打包,创建分享连接 ** **4、分别在191和192节点上下载后并解压 ** **5、分别在节点1和节点2 上进行建站 ** **6、回到主节点,删除当前的建站环境,注意不要删除数据库 ** **7、配置192.168.1.191和192.168.1.192这两台服务器对数据库的访问权限 ** 分别修改192.168.1.191和192.168.1.192网站中的数据库配置 打开/www/wwwroot/412test.dapaoit.com/wp-config.php **8、安装负载均衡重构版 ** **9、在节点192.168.1.191,192.168.1.192,分别创建验证文件a1.txt a2.txt ** 验证a1.txt a2.txt是否可以访问 **10、添加节点1 和节点2 ** **11、节点添加完成后,添加域名 ** 提交后访问网站 到这里负载均衡已经部署完成,下面讲解部署了SSL证书后,如何被WordPress网站兼容 **12、部署SSL,在主节点上部署 ** **13、此时访问会有静态文件加载失败的问题,原因是由于网站在部署的时候使用的是HTTP方式进行部署的 ** 14、使用phpmyadmin打开WordPress的数据库,将 wp_options、wp_users表中的http连接全部修改成https的 15、增加网站代码里的HTTPS协议支持 找到/www/wwwroot/412test.dapaoit.com/wp-includes/functions.php中的第8行: require ABSPATH . WPINC . '/option.php';后面增加: add_filter('script_loader_src', 'agnostic_script_loader_src', 20,2); function agnostic_script_loader_src($src, $handle) { return preg_replace('/^(http|https):/', '', $src); } add_filter('style_loader_src', 'agnostic_style_loader_src', 20,2); function agnostic_style_loader_src($src, $handle) { return preg_replace('/^(http|https):/', '', $src); } 打开/www/wwwroot/412test.dapaoit.com/wp-config.php 在第19行下增加 $_SERVER['HTTPS'] = 'on'; define('FORCE_SSL_LOGIN', true); define('FORCE_SSL_ADMIN', true); 16、保存后开启主节点的强制https 17、测试访问 至此,负载均衡重构版之WordPress博客项目案例教程结束,如果您有好的建议或者其他的问题请在下面留言 **FAQ: 问:最小架构必须是三台服务器吗?两台可以吗? 答:为了更好的提供服务,我们的主节点只做了转发的作用,符合Linux运维的规范,另外转发的服务器已经增加了数据库了(也可以将数据库独立安装到一台服务器上),就不要再处理网站上的其他业务了,转发节点尽量配置高一点 问:在节点创建网站时候,为什么要创建ip建站? 答:因为使用IP建站,省略了域名DNS解析的步骤,这样建立的负载转发到子节点更快 问:数据库权限可以设置所有人吗? 答:为了数据库的安全,不建议设置为所有人,指定IP访问 问:会话跟随怎么选择? 答:会话跟随有三种选择方案, cookie跟随:如果您的网站有使用CDN这类型的加速,需要使用这个cookie跟随的方式来做负载 IP地址跟随:通过客户端的IP地址来保持会话,这样访问的请求会在会话时间内落到同一个节点上 关闭:当您的网站是纯静态的,无需登录和数据交互,就可以选择这种方式 **
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202004/13/120803wijo7jjvm7njj7sj.png" alt="宝塔APP使用说明" />宝塔APP使用说明
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
堡塔APP-让您手机快速管理宝塔Linux面板(支持安卓、苹果,仅限宝塔Linux面板最新版使用) 第一步:(下载APP)** **苹果/安卓扫码下载 扫码会自动识别下载苹果或者安卓版APP,或使用链接下载(https://www.bt.cn/download/app.html) 第二步:(在面板操作绑定) 登录面板左边菜单栏我们选择【软件商店】 搜索【堡塔APP】安装同时设置*如果没有找到此项设置请升级至宝塔Linux面板最新版 APP截图预览堡塔APP扫描二维码,确认授权,进入界面。即可查看你服务器状态以及站点数据如图下: (恭喜你安装成功!)下面我们可以体验下功能方面:网站管理,FTP,数据库,监控管理,安全,计划任务等 一、站点管理点击添加站点就能自助搭建你的网站,还能建立FTP,数据库,非常人性化! 二、FTP管理堡塔APP在连接管理宝塔面板时,全程高位加密通信,确保服务器信息不被恶意窃取! 三、数据库管理添加数据库,输入用户名即可创建Mysql数据库,在线修改【root密码】 四、监控管理监控范围包括:负载状态,CPU,内存,磁盘IO,网络IO 使用率如图下 五、安全随时查看防火墙端口状态以及面板操作日志,提高安全意识! 六、计划任务设置定期备份任务,做好数据备份工作! 全新的堡塔手机端,希望带给您们一个非常不错的全新体验,感谢支持!(如有反馈可联系堡塔官方人员)
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202108/17/144833gdb330bv3vbzn35g.png" alt="堡塔SSH二次认证设置教程" />堡塔SSH二次认证设置教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
堡塔SSH二次认证插件教程 一、支持的环境系统 经过测试。支持的系统如下: centos7:通过 centos8:通过 ubuntu16:通过 ubuntu18:通过 ubuntu20:通过 debian9:通过 debian10:通过 fedora33:不通过,输密码后直接登录不上 fedora34:不通过,输密码后直接登录不上 alibabacloud 3.2104:通过 alibabacloud 2.1903:通过 二、前提条件需要设置钉钉消息通知 需要设置钉钉消息通道 设置的教程如下: https://www.bt.cn/bbs/thread-71298-1-1.html 三、使用方法 二维码是用于给堡塔APP扫描用。查看二次认证的key 的时候就不需要打开面板来查询了。只需要通过堡塔APP进行查看。 每个key都只能有效60S。那么通过xshell 来演示一下效果 四、演示效果 选择第三种验证方式。首先输入密码。然后再输入您的双因子认证的秘钥即可。如下 输入密码之后提示您输入二次确认秘钥 查看您面板或者手机上面的秘钥,复制过去,就可以完成登录 2021-08-31 更新 手机APP 支持扫码绑定二次认证秘钥 前提条件:首先当前宝塔面板需要绑定手机APP 才能进行绑定二次认证秘钥 首先检查更新一下手机APP 更新到最新版本。 然后点击左上角的身份认证集合。进行点击扫描添加 添加完成之后就可以在列表中显示了。 输入完成之后即可登录成功 此功能暂时不能通过钉钉发送临时授权验证。下个版本会加入,效果如下:
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202309/05/101111c33dw3xemwdc2cxt.png" alt="宝塔网站防篡改使用教程" />宝塔网站防篡改使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 使用场景: 1、两台或以上服务器做负载均衡,需要做网站数据的同步时 2、需要做数据镜像时 3、其它需要文件实时同步的项目中 4、数据备份 环境说明: 接收端服务器IP:192.168.247.138 发送端服务器IP:192.168.77.200 操作系统:CentOS 7.9.2009 x86_64(Py3.7.9) 面板版本:8.0.2 插件:文件同步工具 3.9.2 插件说明:基于rsync开发的文件同步工具,可定时或实时的发送文件和更新文件,也可用于配置负载均衡、集群、异地备份等场景 注意事项:防篡改中开启防护的目录数据是不能被同步的。所以使用文件同步工具是注意不要开启防护或者临时关闭防护 更新日志: 更新内容( V3.9.2 ): 创建本地同步时,增加选择过滤模板的功能2. 优化排除规则,出现同名时可以选择覆盖 修复rsync全局配置中的ip白名单在添加设置后,无法清空 修复部分情况下监听服务报错 安装步骤: 登录宝塔面板-->软件商店-->【关键词搜索:宝塔数据同步工具】或【点击专业版插件】-->宝塔数据同步工具-->安装 服务器数据同步(用于服务器间数据同步) 一、rsync 连接方式 设置接收任务 (在接收文件的服务器(以下简称“接收服务器”)创建)打开接收服务器上的宝塔数据同步工具:宝塔数据同步工具-->接收配置全局配置 宝塔数据同步工具-->接收配置-->全局配置, 需要注意的是在创建接收任务前,需要在服务器的防火墙中放行数据同步服务端口。否则会导致发送数据的服务器无法连接接收服务器而导致创建发送任务失败。如果是云服务器还需要到服务器后台控制台的安全组中放行端口,默认端口为:873。 创建接收任务 输入框中填写相对应用户名、密码,以及同步目录地址,密钥自动生成。资料填写无误后,点击提交即可,如图 提交后,会生成对应接收任务并弹出接收密钥对话框,并且服务会自动开启。如图 注意保存密钥在创建发送任务中会用到。 接收端服务器设置完成 设置 rsync 连接方式的发送任务 (在发送服务器创建)打开发送数据的服务器上的宝塔数据同步工具:宝塔数据同步工具-->发送配置创建发送任务 输入框中填写之前创建的接收配置的信息(根据自行爱好使用rsync的验证方式:密钥或者虚拟帐号)及同步目录地址。资料填写无误后,点击提交即可,如图 验证方式:密钥 (rsync 密钥)、帐号 (rsync虚拟帐号) 点击图片可以看大图 说明: 连接方式 rsync:通过 rsync 虚拟帐号方式传输文件 同步方式:增量或者完全 增量:数据更改/增加时同步,且只追加和替换文件 完全:保持两端的数据与目录结构的一致性,会同步删除、追加和替换文件和目录 服务器IP:填写上对应的接收数据的服务器ip 同步目录:需要同步文件的存放目录 验证方式:密钥 (rsync 密钥) 接收密钥:接收配置中生成的密钥 验证方式:账号 (rsync 虚拟帐号) 用户名:接收配置中设置的用户名 密码:接收配置中设置的密码 端口:接收服务器全局配置中的端口,默认为:873 防火墙需要开放端口 同步周期:定时同步(自定义备份时间),实时备份(实时同步备份文件) 压缩传输:数据在同步时是否压缩文件 限速:限制上传的速度,防止因同步数据导致带宽跑高 延迟:延迟时间周期内仅记录不同步,到达周期后一次性同步数据,以节省开销确认方向 提示“正常”,点击“执行同步”。 如果同步方式是“完全”模式。接收端存在文件将提示异常: 根据提示解决方案解决,解决后再设置同步: 1.请手动清理接收数据方的目录 2.接收数据方重新选择一个空目录 3.将同步模式改为增量同步创建发送任务成功,会自动同步文件。如图 rsync 连接方式 发送任务的名称是直接读取的接收端的用户名,所以接收端不要使用相同的名称。 同步方式为 “增量” 时两边的文件可以不一致。可以看到接收端多一个文件 (点击图片可以看大图) 同步方式为 “完全” 时两边的文件一致。(点击图片可以看大图) 注意: 同步方式为 “完全”时:在创建任务后,第一次同步完成后,如果在接收端建立了文件后也会不一致,点击任务的“同步”按键后会以发送端为准,会删除接收端的文件。 建议同步方式选择“完全”时,同步完成后修改成“增量”同步方式。避免文件数据的丢失。设置过滤器 用于排除同步目录中不需要同步的文件、目录,如图 查看日志 实时日志是查看自动同步的日志。(同步周期:实时同步或者定时同步) 任务中的日志是查看手动同步的日志 发送端服务器设置完成、rsync 连接方式设置完成 二、ssh 连接方式 设置 ssh 连接方式的发送任务 (仅在发送服务器创建) 验证方式:ssh帐号、ssh密钥 ssh 连接方式请根据自行实际使用选择使用ssh帐号还是ssh密钥, 如果创建任务后更换了ssh用户名与密码、ssh密钥。这里也需要更改为最新的,否则将无法验证导致同步失败。 与rsync不同的是 ssh 连接方式 是直接使用操作系统的用户无需建立rsync密钥与rsync虚拟帐号。 也就是无需设置“接收配置”,无需在接收端安装宝塔数据同步工具。 ssh 连接方式设置完成 说明: 名称 :名称用于标识同步任务 接收目录 :接收端服务器的目录 验证方式:密钥 (ssh 密钥) 接收密钥:登录操作系统用户的ssh终端密钥 验证方式:账号 (ssh帐号) 用户名:登录操作系统用户的ssh的用户名 密码:登录操作系统用户的ssh用户的密码 端口:接收服务器的SSH端口。默认为:22 其他的与rsync 连接方式相同 建议使用root用户或者有root权限的用户,可以避免权限问题 如何查看 ssh用户的密码与 ssh密钥? 如果是服务器提供商的,请到登录相关控制台查看密码或者ssh密钥。 (注意:如果有使用命令行或者宝塔面板更改过此方法失败,因为使用命令行或者面板更改不会同步到服务器提供商的控制台) 面板查看密钥:安全界面-->SSH管理-->SSH密钥登录-->查看密钥。如果为空,需要重新开关一次,此操作会将更新旧密钥,如有其他地方使用,请使用新的密钥进行登录。 命令行查看密钥:cat /root/.ssh/id_rsa 经测试支持ed25519、rsa加密方式。 无法通过验证?请查看ssh日志进行排查错误: Centos tail /var/log/secure# Debain/Ubuntu tail /var/log/auth.log二、本地数据同步(用于数据备份) 创建本地数据同步 示例:如将默认的建站目录/www/wwwroot/目录做个数据备份,备份至/www/backup/wwwroot目录下。 任务名定义为wwwroot-backup。如图 资料填写无误后,点添加即可。如图 三、操作日志 通过操作日志可以查看宝塔数据同步工具的详细操作记录。操作记录记录了操作的具体事项、操作时间,如图 宝塔数据同步工具仅支持文件、目录同步。MYSQL/MARIADB同步请使用“MySQL主从复制(重构版)”插件 PS:本帖子仅作为教程帖子,不处理问题;如使用此插件过程存在问题或者疑问,可在论坛新开帖子或者在QQ交流群:620695507中反馈下问题
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
//www.65gw.com/usr/themes/Joe/assets/images/thumb/26.jpg" alt="宝塔任务管理器使用教程" />宝塔任务管理器使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 一、【进程】 描述: 追踪每个进程的CPU/内存/磁盘使用情况,点击进程名称可查看该进程更详细的信息 排序: 默认按CPU使用率降序,用户可点击每列头部进行排序 名词解释: io读/io写:进程每秒读写磁盘的速度vss::分配但尚未实际使用的内存(包含共享库占用的内存)rss::实际使用物理内存(包含共享库占用的内存)pss:实际使用的物理内存(比例分配共享库占用的内存)uss:进程独自占用的物理内存(不包含跨进程共享的内存)swap:进程占用的交换区(虚拟内存)大小load average: 显示系统1分钟、5分钟、15分钟的平均负载 结束进程树: 结束所有子进程递归结束除系统关键进程以外的所有父进程结束所有同名进程 打开的文件列表: 被当前进程已打开的所有文件 二、【启动项】 描述: 列出所有随系统启动的项目,包括init服务,用户自定义启动脚本 编辑: 通过在线编辑器,可查看或修改所有启动脚本,方便用户快速查找并排除恶意脚本 三、【服务】 运行级别: 每个服务有对应的运行级别设置,若在对应的运行级别设为开启,则表示系统将在对应运行级别启动该服务,下面列出每个运行级别代表的状态 Level-0: 关机Level-1: 单用户模式Level-2: 无网络的多用户模式Level-3: 命令行模式下的完全的多用户模式(服务器通常在此模式下运行)Level-4: 系统未使用Level-5: 图形GUI模式(部分安装了GUI的系统会自动进入此模式)Level-6: 重启 删除服务: 面板先尝试使用stop命令停止服务,然后删除服务 注意:暂不支持直接删除Systemctl托管的服务 设置运行级别状态: 可以设置每个服务在指定运行级别下是否启动,Systemctl托管的服务则只支持设置系统当前运行级别的状态。 警告: 请不要随意修改系统服务的运行级别状态,也不要轻易将第三方服务指定Level-0、Level-6运行级别,这可能导致您的系统无法正常启动。 四、【网络】 描述: 快速查看当前服务器网络状态 状态名称解释: LISTEN:监听状态,等待用户连接TIME_WAIT:服务器主动关闭连接,将在3倍于该连接生命周期后自动释放资源CLOSE_WAIT:客户端主动关闭连接,等待服务器释放资源ESTABLISHED:正在正常通信的连接NONE:UDP连接 五、【用户】 名词解释: home:用户的家目录uid:Linux系统中用户的唯一标识gid:Linux系统中用户组的唯一标识 登陆脚本: 使用该用户登陆系统时,运行的脚本 /bin/bash:登陆后将进程bash命令行/sbin/nologin:禁止登陆/bin/false:禁止登陆,同时禁止使用任何服务/sbin/shutdown:关机脚本其它: 自定义脚本 删除用户: 程序会尝试删除用户,若检测到有进程在使用该用户,则先结束该进程再删除。 注意:通过这里删除用户,程序会不死不休的结束所有使用该用户的进程,直到成功删除用户 警告:任意删除用户会造成依赖该用户的软件异常,请谨慎操作 六、【计划任务】 描述: 解析crond服务中的所有计划任务,用户可查看任务周期、内容,或删除指定任务 七、【会话】 描述: 列出当前通过SSH成功登陆系统的会话 强行断开: 直接强制中断指定会话 警告:强制中断会话,也会中断该会话中正在执行的操作,请谨慎操作
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202303/10/104153veinbz6wzzncn6ic.png" alt="宝塔网站防火墙使用帮助" />宝塔网站防火墙使用帮助
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
简介: 一直都有用户建议我们开发木马扫描,木马清理模块,但我们认为与其亡羊补牢,不如直接在源头上阻止站点被挂马的事情发生,《宝塔网站防火墙》是基于nginx/apache模块开发的一套应用层防火墙,能有效阻止大部分渗透攻击,且提供高度自由的规则自定义功能,为站点加一道铜墙铁壁,目前宝塔官网、官方论坛已经成为《宝塔网站防火墙》的首个用户,效果良好。 注意: 1、请根据自己的网站环境 选择是支持Nginx还是支持Apache的防火墙 2、如果您不了解正则表达式,请不要随意修改防火墙自带规则 3、宝塔网站防火墙依赖luaJIT组件,部分nginx版本可能要重装后才能使用 应用场景:所有动态网站 特色:1、面向站点的规则应用 2、可单独关闭或开启某一站点的防护功能 3、高度自由的规则应用,允许用户编辑和选择某一站点是否使用此规则 主要功能: 1、常规过滤,包括GET(URI、URI参数)、POST、Cookie、User-Agent、Header、IP黑白名单、URI黑白名单等 2、禁止国外站点访问,开启后,该站点只允许国内用户访问(包括香港、澳门、台湾) 3、URI加密保护,常用于对网站后台的保护 4、URI专用规则,快速修补漏洞 5、CDN模式,如果您的站点使用了CDN,请开启CDN模式,否则防火墙可能影响网站的正常访问。 兼容性: 仅支持主程序Nginx1.18以上的版本使用,如果低于此版本请更换至更高版本。另外,需要LuaJIT组件的支持, 安装Nginx时请使用编译安装模式,如果您已经安装的Nginx并非编译安装,请在业务不忙时重新编译安装后再安装Nginx防火墙。 功能概览 ** ** 插件安装后需要在面板的软件商店中访问,宝塔面板左侧【防火墙】按钮,默认是nginx防火墙的管理页面。 启动后它展示的默认页是概览页,展示的内容有总拦截次数、各项次数以及保护天数。 【全局设置】 全局设置页面将展示防火墙的所有功能,可在此设置全局规则、各种类型的黑白名单、响应状态码等。apache防火墙暂不支持导入导出防火墙的配置。 开始前请详细阅读下列提示,非常重要、非常重要、非常重要。 继承:全局设置将在站点配置中自动继承为默认值,现有站点不受全局设置的影响,新增站点才会直接自动继承的应用全局设置。 优先级:UA白名单> UA黑名单 >IP白名单 > IP黑名单 > URL白名单 > URL黑名单 > CC防御 > 禁止国外IP访问 > User-Agent > URI过滤 > URL参数 > Cookie > POST Apahe防火墙功能详解 CC防御 注意:全局CC设置的是初始值,新添加站点时将继承,对现有站点无效,已经存在被攻击现象的站点前往站点配置即可。 规则说明: 周期、频率、封锁时间: xx秒周期内累计请求同一URL超过 xx次频率,触发CC防御,封锁此IP xx秒,所有时间取1天,最长不会超过86400秒。 例如: 60秒周期内累计请求同一URL超过 180次频率,触发CC防御,封锁此IP 300秒。 模式:默认为标准模式,网站正常使用时建议使用标准模式,避免出现普通用户无法正常访问的情况 四层防御:基于网络层开发的四层防御 注意:IP封锁不等于拉黑名单,需要加黑名单需自行点击添加。 请不要设置过于严格的CC规则,以免影响正常用户体验。 恶意容忍度 某一IP对网站进行了多少次的恶意请求后,nginx防火墙将进行对该IP的封锁。这不同于CC防御,恶意请求有可能是SQL注入、XSS等恶意传参、CC,当此IP的访问行为达到了设置的阈值,nginx防火墙就会做出封锁动作。 举例:192.168.1.10这个IP对www.bt.cn网站60秒进行了6次恶意攻击(包含SQL注入、XSS),触发了防火墙设置的阈值,此时防火墙将会对192.168.1.10进行拦截。 注意:全局应用:全局设置当前恶意容忍规则,且覆盖当前全部站点的恶意容忍规则。 UA黑白名单 设置后,UA白名单查询到关键词直接跳过任何拦截,UA黑白名单初始化阶段在客户端UA中查找关键词,谨慎使用。UA白名单默认为空,没有就一直保持空即可。建议使用场景:例如可以禁用Google蜘蛛的UA到黑名单中,可以禁止某个浏览器UA访问,例如safari等。 IP黑白名单 设置后,所有规则对IP白名单无效,IP白名单前文提到位居规则顶端。IP黑名单设置后既在nginx防火墙禁止此IP访问所有网站。 建议使用场景:自己的服务器间互动、公司内测试、公司的其他服务器IP、需要测试的服务器IP等加入IP白名单(如果没有需求就不用设置IP白名单)。IP黑名单使用场景可以禁止某个或某个段的IP访问、某个段的蜘蛛爬虫,将需要拉黑的IP添加进入即可。 URL黑白名单 设置后,只要是关于添加的URL请求,都是进行URL黑白名单过滤,白名单设置后该URL将会失去大部分防御规则。 注意格式:例如误拦截的url如下: /index/index/aaa.php?id=eradasa&adas,只需要填写它的URL,不需要添加它的参数。 有添加URL黑白名单的需求是,操作如下:^/index/index/aaa.php,只需要添加^/index/index/aaa.php到URL黑白名单即可。 GET(GET-URL)、POST、UA(User-Agent)过滤、Cookie过滤、常见扫描器 GET-参数过滤 --> 对GET类型的参数进行过滤 GET-URL过滤 --> 对URI 进行过滤 User-Agent过滤--> 对客户端的UA进行过滤 POST过滤-->对POST传递的参数进行过滤 Cookie过滤--> 对客户端传递的Cookie进行过滤 常见扫描器-->对已知的扫描器进行封锁 建议:保持默认即可,不建议修改;需要自定义规则时,建议添加新的规则,不建议改动原来的,全部支持正则表达式。 GET(GET-URL) GET参数和GET-URL的区别 例如:/index.php?id=1&id2=1,id=1&id2=1是过滤的参数和值,index.php是URI。 那么GET参数过滤只会取GET传递的参数,进行判断是否是恶意的参数;而GET-URL这块主要拦截的是一个备份文件被非法下载、sql文件被下载等。 UA(User-Agent)过滤 这里是对用户的恶意UA 进行了拦截,例如拦截go的UA直接填入go即可,支持正则。 POST、Cookie过滤、常见扫描器 这里是对POST的传递参数、用户提交的Cookie进行过滤,常见扫描器是对扫描器的特征去匹配。 禁止境国外访问 字面意思,设置后可禁止境外访问,用户可自行点击设置设置IP,境外IP库可同步云端。 蜘蛛池 云端有存储百度、谷歌、360、搜狗、雅虎、必应、头条的蜘蛛池,除了这些,用户可以对蜘蛛池自行增删蜘蛛。
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202407/17/182535rvtg9nvv2gmnqqm3.jpg" alt="宝塔Apache防火墙使用说明" />宝塔Apache防火墙使用说明
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
需要反馈和提出你的建议可以加群 简介 一直都有用户建议我们开发木马扫描,木马清理模块,但我们认为与其亡羊补牢,不如直接在源头上阻止站点被挂马的事情发生,《宝塔网站防火墙》是基于nginx/apache模块开发的一套应用层防火墙,能有效阻止大部分渗透攻击,且提供高度自由的规则自定义功能,为站点加一道铜墙铁壁,目前宝塔官网、官方论坛已经成为《宝塔网站防火墙》的首个用户,效果良好。 使用场景: 1.遭受CC攻击、部分流量攻击的用户 2.遭受SQL注入、XSS/XSRF之类的渗透攻击的用 3.遭受恶意上传脚本、webshell等危险行为的用户 4.希望屏蔽境内或境外地区访问自己网站的用户 5.希望通过UA、IP黑白名单管理网站访问规则的用户 6.希望可视化管理网站防御规则的用户 7.希望实时展示防火墙拦截状态的用户 8.适合想要查看攻击来源、被攻击的URI、保护的目录,但又不会看的用户 9.适合网站不需要某些蜘蛛来访,但又不会禁止的用户 10.适合网站被扫描器恶意扫描,但又不会禁止的用户 11.适合网站发文章不想要某些敏感词出现,但又不会设置的用户 12.应用场景包含所有动态网站 兼容性:仅支持主程序Nginx1.18以上的版本使用,如果低于此版本请更换至更高版本。另外,需要LuaJIT组件的支持,安装Nginx时请使用编译安装模式,如果您已经安装的Nginx并非编译安装,请在业务不忙时重新编译安装后再安装Nginx防火墙。 **注意: 1、请根据自己的网站环境 选择是支持Nginx还是支持Apache的防火墙 2、如果您不了解正则表达式,请不要随意修改防火墙自带规则** 快速预览(仅是图片展示,后文有更详细的插件使用说明) **安装步骤如下: 登录宝塔面板-->软件商店-->【关键词搜索:Nginx防火墙】或【点击专业版插件】-->网站监控报表-->安装** 插件使用快速入门: 【概览】 插件安装后可直接点击宝塔面板左侧【防火墙】按钮,即可访问新版防火墙的管理页面。 启动后它展示的默认页是概览页,它将展示的内容有总拦截次数、24小时拦截次数、CC拦截次数以及保护天数。在第二第三栏中更有封锁IP列表、攻击地图、7天拦截趋势图、今日网站拦截TOP5与防御动态展示。 概览页互动操作如下 1.封锁IP列表、攻击地图下攻击IP排行榜、防御动态鼠标滑轮滚动查看; 2.攻击IP排行榜点击IP可直接将IP加入黑名单; 3.防御动态某一条目点击详情可查看拦截的具体信息。 【攻击列表】 攻击报表页面将展示保护类型前10万条的数据、攻击IP排行榜、攻击IP报表、被攻击的URI报表与拦截搜索功能。 攻击列表页互动操作如下 1.鼠标移动到保护类型页可显示各类型的数值; 2.点击攻击IP排行榜的IP可直接将IP加入黑名单; 3.在IP报表、URI报表、拦截搜索项中切换。 IP报表 此项功能有:显示所有攻击者的真实IP,可直接点击IP或详情,从而查看该IP对哪些URI进行了攻击。每个URL后面还可以查看URI访问的详情与HTTP。 URI报表 此项功能有:显示所有被攻击的URI列表,可直接点击URI或详情,从而查看该URI被攻击的详细情况。 拦截搜索 此项功能有:可选择所有站点或单个站点搜索包含IP、URI、URL或时间类型的搜索。 注意:如果当前拦截信息为/111.php?uid=1,则URi为/111.php,URL为/111.php?uid=1 例: 攻击URL如下: /upload/admin.php?upload=aaa 那么搜索的URI就是/upload/admin.php 搜索的URL就是/upload/admin.php?upload=aaa</font></font></font> 【全局设置】 全局设置页面将展示防火墙的所有功能,可在此设置全局规则、各种类型的黑白名单、响应状态码等。当前页面支持导入导出防火墙的配置(仅支持Nginx防火墙内的规则导入导出),恢复默认防火墙配置、模拟攻击测试等。 开始前请详细阅读下列提示,非常重要、非常重要、非常重要。 继承:全局设置将在站点配置中自动继承为默认值,现有站点不受全局设置的影响,新增站点才会直接自动继承的应用全局设置。 优先级:IP白名单> IP黑名单 > UA白名单> UA黑名单> URL关键词拦截 > URL白名单 > URL黑名单 > 禁止境外> 禁止境内> > 非浏览器拦截> User-Agent > CC防御 > Cookie > URI过滤 > URL参数 > Thinkphp防御> POST > 网站自定义防御 CC防御 互动操作:设置响应代码、开关防御状态、初始化规则。 注意:全局CC设置的是初始值,新添加站点时将继承,对现有站点无效,已经存在被攻击现象的站点前往站点配置即可。 规则说明: 1.标准模式与增强模式:默认为标准模式,网站正常使用时建议使用标准模式,避免收录时出现问题,增强模式中有人机校验方式设置。 2.请求类型有4种拦截方式,分为URL带参数、URL不带参数、IP、IP+UA 2.1.URL带参数(适用于绝大场景防御效果一般) 例如:设置了URL带参数60秒周期60次频率,此刻Nginx防火墙做出的动作是某个IP在60秒内累计请求同一个URL(带参数)超过60次就会触发拦截。 例如:/index.php/index/login?username=admin,那么他的是代表整个URI去计算的(/index.php/index/login?username=admin),也就是URL不变的情况下去请求这个URL就会触发拦截。 2.2.URL不带参数(不适用于Thinkphp默认路由) 例如:设置了URL不带参数60秒周期60次频率,此刻Nginx防火墙做出的动作是某个IP60秒内累计请求同一URL(不带参数)超过60次就会触发拦截。 例如:/index.php/index/login?username=admin,那么Nginx防火墙会用URI去计算(/index.php/index/login),也就是URL(不带参数)不变的情况下去请求这个URL才会触发拦截。 2.3.IP(受到大量攻击的时候适用) 例如:某个IP60秒周期内访问服务器内所有网站的总次数超过60次的频率将会触发拦截,建议在受到攻击的时候开启。注意:不建议一直开启! 2.4.IP+UA(适用于API接口) 例如:某个IP+UA60秒周期内访问服务器内所有网站的总次数超过60次频率将会触发拦截。注意:建议不要开启,只适用于API网站! 3.周期、频率、封锁时间:xx秒周期内累计请求同一URL超过xx次频率,触发CC防御,封锁此IPxx秒,所有时间取1天,最长不会超过86400秒。 例如:60秒周期内累计请求同一URL超过180次频率,触发CC防御,封锁此IP300秒。 注意:IP封锁不等于拉黑名单,需要加黑名单需自行点击添加。请不要设置过于严格的CC规则,以免影响正常用户体验。 4.增强模式-人机校验:可设置自动开启/一直开启,自动开启可设置触发条件,例如60秒被访问600次触发开启人机校验。人机校验有4种校验方式,分为跳转验证、验证码验证、人机验证、滑动验证,只是验证方式不同,看个人喜好开启哪种,如果开启后无法正常显示,手动重启nginx主程序即可。 恶意容忍度 某一IP对网站进行了多少次的恶意请求后,nginx防火墙将进行对该IP的封锁。这不同于CC防御,恶意请求有可能是SQL注入、XSS等恶意传参、CC,当此IP的访问行为达到了设置的阈值,nginx防火墙就会做出封锁动作。 举例:192.168.1.10这个IP对www.bt.cn网站60秒进行了10次恶意攻击(包含SQL注入、XSS),触发了防火墙设置的阈值,此时防火墙将会对192.168.1.10进行拦截。 注意:全局应用:全局设置当前恶意容忍规则,且覆盖当前全部站点的恶意容忍规则。 IP黑白名单 设置后,所有规则对IP白名单无效,IP白名单前文提到位居规则顶端。IP黑名单设置后既在nginx防火墙禁止此IP访问所有网站。 建议使用场景:自己的服务器间互动、公司内测试、公司的其他服务器IP、需要测试的服务器IP等加入IP白名单(如果没有需求就不用设置IP白名单)。IP黑名单使用场景可以禁止某个或某个段的IP访问、某个段的蜘蛛爬虫,将需要拉黑的IP添加进入即可。 URL黑白名单 设置后,只要是关于添加的URL请求,都是进行URL黑白名单过滤,白名单设置后该URL将会失去大部分防御规则。 注意格式:例如误拦截的url如下: /index/index/aaa.php?id=eradasa&adas,只需要填写它的URL,不需要添加它的参数。 有添加URL黑白名单的需求是,操作如下:^/index/index/aaa.php,只需要添加^/index/index/aaa.php到URL黑白名单即可。 UA黑白名单 设置后,UA白名单查询到关键词直接跳过任何拦截,UA黑白名单初始化阶段在客户端UA中查找关键词,谨慎使用。UA白名单默认为空,没有就一直保持空即可。建议使用场景:例如可以禁用Google蜘蛛的UA到黑名单中,可以禁止某个浏览器UA访问,例如safari等。 非浏览器拦截 拦截非浏览器请求,通过UA判断是否是爬虫,此功能不会拦截真实的蜘蛛爬虫。 建议使用场景:此开关将应用所有网站,建议开启。另外如果使用了微信小程序外部调用,建议关闭此功能,因为微信那边验证网站也是非浏览器行为。 HTTP请求过滤 可选择过滤的请求类型、请求头过滤、语义分析开关等。 请求类型包含:POST、GET、OPTIONS、DELETE等;如果您只想允许POST和GET类型使用,其他的都不要,除了POST和GET其他的都关闭即可。 请求头包含:origin、content-type、accept、user-agent、cookie等;请求头过滤是过滤的请求头的字段长度。 例如:请求头中的cookie头部只能500字节以内,那么超过这个长度就被视为恶意的请求触发拦截。 语义分析开关:POST传参XSS防御、POST传参SQL注入防御、GET传参XSS防御、GET传参SQL注入防御。 建议使用场景:默认既全部开启,不建议关闭、不建议关闭、不建议关闭。 GET(GET-URL)、POST、UA(User-Agent)过滤、Cookie过滤、常见扫描器 GET-参数过滤 --> 对GET类型的参数进行过滤 GET-URL过滤 --> 对URI 进行过滤 User-Agent过滤--> 对客户端的UA进行过滤 POST过滤-->对POST传递的参数进行过滤 Cookie过滤--> 对客户端传递的Cookie进行过滤 常见扫描器-->对已知的扫描器进行封锁 建议:保持默认即可,不建议修改;需要自定义规则时,建议添加新的规则,不建议改动原来的,全部支持正则表达式。 GET(GET-URL) GET参数和GET-URL的区别 例如:/index.php?id=1&id2=1,id=1&id2=1是过滤的参数和值,index.php是URI。 那么GET参数过滤只会取GET传递的参数,进行判断是否是恶意的参数;而GET-URL这块主要拦截的是一个备份文件被非法下载、sql文件被下载等。 UA(User-Agent)过滤 这里是对用户的恶意UA 进行了拦截,例如拦截go的UA直接填入go即可,支持正则。 POST、Cookie过滤、常见扫描器 这里是对POST的传递参数、用户提交的Cookie进行过滤,常见扫描器是对扫描器的特征去匹配。 禁止境内外访问 字面意思,设置后可禁止境内或境外访问,用户可自行点击设置设置IP,境外IP库可同步云端。 注意:不建议两个都开启,两个都开启后只能本地访问。 From-data协议、HTTP包、蜘蛛池、URL关键词拦截、违禁词拦截、API接口防御 Webshell查杀-->动态查杀webshell From-data协议-->针对文件上传格式传输数据进行规范 蜘蛛池--->蜘蛛IP进行整合 URL关键词拦截-->针对URL某些关键词进行拦截(不记录日志) 违禁词拦截-->针对用户传递的文字进行拦截,例如用户发帖的违禁词进行拦截 API接口防御-->针对已经加入白名单的接口进行单独防御 From-data协议 协议是multipart传输数据的一种格式规范,不符合规范的将会触发拦截。 HTTP包 默认拦截的HTTP日志只会记录1M 之内的记录,如果超过1M的HTTP包默认不会记录,如果您在日志中发现了大于1M的包希望记录它,您可以开启此功能。 注意:此功能默认关闭。 蜘蛛池 云端有存储百度、谷歌、360、搜狗、雅虎、必应、头条的蜘蛛池,除了这些,用户可以对蜘蛛池自行增删蜘蛛。 API接口防御 API防御指的是部分API在白名单的情况下有需要对某些接口进行CC防御,API书写格式例如:^/api/getuserinfo$,写法需注意一定得用^开头和$结尾。 模拟攻击 模拟攻击为:模拟黑客进行SQL注入获取数据库权限,不会影响业务的正常运行。 如果您的IP在IP白名单中测试则无效果。 如需测试其他的网站可使用(http://网站域名/?id=/etc/passwd)进行攻击。 返回拦截信息则表示拦截成功,如发现未拦截,建议更新至最新版。 导出导入配置 仅导出全局配置(CC配置、恶意容忍度配置、IP黑白名单、UA黑白名单、URL黑白名单、敏感文字替换、URL关键词拦截),不包含站点配置。 GET、POST、URL、UA、Cookie仅导出响应码和开关状态,不包含内部规则。 建议使用复制或下载按钮,选中复制有可能遗漏密钥,导致导入或导出时失败。 恢复默认配置 将会清除所有配置、恢复到默认配置、包括URL黑白名单、IP黑白名单等所有规则项。 【站点设置】 站点设置页面将所有已有站点展示在此,可在此设置页面对某一个网站进行单独的规则设置。此页可直接对GET、POST、UA、Cookie、禁止境内外、CDN、CC防御以及主防御开关进行设置。 批量操作互动如下:开关Get拦截、开关Post拦截、开关UA操作、开关CC防御、开关Cookie拦截、开关禁国外拦截、开关禁国内拦截、开关CDN拦截、开关状态。 CDN选项 开启了云WFA,比如阿里云、云锁之类的第三方安全软件,需要开启CDN选项。兼容阿里云、又拍云、Cloud Flare、阿里云WAF、和其他的CDN。 另外,对于百度云CDN兼容方案如下:CDN设置-->开启兼容百度CDN-->即可获取百度云CDN传递过来的客户端真实IP。 注意:当网站部署了CDN之后,一定得开启CDN按钮,不然会拦截CDN的节点IP。 拦截记录 此页面将展示某个站点今日、昨日、近7天、近30天或自定义时间的拦截记录。 互动操作如下: 1.用户可点击IP加入IP黑名单; 2.用户可点击误报,将URL加入URL白名单;(慎点,确定需要点才点) 3.用户可查看请求的详情以及HTTP原文。 【设置】 禁止执行PHP的URL:禁止指定的URL运行PHP脚本 禁止访问的URL:禁止访问指定的URL 禁止扩展名:禁止访问指定的扩展名 禁止上传的文件类型:禁止上传指定的文件类型 受保护的URL 通过自定义参数加密URL地址,参数错误将被拦截。 支持正则表达式,可用于保护网站后台地址,API接口等非公众URI地址不被渗透,参数名与参数值对大小写敏感,设置受保护的URL,访问该URL时必需带有指定的参数名和参数值,否则将被防火墙拦截。 假设URI地址:^/admin/admin.php,参数名:test,参数值:bt.cn 正确的访问方式:/admin/admin.php?test=bt.cn URL专用过滤 为特定URL地址设置过滤规则,可用于加强登录入口、回帖评论等接口的保护,快速修补第三方程序安全漏洞,参数名与参数值对大小写敏感。 注意:本过滤器同时作用于GET和POST参数。 防盗链 防盗链设置,默认允许资源被直接访问,即不限制HTTP_REFERER为空的请求,多个URL后缀与域名请使用英文状态下的逗号(,)隔开,如:png,jpeg,zip,js 当触发防盗链时,将直接返回404状态。 【木马查杀】 此页功能为:当前扫描内容为疑似木马文件,扫描方式基于当前规则库,可自行添加扫描规则。 扫描出来的文件,都需要使用宝塔检测与第三方检测来检测当前文件是否有问题,如有一方检测为webshell文件,请立即删除此问题。 另外需要特别注意:最终决定权在用户手上,可能当前的规则误报了您的文件,规则是死的人是活的,您需要自行检查文件代码是否真的有问题,如无问题,请点击误报。 【封锁记录】 此页面将展示每个站点的封锁记录,记录了有时间、IP、站点、封锁的原因、封锁时常等。 用户可互动操作如下 1.对拦截记录点击误报; 2.对拦截的IP进行拉黑; 3.解封当前拦截; 4.可查看拦截详情和HTTP请求;5.用户可选择每页展示多少条记录。 【操作日志】 此页面记录所有Nginx防火墙的功能性操作,比如设置CC规则、给某个IP添加了黑白名单、URL黑白名单等等,所有操作记录都会记录在此。
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202110/13/172840te2v0g6j0cs0r3zj.png" alt="堡塔限制访问型证书Linux版教程" />堡塔限制访问型证书Linux版教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 简介 堡塔限制访问型证书是一种用来限制指定计算机访问网站的产品,通过颁发SSL授权许可证书限制计算机访问,没有得到访问授权许可证书的任何计算机都无法访问网站, 说明:可搭配堡塔U盾使用,属于极高级别的限制访问方式,类似网银密钥U盾(电脑插上堡塔U盾可以访问网站,拔掉堡塔U盾网站将无法访问),如需购买堡塔U盾请联系 宝塔客服:3007255432 开发目的:只允许被授权的计算机访问指定网站,必要时吊销某些计算机的授权许可证书拒绝他访问网站。 使用场景: 1.如果用户端访问网站时,没有管理员颁发的用户端证书,直接拒绝访问 2.某公司的内部ERP网站,仅允许某些负责人访问 3.商城系统的后台管理页面,仅允许某些运营、管理人员访问 4.学校OA平台,仅允许教师、管理员访问 5.政企网站需要控制仅允许所有或某些内部人员访问 没有用户端证书的用户访问网站时,提示400状态码返回,直接拒绝访问,如下图: 拥有用户端证书的用户访问网站时,访问网站正常,显示网站内容,如下图: 安装步骤如下: 登录宝塔面板-->软件商店-->【关键词搜索:限制访问型证书】或【堡塔限制访问型证书】-->堡塔限制访问型证书-->安装 插件使用快速入门: 【证书配置】 初次使用插件时,会提示先完善配置 公司名称:必填,填写真实且不会再修改的名称 域名列表:必填,SSL可使用的域名列表,可泛域名并且支持IP,多个域名可以逗号隔开 注意:公司名称一旦输入,不建议再修改,否则【已申请】证书将全部失效。 【双向认证】 填写完配置信息后,如果您的网站是公网(非内网)直接可以访问的,直接前往双向认证页面初次点击后会获取网站列表,您在网站页面创建的所有网站都会获取到这里 选择需要开启双向验证的网站,将它开关打开 注意: 1.双向认证仅支持HTTPS访问,如果您的网站没有部署SSL,请部署后再开启双向认证 2.开启双向认证后,需要访问网站的用户,需要将客户端证书导入用户计算机的浏览器后才能访问该网站 堡塔限制访问型证书开启步骤 开启功能: 双向认证-->网站列表-->需要开启的网站-->打开开关,测试访问效果如下: 授权证书: 前往【客户端证书列表】,此处为生成给用户访问的证书,也可以吊销某一个用户的证书 互动操作: 1.点击生成证书-->使用者可填中文->-提交即可生成用户证书 2.下载证书-->下载的压缩包pfx文件导入-->即可访问对应的网站 3.撤销证书-->点击撤销后-->该用户的证书直接过期-->将再也无法访问指定网站 【用户拿到证书后的安装步骤】 1.下载使用者的证书文件-->解压使用者的证书文件-->进入证书文件目录 2.双击pfx文件进入安装-->输入证书密码(密码在同目录password文件中) 3.关闭浏览器-->重新打开浏览器-->输入需要访问的网站-->即可正常访问,访问效果如下: 【SSL证书】 此栏目使用场景为:公司全部网站都是内网访问,并且没有公网 例如:学校OA,政企内部网站,公司内部ERP等(仅为举例,不一定这些网站都是只有内网的,也不一定内网下使用的只有这么少类型) 此栏目提供自签SSL证书,域名来自证书配置栏目中的域名,由服务器签发,公网访问浏览器将提示不受信任。 互动使用说明: 1.点击申请证书-->服务器颁发证书 2.将证书部署到对应的网站即可 访问效果: 注意: 1.由于所有浏览器信任的证书都来自于像CA机构一样的证书机构,所以服务器自签证书会提示不受信任,正常使用可忽略此提示; 2.如需自签证书信任,仅需将SSL证书pfx文件下载到用户电脑(SSL证书栏目 --> 下载pfx证书 --> 解压 --> 安装),双击打开安装即可 PS:火狐浏览器不信任所有自签证书,解决方法如下: 打开浏览器,在地址栏输入:about:config,随后搜索:security.enterprise_roots.enabled,将它的参数改成:true,随后重启火狐浏览器再打开即可,如下图 【吊销证书】 有人员离职、或者不再需要这个人访问宝塔面板了,前往【堡塔限制访问型证书 ----> 双向认证 ----> 客户端证书列表】,找到对应的使用者,点击右边的 撤销 即可吊销证书。
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202010/28/170246pzbbetwnn82afthf.png" alt="宝塔节点同步工具使用教程" />宝塔节点同步工具使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 一、什么是节点同步工具? 节点同步工具是一个由宝塔官方团队开发的多服务器文件同步工具,用来同步网站配置、SSL证书、网站文件、网站重定向配置等功能 二、使用场景: 1、集群 有多台服务器需要管理,并且要求这些服务器中的文件内容相同 2、故障转移 当正在对外使用的服务器出现故障,需要快速切换到备用机器上,来提升业务持续服务的能力 3、负载均衡,当负载均衡节点中有多个子节点,需要实现各个节点中的某一个网站或者多个网站内容相同 实现效果图 三、如何实现: 1、更新面板到最新版本(正式版7.4.5|测试版7.5.22) 2、打开面板的软件商店,搜索 节点同步工具 点击安装 3、创建一个同步分组(可选) 4、获取API秘钥(需要同步数据的节点面板的API) 5、添加节点 6、添加同步任务,注意:根据自己所需情况进行选择同步的节点和同步内容 7、点击开始执行任务 8、同步完成后会有日志生成,可以通过查看日志来观察同步是否完整 使用须知:在做同步前务必做好节点的备份,同步时会将相同文件名的文件进行覆盖,以免添加同步节点错误引起网站文件异常,在使用过程中遇到问题可在本帖下留言,一旦验证到问题会有宝塔币奖励
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202006/17/154633xowbnolk9ojngwsk.png" alt="堡塔防入侵使用教程" />堡塔防入侵使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
一、项目背景: 堡塔正在内部测试一款防提权插件 1.1 能实现成的效果 1. 实现记录所有用户的命令记录 2.守护网站的安全。禁止web用户执行命令(并发送邮件报警|钉钉报警) 3. 防御redis 对外端口开放导致的挖矿 4. 达到实时响应和排查问题 二、安装使用教程2.1 安装(此为企业版插件)首先需要点击一下更新软件列表 然后搜索防提权即可找到 (需要更新面板至7.3.0) 2.2 设置邮件报警信息 在面板设置中设置消息通道,可以使用邮件或者钉钉 具体的设置参考如下教程 https://www.bt.cn/bbs/thread-42312-1-1.html 设置完消息通道之后 点击设置邮箱、(这里如果没有设置的话。后续的邮件是发不出去的。只能在日志中显示) 三、模拟测试 这里模拟测试是在命令行当中执行了su www 命令(不会对你的系统或者网站造成任何影响) 相当于如下的操作 这个是模拟www 用户登陆拦截的一个效果 如果未开启防提权的总开关或者未开启www用户的防提权会模拟失败。 四、如何测试效果 1.先看看页面效果 针对网站的防御测试 首先把php 的system函数打开 (测试完之后记得把system函数写回去) 删除之后得重启php 然后写一个php文件 访问一下 这是没有开启之前的。开启之后如下: 这里已经被拦截了。 查看一下命令记录 一分钟之后。就收到邮件了(邮件和钉钉报警一分钟之内只会发送3条通知) 然后就可以定位到webshell 的位置为/www/test/192.168.1.245 在这里了 五、测试redis 用户 4.1 先安装一个redis 然后运行恶意的代码 然后被拦截 六、防御mysql 用户 通过mysql提权后会添加sys_eval等等函数,这里使用sys_eval提权执行命令 执行whoami命令,在没有开启防提权的情况下,可以直接执行系统命令 开启防提权,并且将mysql防提权开启(默认开启) 再次执行whoami命令,已经被拦截了 查看拦截日志
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202207/22/155332hctt0rxf2azrhpps.jpg" alt="宝塔文件监控功能使用教程" />宝塔文件监控功能使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
 运维场景: 做过运维的同学是不是遇到过文件被人恶意修改,且无法查询是谁、什么时间、修改了什么内容、是否可以恢复到原样?致命连问,运维哑口无声,背锅吧,运维! 如果做了备份,那么可以通过备份文件进行恢复,可是!备份的文件完整吗?好吧,运维来背锅,没有校验备份文件完整性。 解决方案: 众所周知,堡塔面板是一家涉及运维、安全领域的科技公司,现在推出 文件监控 插件 可以做到: **1、监控文件创建、删除、修改、移动,实时监控文件动态 2、新建文件、修改文件的同事对新建的文件、修改的文件进行木马查杀,把木马扼杀在萌芽中 3、备份修改过的文件,可快速恢复到正常文件内容 4、告警通知,可以实现邮箱、钉钉、企业微信实现监控文件动态异常及时通知到负责人** 下面是详细教程: 教程环境: 操作系统:Debian10 x86_64 面板版本:7.9.37(测试版) 插件:文件监控1.1 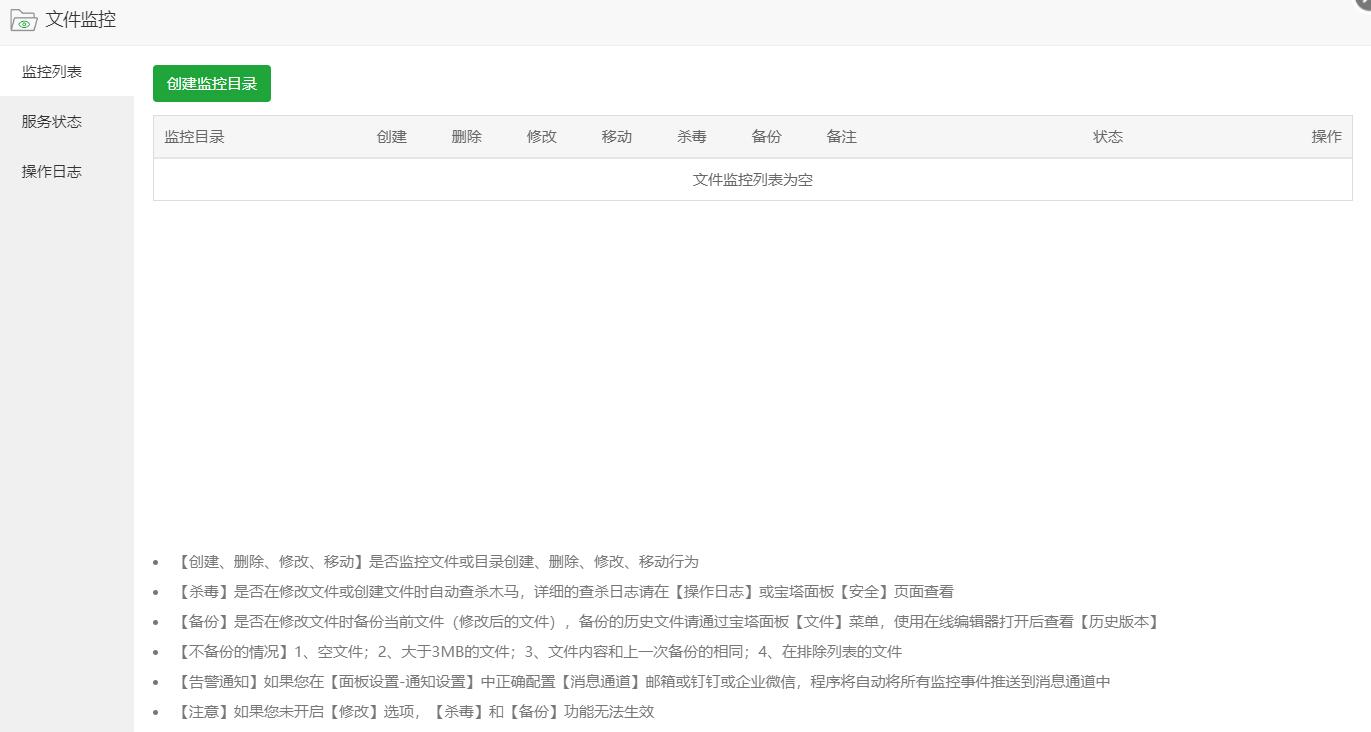 一共三个分类: 一、监控列表 二、服务状态 三、操作日志 **一、监控列表:** 1、创建监控目录: 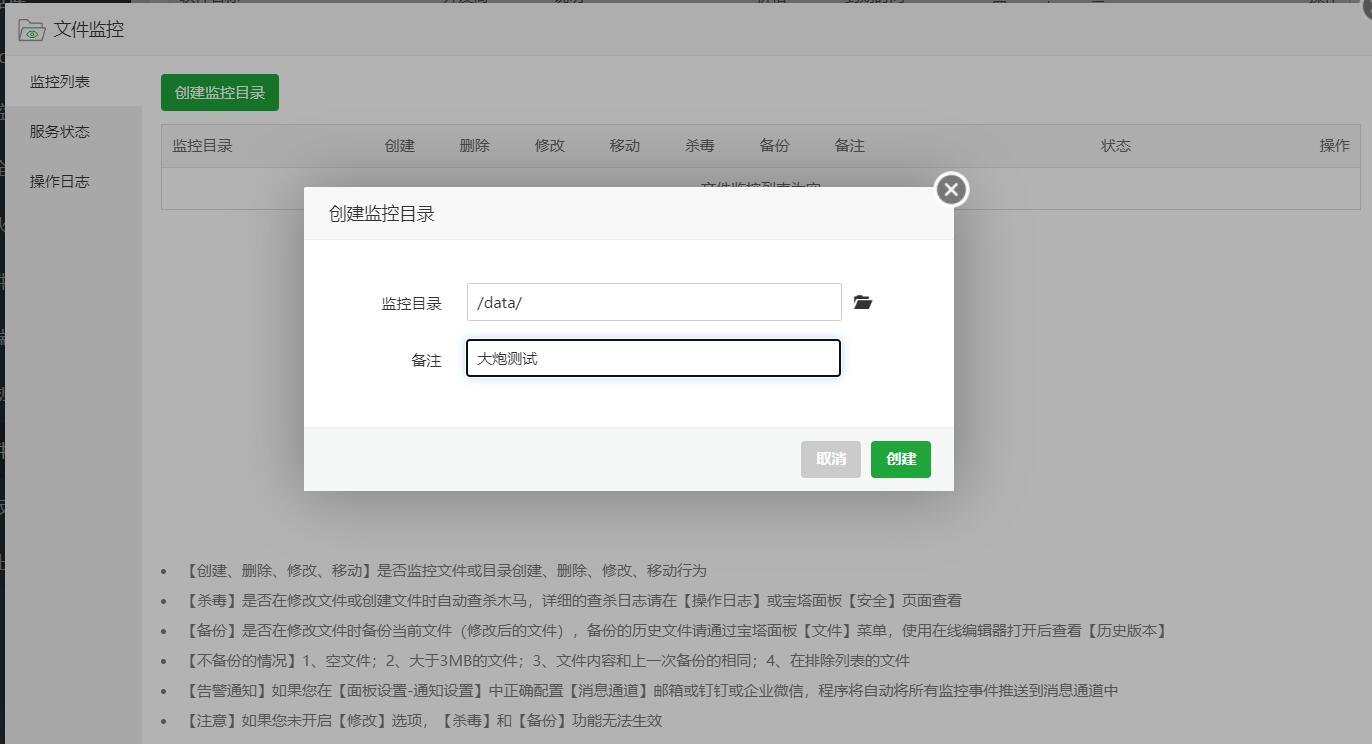 新建一个文件,命名为 dapaoaa.php 然后写入文件, ```shell ```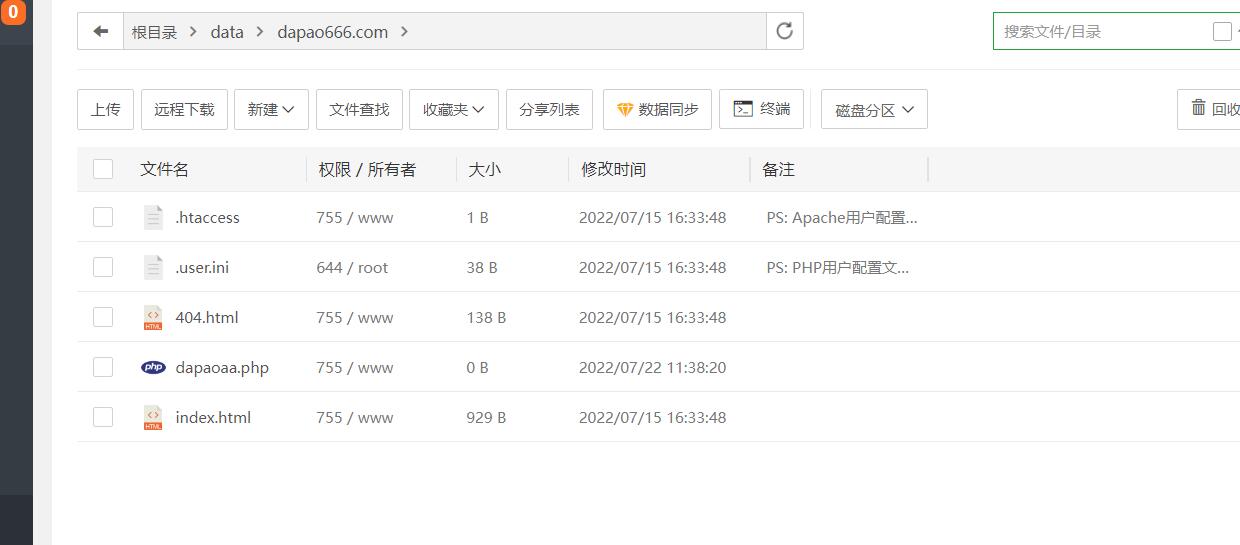 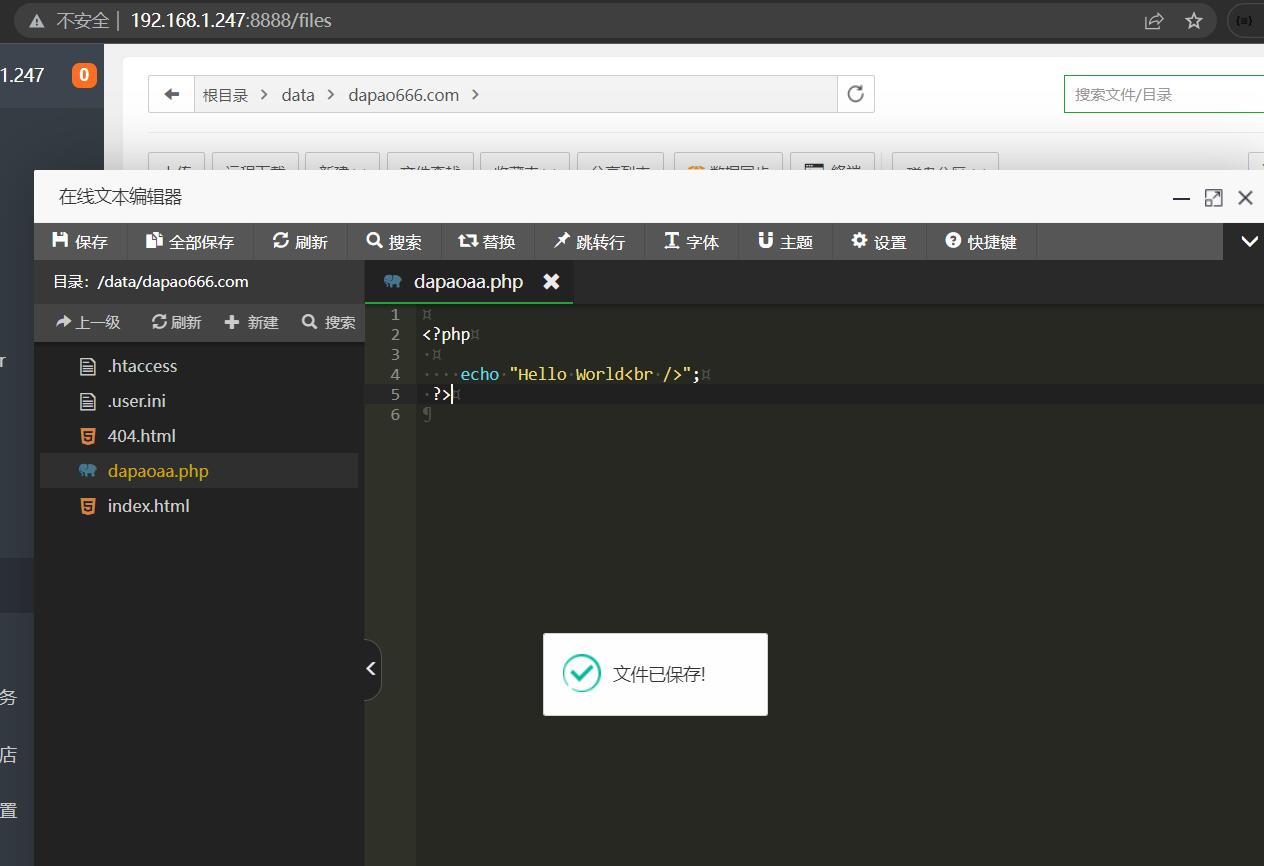 查看监控目录日志信息: 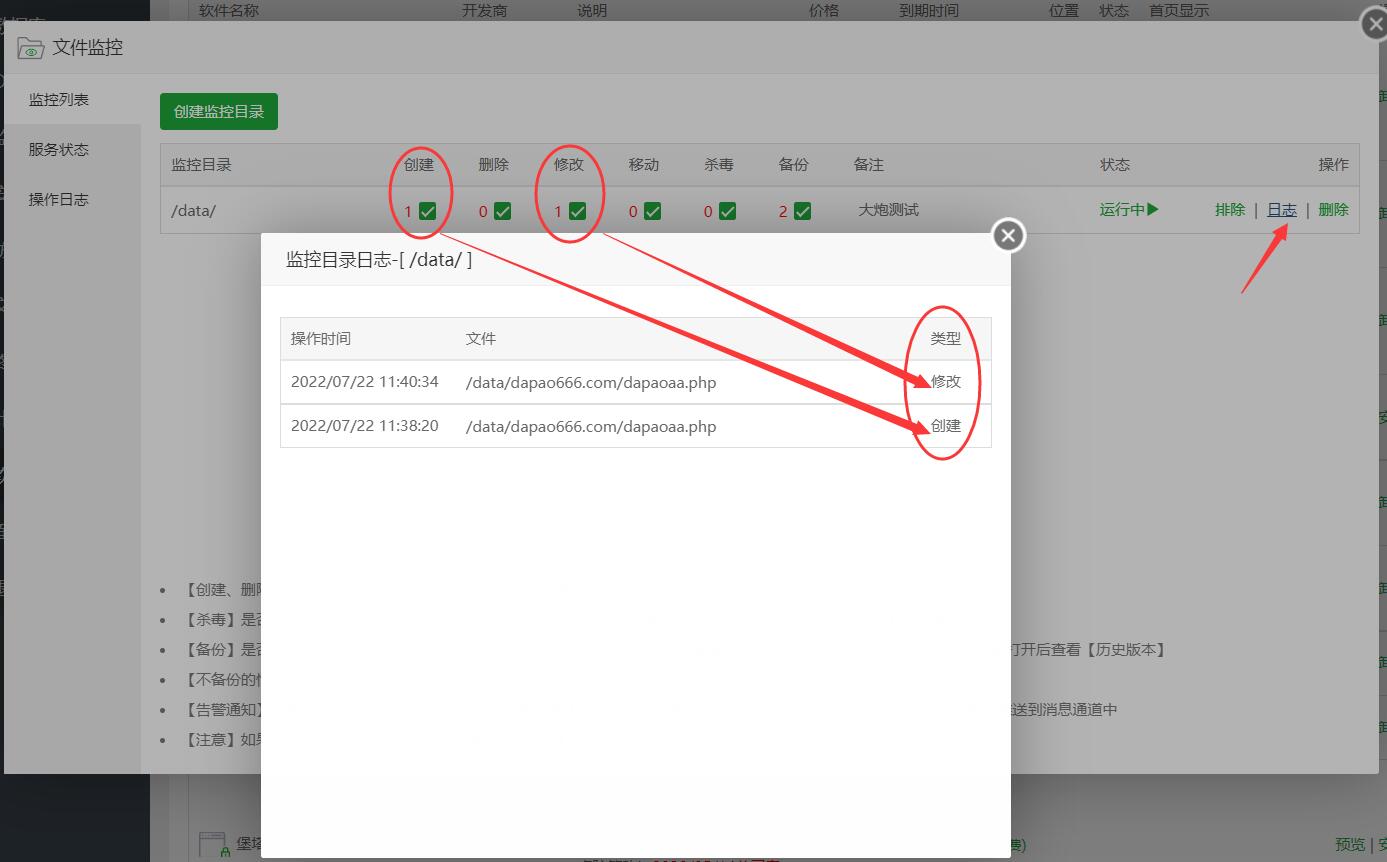 2、删除这个文件,使用文件管理中的历史文件恢复(**注意,此功能需要开启回收站功能**) 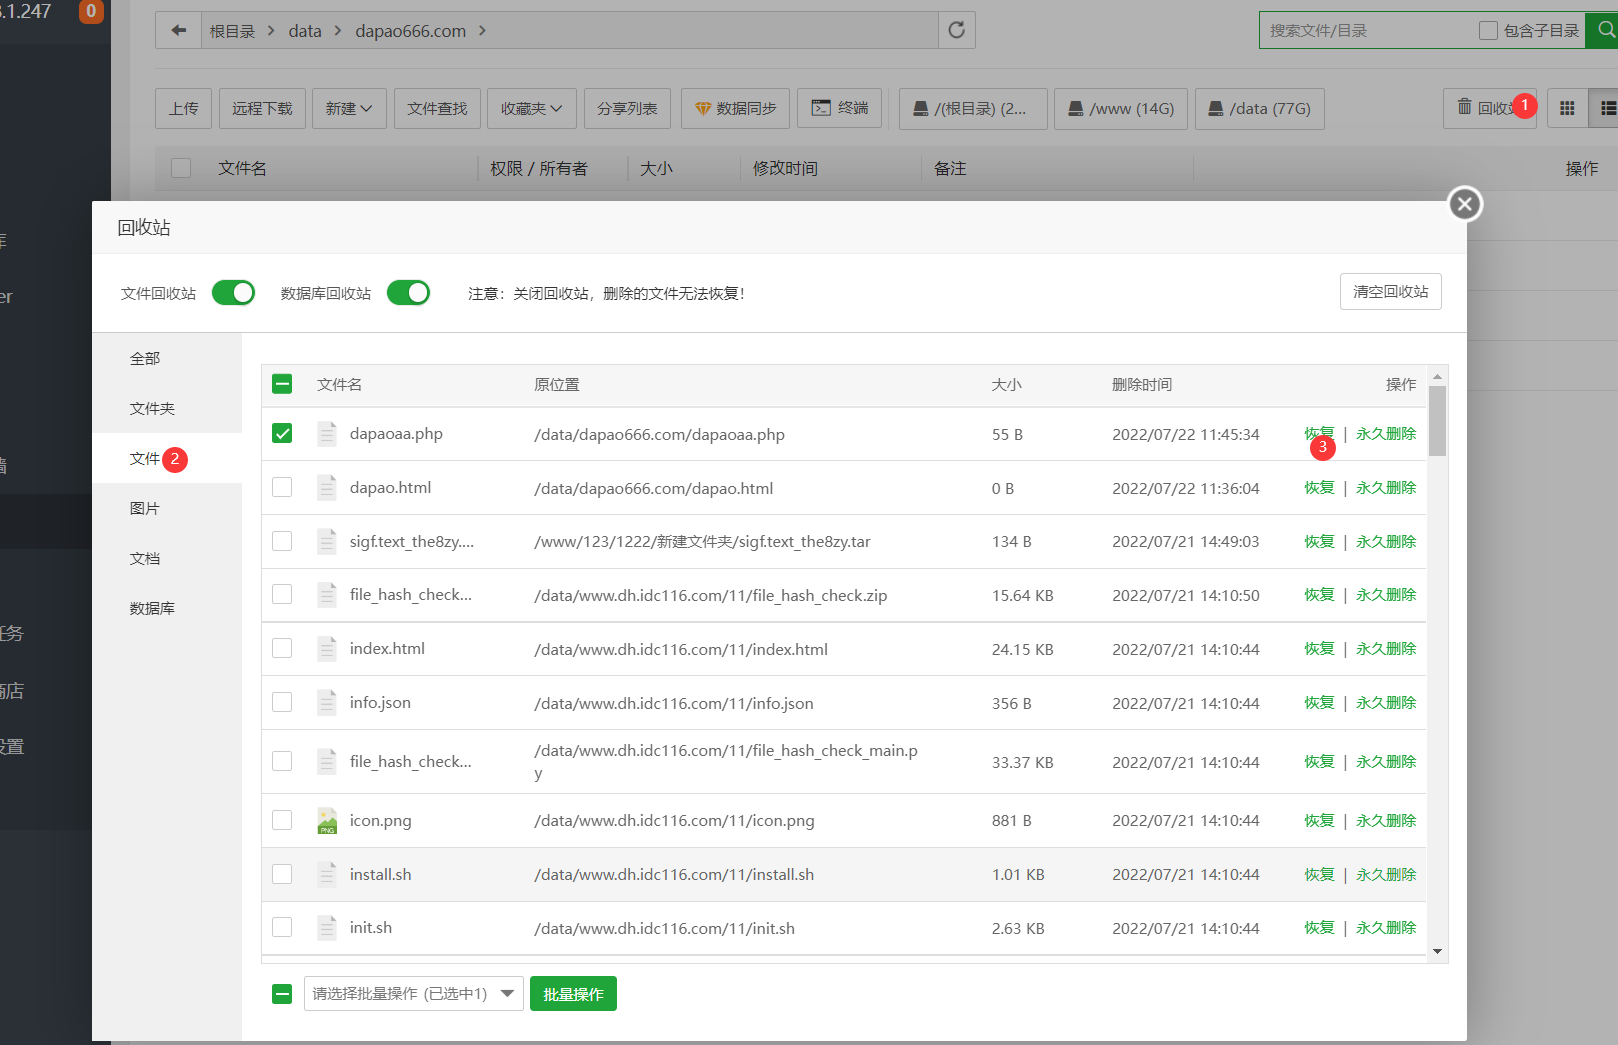 恢复的文件将回到原文件目录下 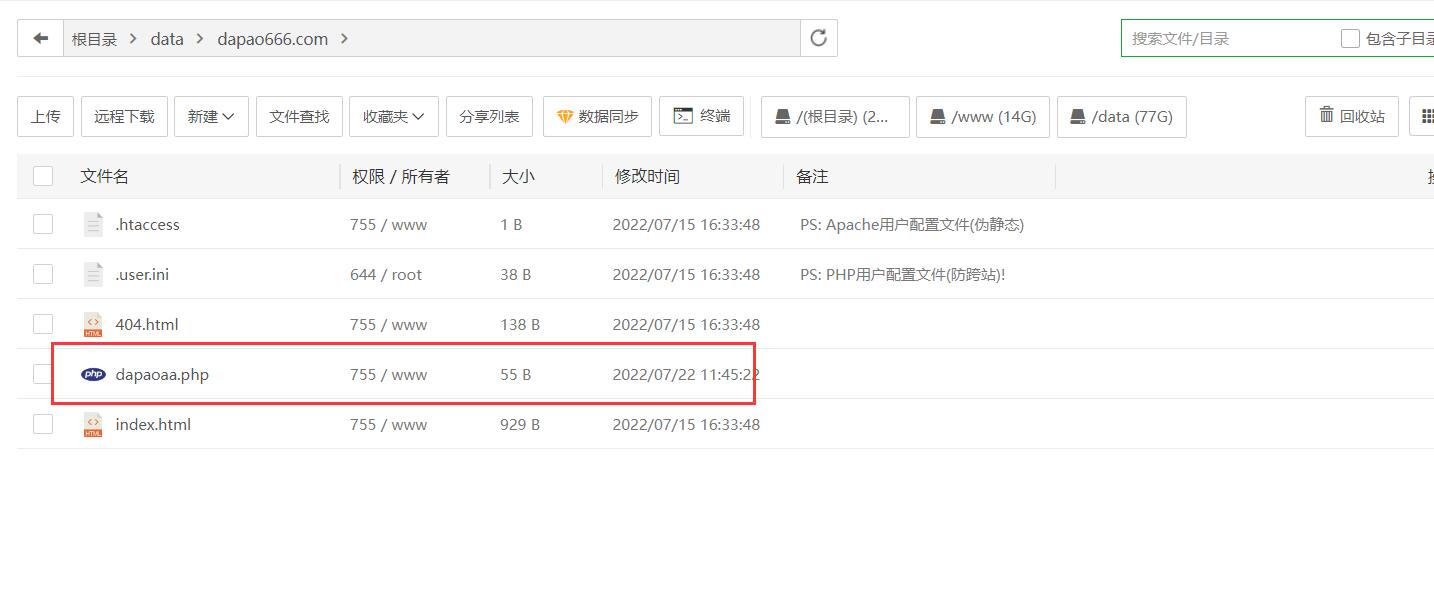 3、修改文件内容后进行恢复 修改文件内容后,发现修改错误了,可以使用文件历史版本进行恢复: 修改文件内容: 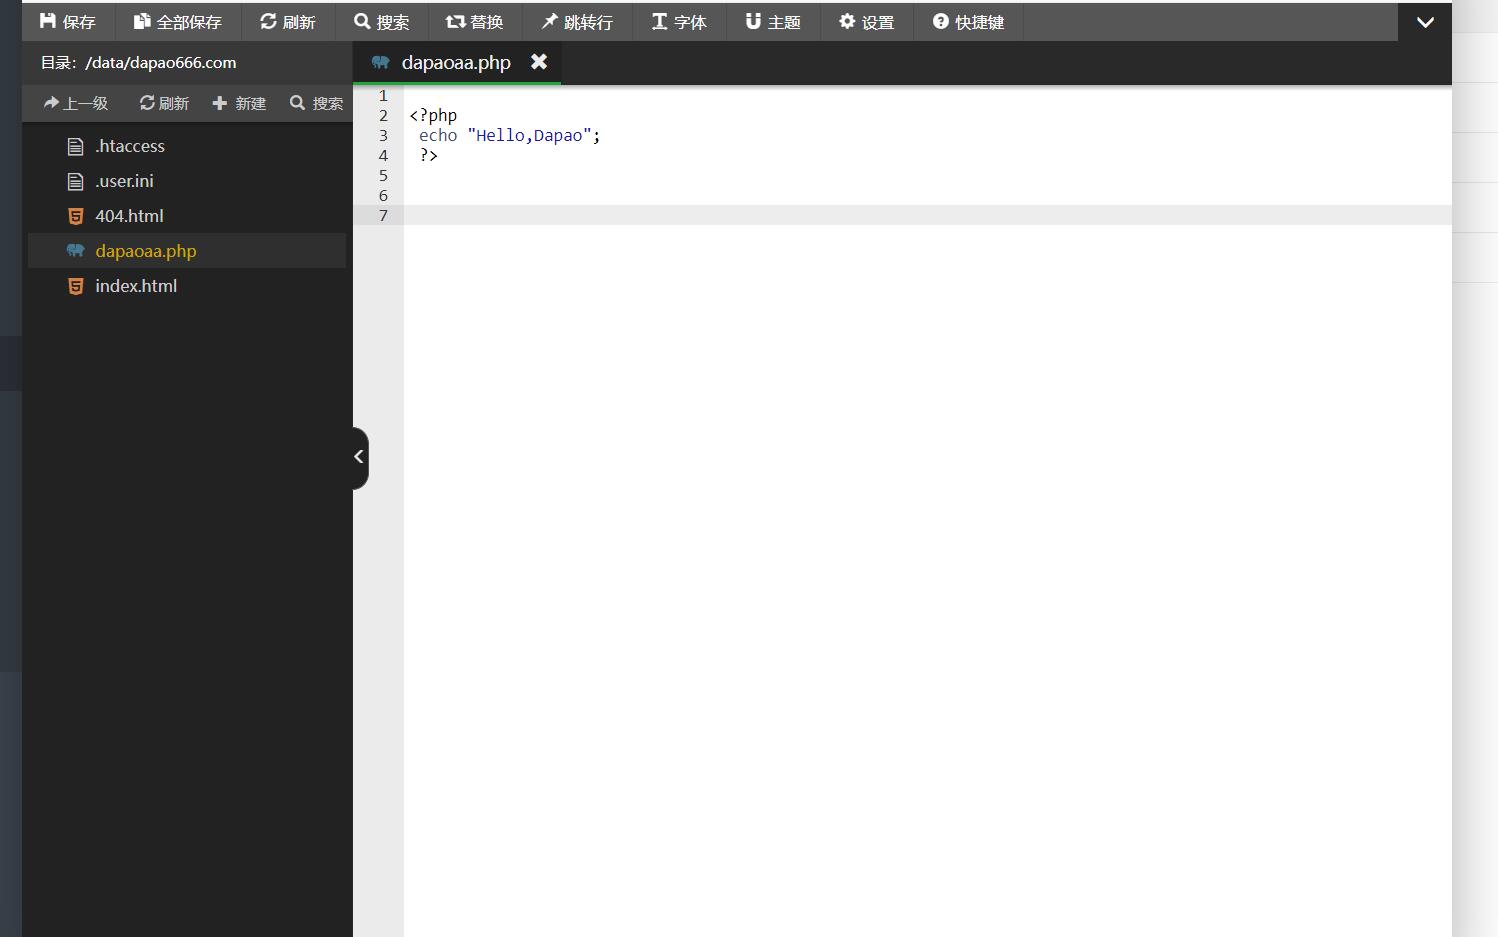 查看历史保存文件 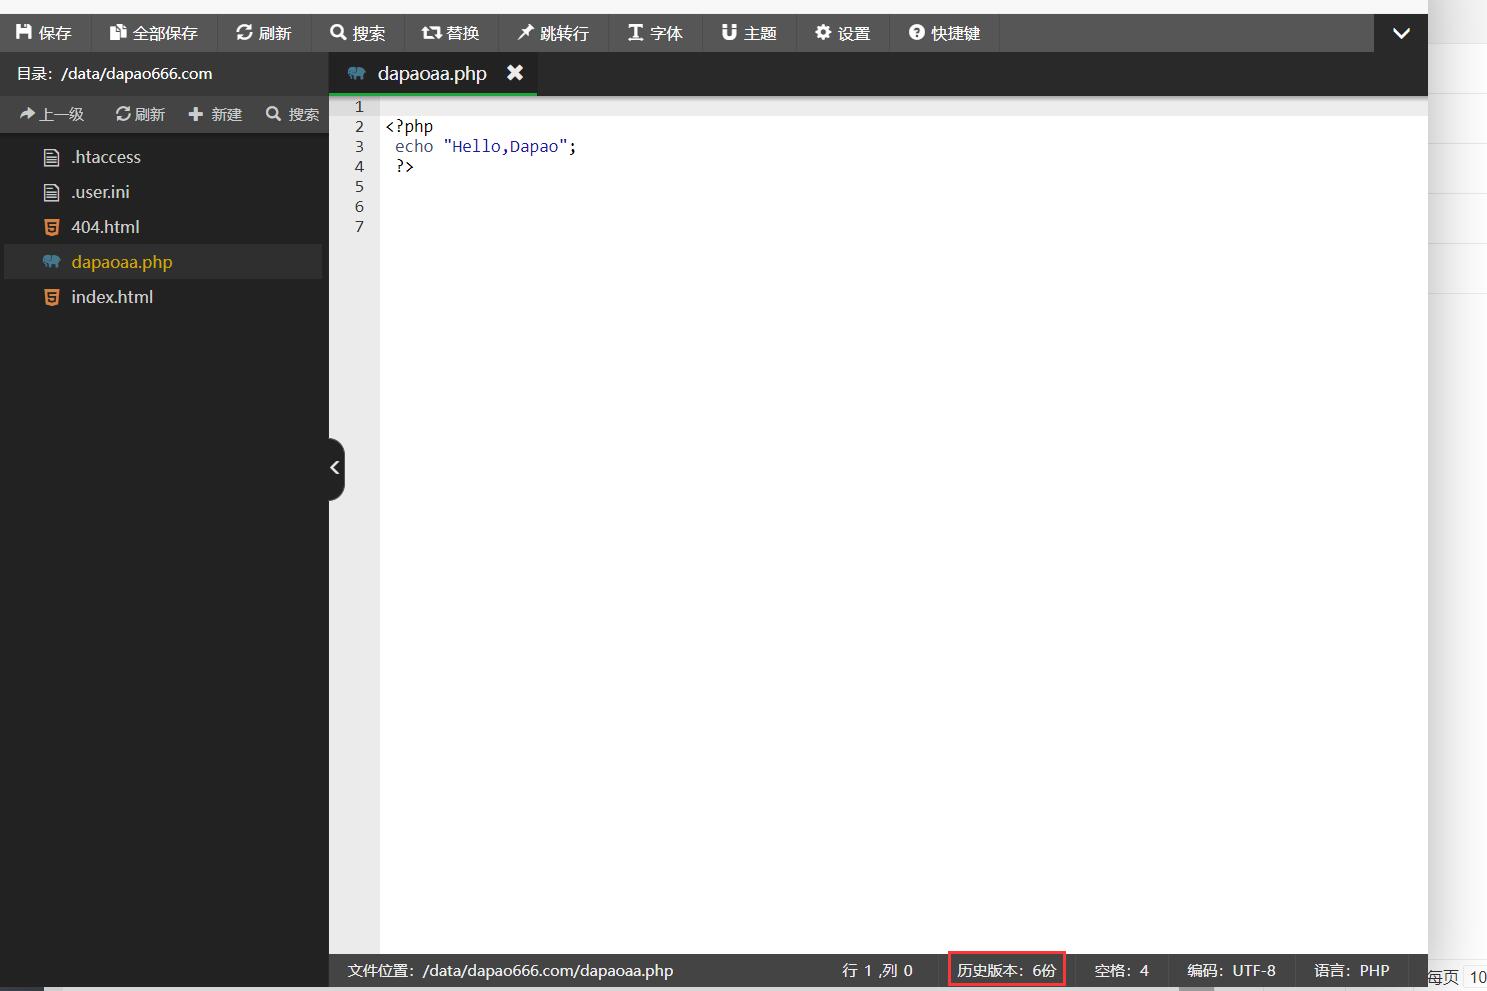 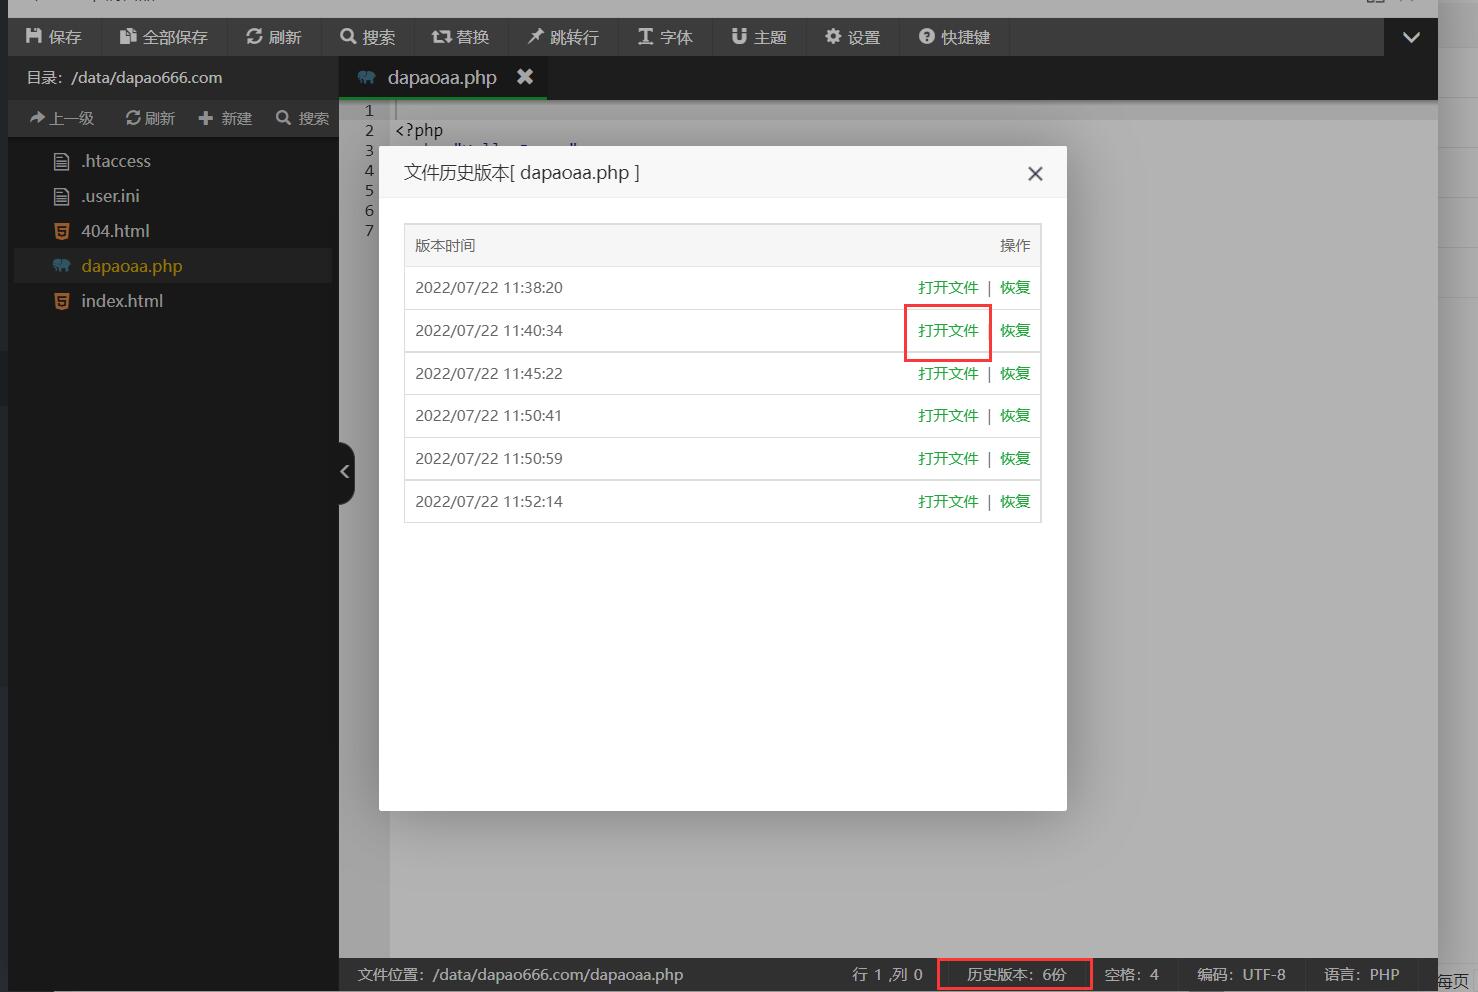 可以点击打开按钮,查看文件修改前的内容,进行恢复 如图,恢复到修改前的内容: 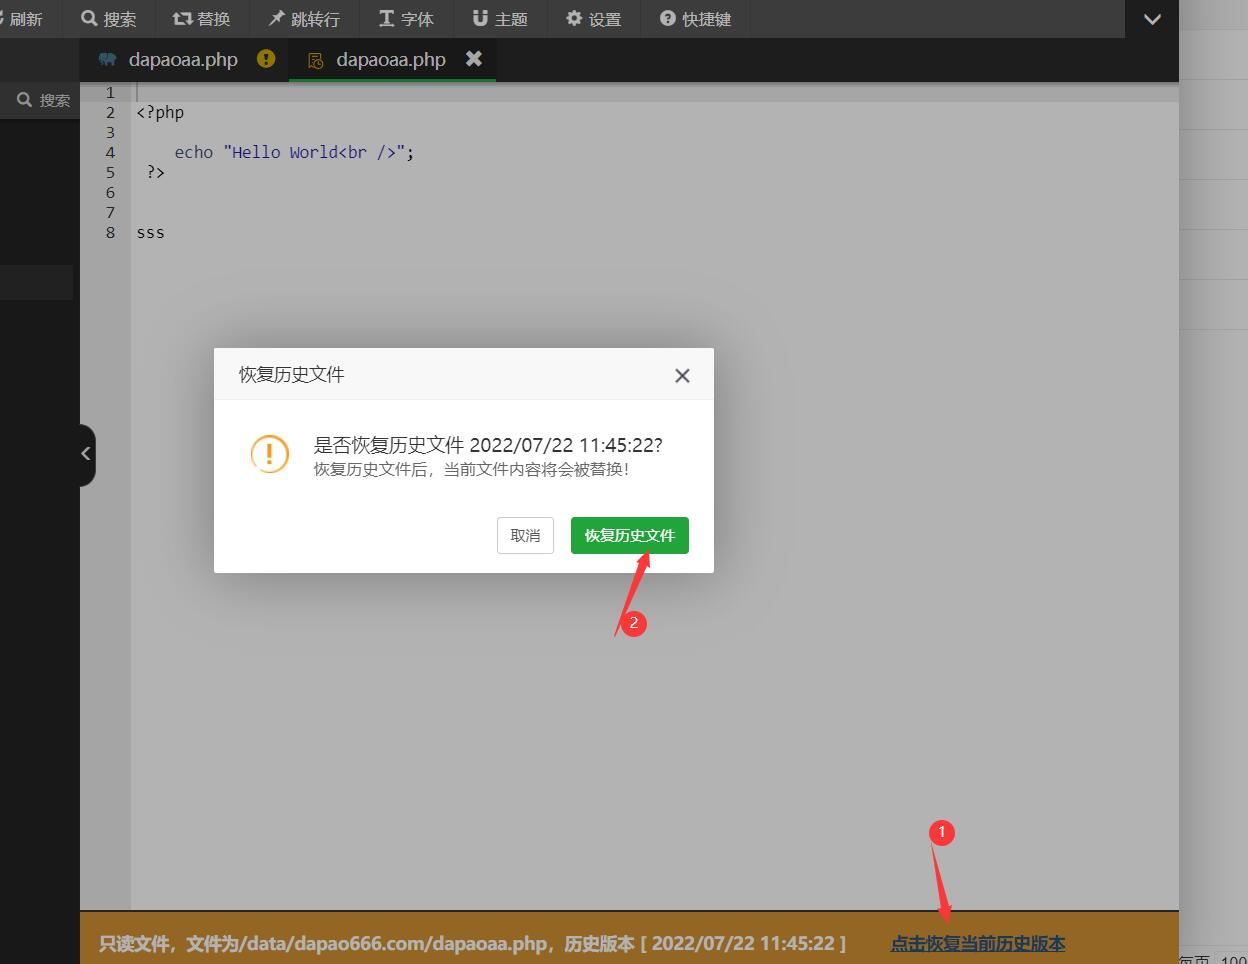 排除功能: 如果所有文件都进行备份,那么可能服务器的磁盘不够用,我们可以按照文件类型、文件夹名称进行排除  测试排除文件类型,txt格式 回到网站根目录,创建txt格式的文件  打开日志查看并未记录,那么删除txt格式的文件排除,进行添加内容则会记录 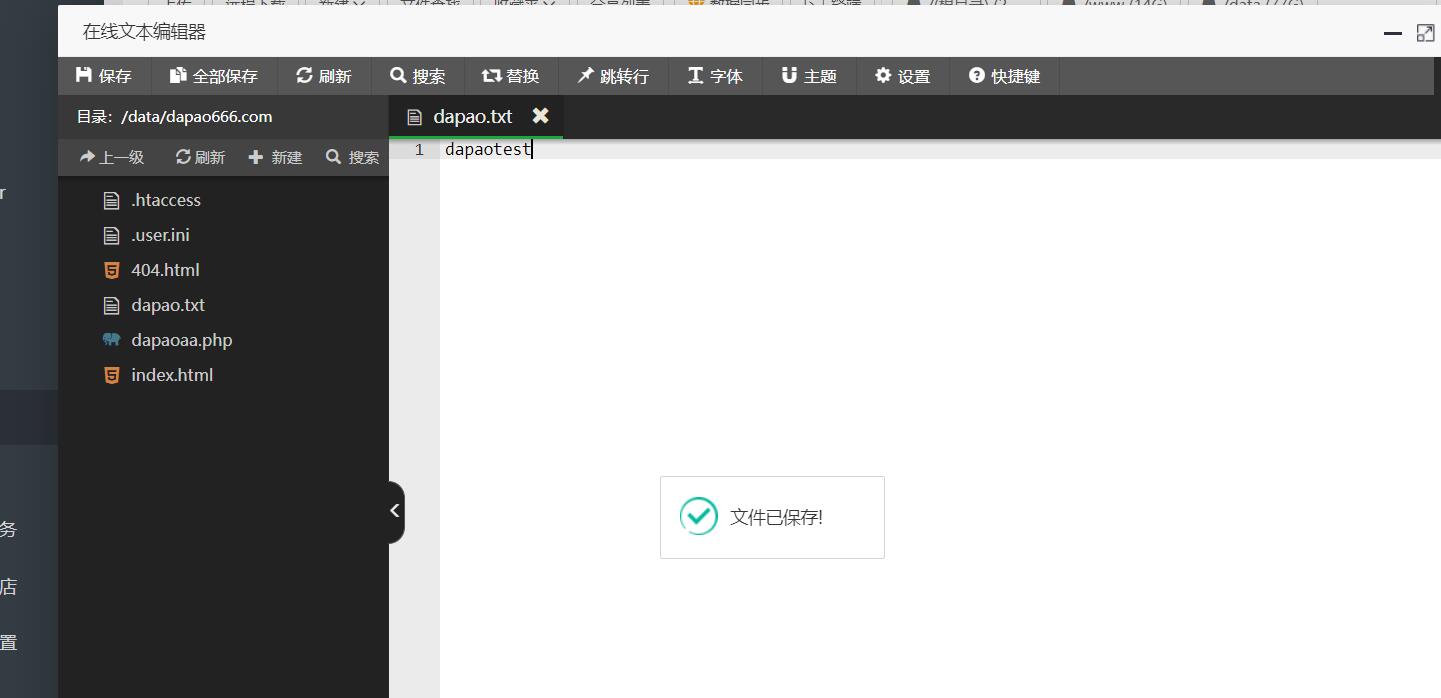 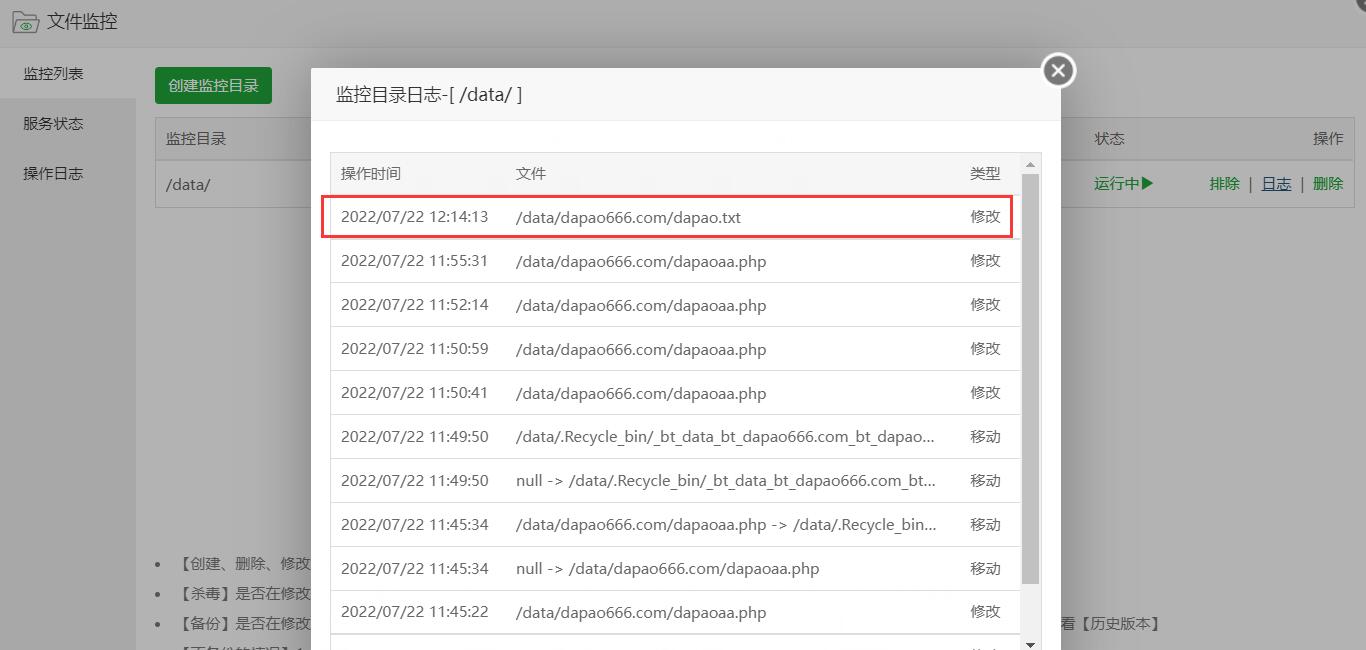 排除文件夹 排除的文件夹里的文件将不再被监控。 告警通知: 添加消息通道教程:[添加教程](https://www.bt.cn/bbs/thread-71298-1-1.html) 打开面板首页-----面板设置----通知设置 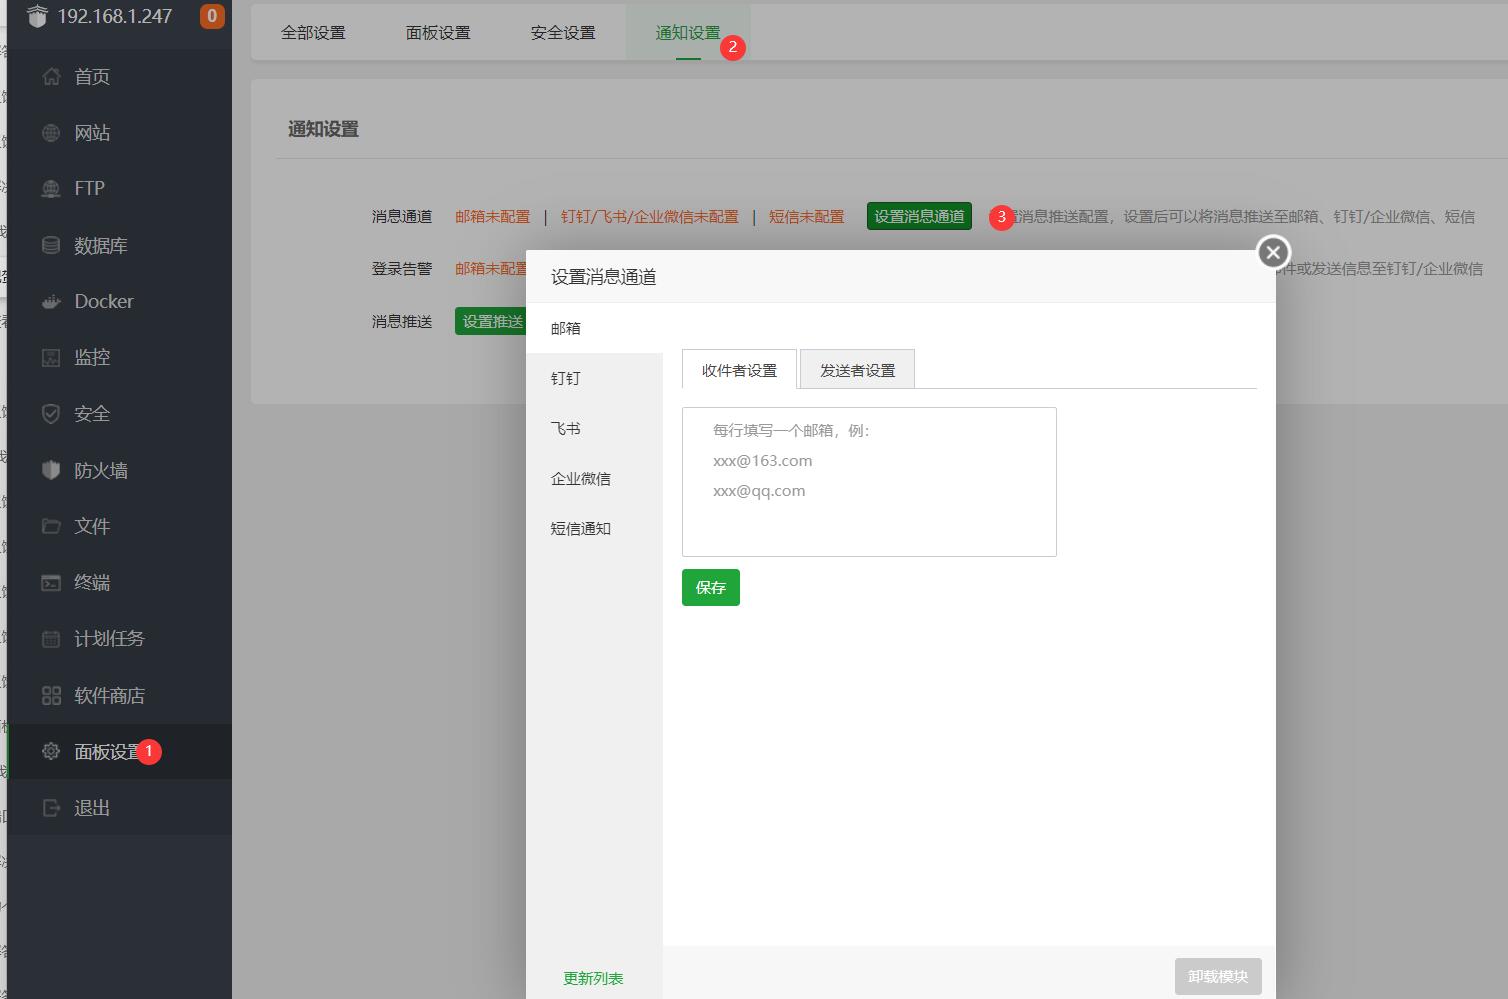 我以钉钉为例: 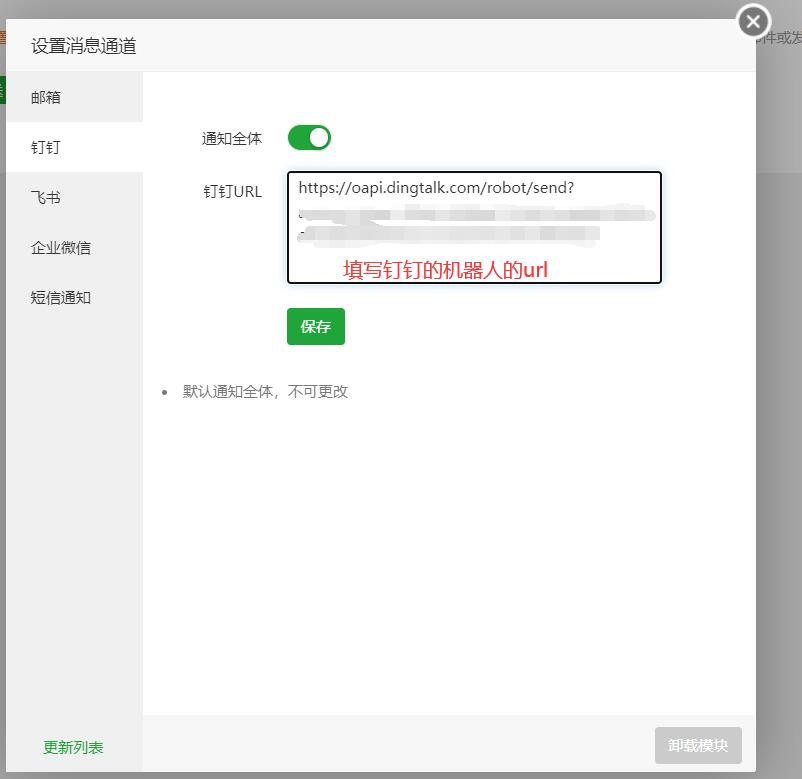 修改了内容,钉钉立马有消息通知 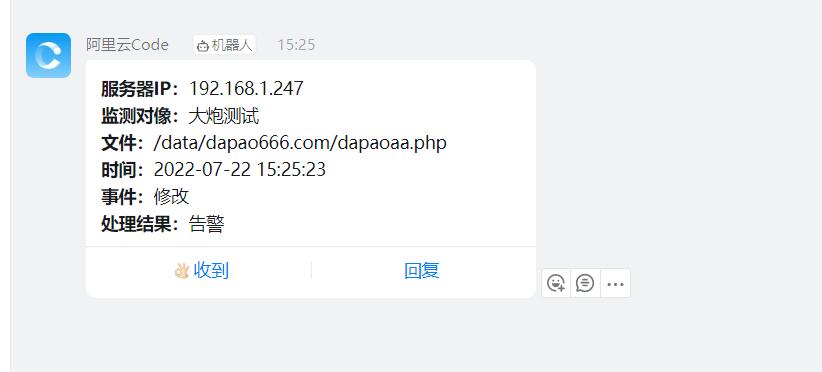 杀毒测试: 修改原先文件为木马文件内容, 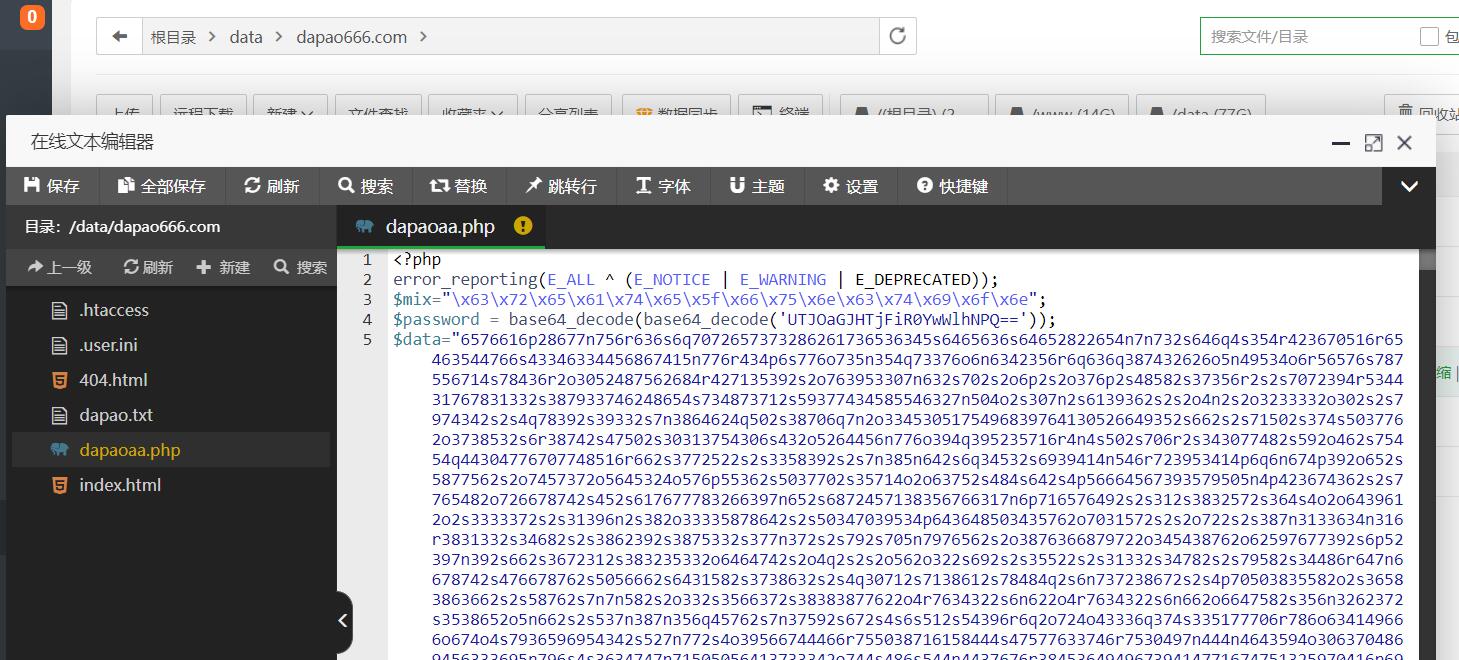 保存后查看日志: 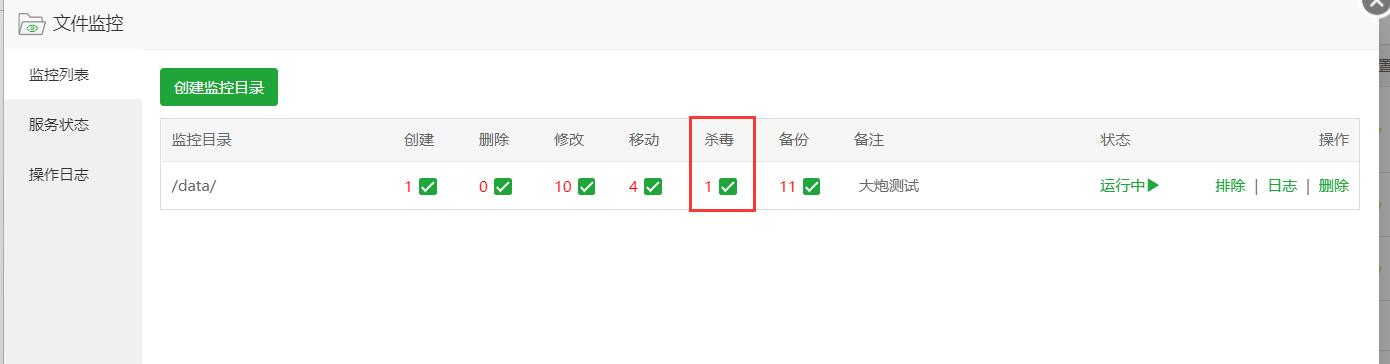 打开钉钉也收到了告警 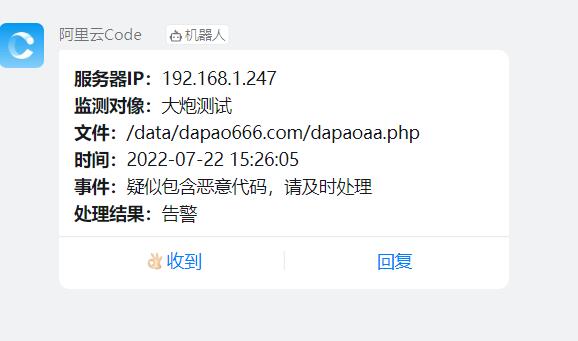 **二、服务状态** 可以停止或者重启当前的文件监控服务 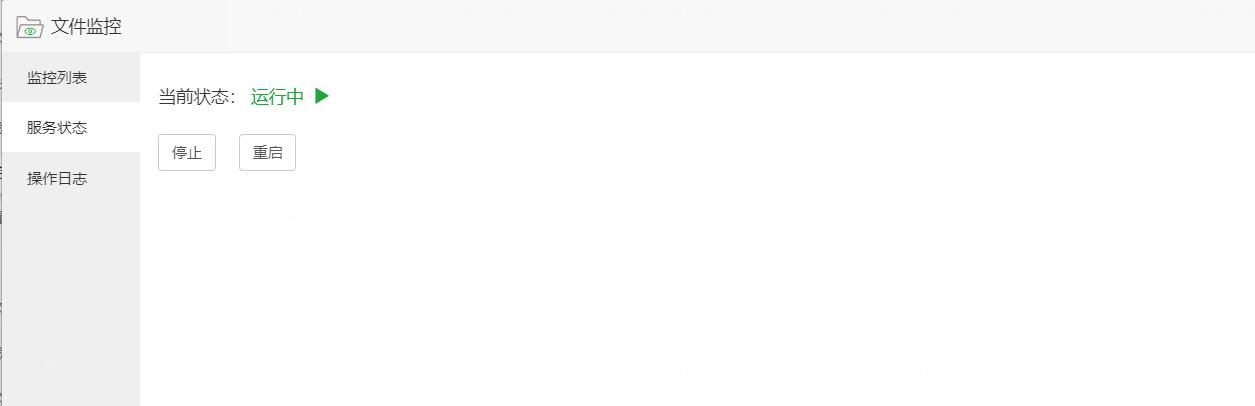 三、操作日志: 可以显示操作文件监控的状态信息,如修改的文件,文件监控的服务状态等 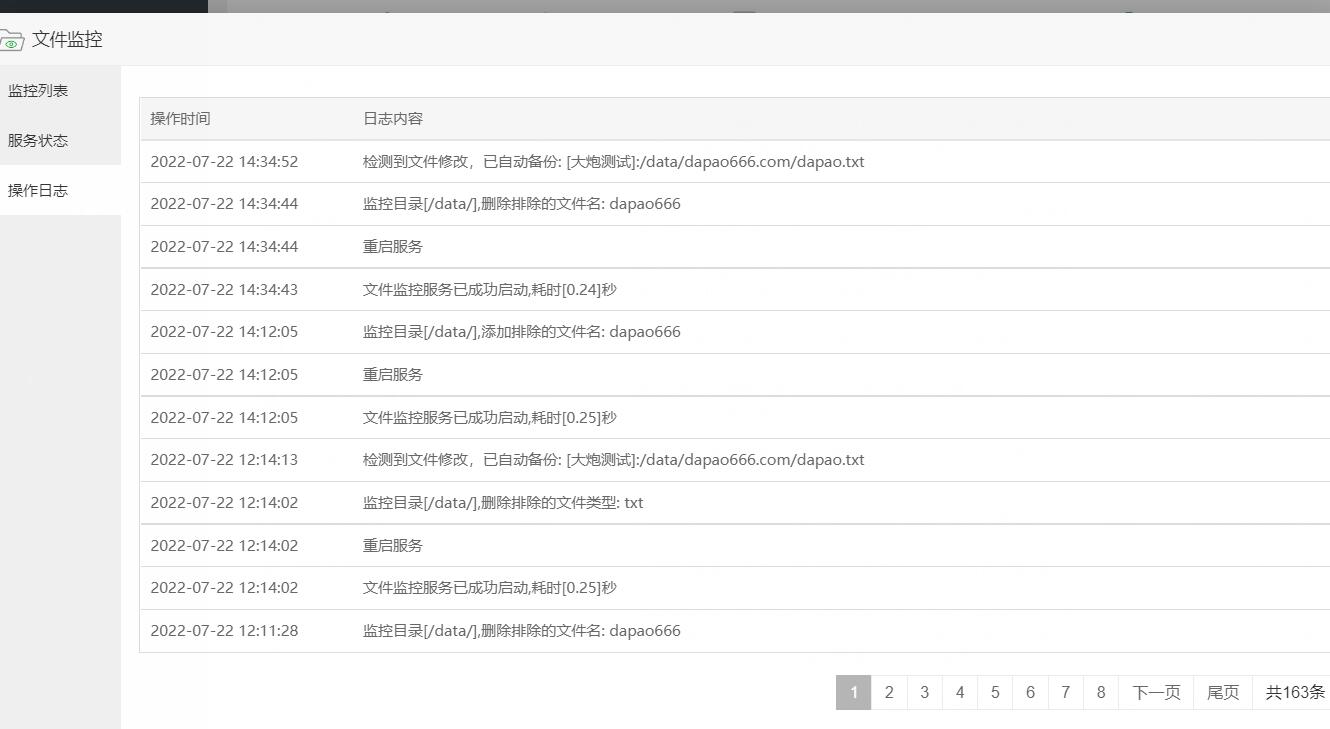 **注意事项:** **1、在开启文件监控前,请优先开启回收站,如果没有回收站,那么删除文件就没法从回收站中恢复了 2、不备份的情况如下: 空的文件夹 大于3M的文件 文件内容和上一次备份相同 在排除列表内的文件或者文件夹名 3、如果未开启修改的选项,那么 杀毒和备份功能是不生效的** 堡塔724运维节:有这样一群人,每周7天,每天24小时待命,为了感恩这群默默付出的运维人,把每年的7月24日定为运维节 愿天下无锅,代码无BUG  
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
https://www.bt.cn/bbs/data/attachment/forum/202206/24/104350jow3w34gj74vgy7r.png" alt="堡塔企业级防篡改使用教程" />堡塔企业级防篡改使用教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
【堡塔企业级防篡改】 防篡改更新迭代日志 堡塔企业版防篡改5.3 1.【修复】修复特定条件下的资源竞争问题 2.【修复】界面交互问题 堡塔企业版防篡改5.4 1.【新增】自动生成防护配置 堡塔企业版防篡改5.5 1.【新增】兼容麒麟、华为云等最新内核版本 2.【修复】告警无法发送问题 3.【修复】获取告警列表失效问题 4.【修复】兼容面板告警通道 相关文章企业防篡改常见使用场景 系统架构要求:x86-64 产品介绍:内核版防篡改,用户保护站点内容安全,防止黑客非法修改网页、网站挂马等入侵行为,支持CentOS/Debian/Ubuntu。 本产品不能和堡塔企业级防篡改、网站防篡改同时使用。 产品特色: 1、精准防护,基于驱动型防护,在文件未被篡改前感知并阻止 2、节省资源,TB量级的文件,秒开防篡改,不多占用服务器资源 3、灵活配置,可以根据进程、用户、用户组是否防护或者放行 本使用手册编写的时候使用的环境: 操作系统:CentOS7.9.2009 x86_64,内核3.10.0 面板版本:7.9.2(当前最新正式版) 面板Python环境:3.7.9 安装: 软件商店----企业版插件----堡塔防篡改- 重构版 点击安装,安装后界面如下: 产品功能列表与详解: 一、保护列表 二、全局配置 三、服务 四、防护统计 五、操作日志 **新增:概览、进程白名单、告警设置 去除:服务、防护统计** 堡塔企业级防篡改-重构版v3.0新界面 一、保护列表: ①、添加保护目录 在文件管理中修改文件,提示无法修改 FILE_SAVE_ERR[Errno 1] Operation not permitted: '/www/wwwroot/184.dapaoit.com/index.php' ②、打开防篡改保护列表,可以看到篡改次数,我保存了两次,显示全部统计2,今日统计2 ③、打开统计界面,可以看到全部篡改统计信息,今日防篡改统计信息,包含创建文件、编辑文件、删除文件、新建文件夹、删除文件夹、文件重命名、创建软连接、修改文件权限、修改所有者 ④、打开日志,可以看到修改的时间、修改文件所在的目录、触发类型、用户、进程 二、全局配置 ①、打开全局配置选项,有针对该防护目录的防篡改开关、基础设置、受保护的文件后缀、目录白名单、文件白名单 基础设置: 禁止创建文件 禁止编辑文件 禁止删除文件 禁止新建文件夹 禁止删除文件夹 禁止文件重命名 禁止创建软连 禁止修改文件权限 禁止修改所有者 可以根据这些规则开关,配置符合自己项目的防篡改 受保护的文件类型: 后缀名有: .pl .php .html .tpl .js .css .jsp .do .shtml .html 这里将后缀名当作字符串理解,看结尾,结尾如果包含上面的后缀名就可以防护 ②、目录白名单 可以添加不保护的文件目录名或者绝对路径 如放行 cache目录,也可以写成 /www/wwwroot/189.dapaoit.com/cache/ ③、文件白名单: 可以对不保护的文件名进行排除 如,我需要将我的 index.php放行(建议设置绝对路径) /www/wwwroot/189.dapaoit.com/index.php 二、全局配置: 全局设置中的规则是默认的,可以根据自己的实际使用情况灵活修改 ①、全局开关,如果关闭,那么所有的保护列表目录就失去保护 ②、基础设置: 禁止创建文件 禁止编辑文件 禁止删除文件 禁止新建文件夹 禁止删除文件夹 禁止文件重命名 禁止创建软连 禁止修改文件权限 禁止修改所有者 ③、进程白名单: 添加的时候一定要注意是填写绝对进程名称,如面板的进程:BT-Panel 我希望在面板上可以修改网站文件,可以这样操作: 基础设置中的规则对面板无效 ④、用户白名单 开启用户白名单,指定的用户可以对面板进行修改 未开启前: 开启后 ⑤、用户组白名单 启用用户组白名单中的规则,该用户组下的所有用户启动的进程都可以进行修改 三、服务 可以看到内核驱动加载状态:开启 服务状态:开启 如果关闭,那么所有防护规则都失效了 四、防护统计 统计项:创建文件、编辑文件、删除文件、新建文件夹、删除文件夹、文件重命名、创建软连接、修改文件权限、修改所有者 五、操作日志: 可以看到对防篡改的操作,如添加白名单、添加防护列表、防篡改开关等一系列的操作 有问题:扫我企业微信二维码,随时留言给我
-
/www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
//www.65gw.com/usr/themes/Joe/assets/images/thumb/06.jpg" alt="CentOS7安装Firewalld防火墙教程" />CentOS7安装Firewalld防火墙教程
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
教程说明 注意:仅适用于Centos7.x 安装Firewalld yum install firewalld -y启用Firewalld systemctl enable firewalld systemctl start firewalld添加常用端口放行 firewall-cmd --permanent --zone=public --add-port=20/tcp firewall-cmd --permanent --zone=public --add-port=21/tcp firewall-cmd --permanent --zone=public --add-port=22/tcp firewall-cmd --permanent --zone=public --add-port=80/tcp firewall-cmd --permanent --zone=public --add-port=888/tcp firewall-cmd --permanent --zone=public --add-port=30000-40000/tcp 重载Firewalld配置 firewall-cmd --reload
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
 /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858

Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
Warning: Undefined array key "string_value" in /www/wwwroot/65gw.com/var/Widget/Base/Contents.php on line 858
