找到 8 篇与 端口 相关的结果
-
 如何安全使用服务器运维干货 教程说明 说在前面:千万不能再用这三种密码 1、弱口令弱口令扫描无所不在,像我们的官网服务器,几乎每隔几分钟就被扫一次,任何时候,任何场景,不要使用123456,admin这样的弱口令,哪怕你就是改个简单密码给某人登陆下后台,几分钟后就改回来也有极高的被扫风险 2、陈年密码你的QQ密码、邮箱密码、服务器密码、微博密码、微信密码等等,都是一样的,或者都是从接触互联网就在用的密码,这很恐怖,在你漫长的互联网使用过程中,你可能注册了很多站点的会员,在长期使用过程中,你的密码可能早已泄露,说不定你到某工库一查,发现你所有在用的密码都在上面 3、拼接密码你的银行卡密码是你或你家人的生日,你的微信密码是你的姓名拼音+生日/电话/准考证号码,也可能是其它个人信息的拼接,这种密码极容易被有心人暴力破解,只要掌握一定量你的私人信息就很容易猜出你当前可能在用的密码 一:面板安全说明:面板是你的服务器管理窗口,所以面板安全至关重要,千要不要嫌一点点麻烦就放任不管,下面就来说说面板需要做哪些安全设置比较稳妥1、安装好面板后第一时间修改管理员用户名及密码2、修改面板端口,建议使用5位端口,如:395813、为面板绑定一个比较复杂的三级域名,这个域名你可以真实解析,也可以通过您的家用或办公电脑中hosts过去,如: Ai80093ymdHis000.bt.cn4、若条件允许,可以设置许可IP5、若长期不需要登陆面板,可以将面板暂时关闭,(并不影响面板中的计划任务及守护程序) 二:系统及网络安全1、定期检查并修复系统漏洞2、开启防火墙,只放行要用上的端口3、修改SSH端口4、禁Ping5、若你长期不需要登陆SSH,请在面板中将SSH服务关闭6、安装悬镜、云锁、安全狗等安全软件(只安装一个) 三:网站安全1、隐藏后台管理入口2、除了update/cache等少数目录,其它所有目录都给只读权限3、在nginx/apache站点配置中限制除入口目录及资源目录以外的所有目录的访问权限4、若网站程序支持,尽量使用php5.4以上的版本5、如非必要,不要给站点创建FTP,或使用完就删除或停用站点的FTP帐户6、如非必要,不要对外开放3306端口,并隐藏好phpmyadmin位置,最好设个访问密码7、尽量开启SSL(HTTPS)8、保护好网站源码及数据库备份,请不要将数据库备份及网站源码包放在站点根目录9、若你使用Nginx,可在面板中开启WAF防火墙,可有效防止绝大多数web攻击

-
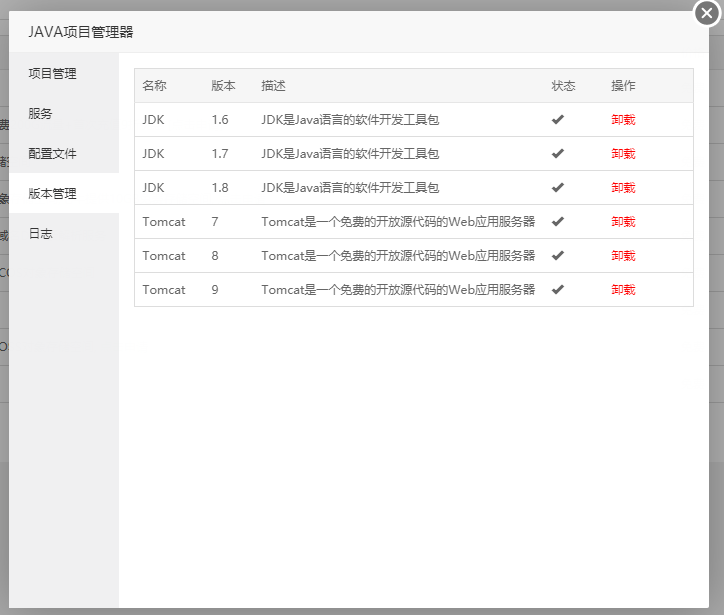
宝塔JAVA项目管理器使用教程 1、安装Tomcat和JDK版本 注意: tomcat7支持jdk1.6/1.7/1.8 tomcat8支持jdk1.7/1.8 tomcat9支持jdk1.8 请根据需要选择jdk版本和tomcat版本 2、配置管理 修改tomcat主配置文件 ,手动修改后重启指定tomcat版本生效 3、更改tomcat端口和JDK版本 4、添加JAVA项目 填写域名和项目路径后,选择指定的tomcat版本即可创建,如图将192.168.1.229替换成你的域名,不可带端口 实现原理:通过apache/nginx/iis反向代理到当前tomcat版本,实现无端口访问tomcat网站
-
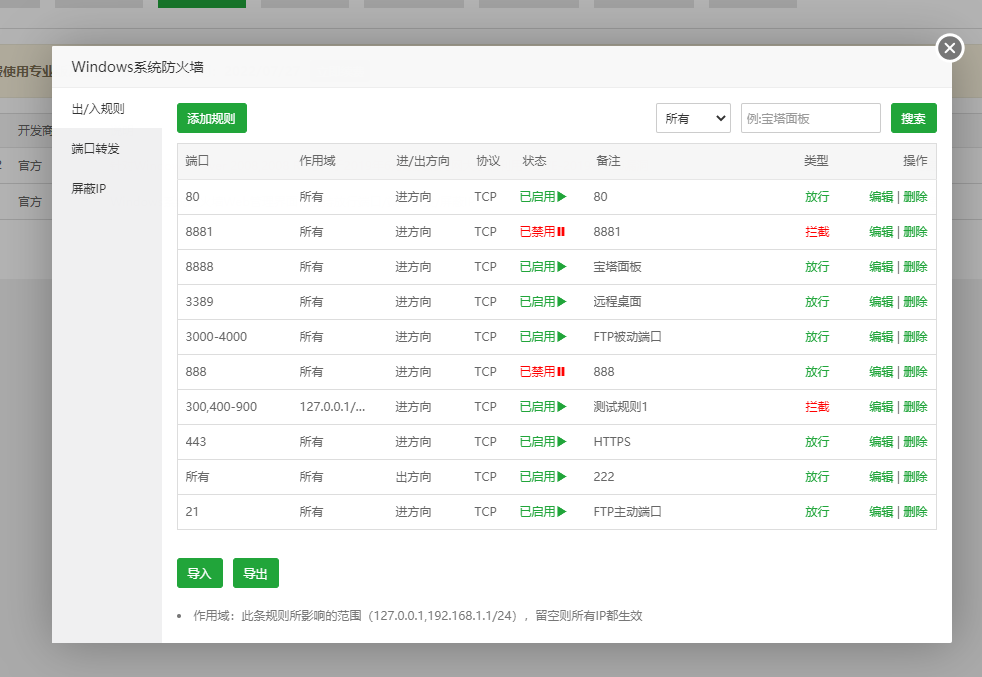
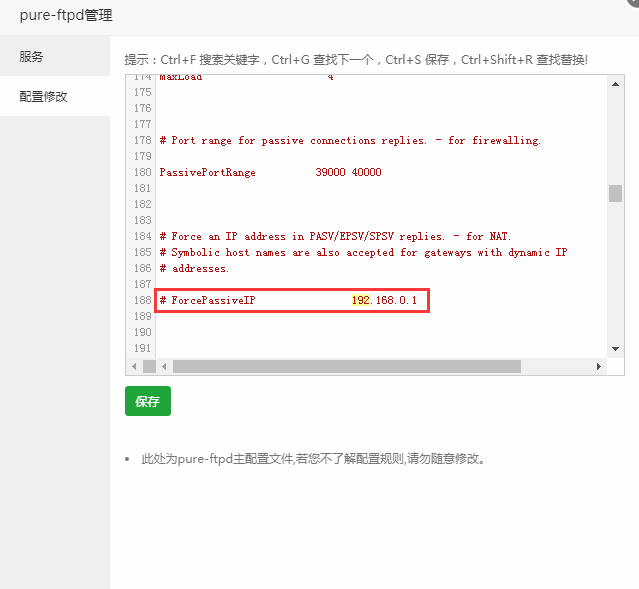
FTP连接不上解决方法(宝塔) 教程说明 1.注意内网IP和外网IP 2.检查ftp服务是否启动 (面板首页即可看到) 3.检查防火墙20端口 ftp 21端口及被动端口39000 - 40000是否放行 (如是腾讯云/阿里云等还需检查安全组) 4.是否主动/被动模式都不能连接 5.新建一个用户看是否能连接 6.修改ftp配置文件 将ForcePassiveIP前面的#去掉 将192.168.0.1替换成你服务器的外网IP 7.若还不行 更换ftp客户端为flashFXP 改成图中的设置连接 8.若提示503/530密码错误 检查此文件/www/server/pure-ftpd/etc/pureftpd.passwd 看第一个变量是否是$6 若不是改称$6然后重启ftp 再尝试登陆 9.关闭ftp客户端的TLS尝试链接