找到 2 篇与 证书 相关的结果
-
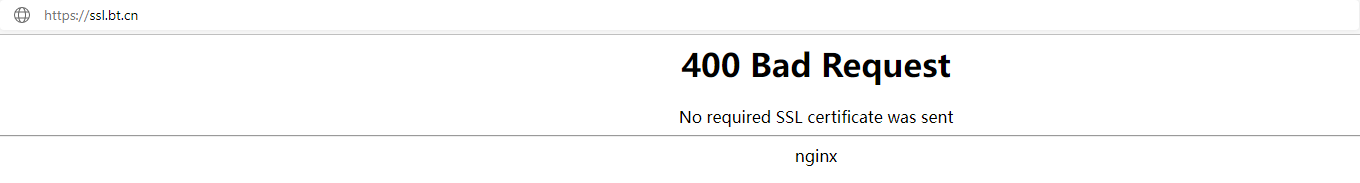
 堡塔限制访问型证书Linux版教程 教程说明 简介 堡塔限制访问型证书是一种用来限制指定计算机访问网站的产品,通过颁发SSL授权许可证书限制计算机访问,没有得到访问授权许可证书的任何计算机都无法访问网站, 说明:可搭配堡塔U盾使用,属于极高级别的限制访问方式,类似网银密钥U盾(电脑插上堡塔U盾可以访问网站,拔掉堡塔U盾网站将无法访问),如需购买堡塔U盾请联系 宝塔客服:3007255432 开发目的:只允许被授权的计算机访问指定网站,必要时吊销某些计算机的授权许可证书拒绝他访问网站。 使用场景: 1.如果用户端访问网站时,没有管理员颁发的用户端证书,直接拒绝访问 2.某公司的内部ERP网站,仅允许某些负责人访问 3.商城系统的后台管理页面,仅允许某些运营、管理人员访问 4.学校OA平台,仅允许教师、管理员访问 5.政企网站需要控制仅允许所有或某些内部人员访问 没有用户端证书的用户访问网站时,提示400状态码返回,直接拒绝访问,如下图: 拥有用户端证书的用户访问网站时,访问网站正常,显示网站内容,如下图: 安装步骤如下: 登录宝塔面板-->软件商店-->【关键词搜索:限制访问型证书】或【堡塔限制访问型证书】-->堡塔限制访问型证书-->安装 插件使用快速入门: 【证书配置】 初次使用插件时,会提示先完善配置 公司名称:必填,填写真实且不会再修改的名称 域名列表:必填,SSL可使用的域名列表,可泛域名并且支持IP,多个域名可以逗号隔开 注意:公司名称一旦输入,不建议再修改,否则【已申请】证书将全部失效。 【双向认证】 填写完配置信息后,如果您的网站是公网(非内网)直接可以访问的,直接前往双向认证页面初次点击后会获取网站列表,您在网站页面创建的所有网站都会获取到这里 选择需要开启双向验证的网站,将它开关打开 注意: 1.双向认证仅支持HTTPS访问,如果您的网站没有部署SSL,请部署后再开启双向认证 2.开启双向认证后,需要访问网站的用户,需要将客户端证书导入用户计算机的浏览器后才能访问该网站 堡塔限制访问型证书开启步骤 开启功能: 双向认证-->网站列表-->需要开启的网站-->打开开关,测试访问效果如下: 授权证书: 前往【客户端证书列表】,此处为生成给用户访问的证书,也可以吊销某一个用户的证书 互动操作: 1.点击生成证书-->使用者可填中文->-提交即可生成用户证书 2.下载证书-->下载的压缩包pfx文件导入-->即可访问对应的网站 3.撤销证书-->点击撤销后-->该用户的证书直接过期-->将再也无法访问指定网站 【用户拿到证书后的安装步骤】 1.下载使用者的证书文件-->解压使用者的证书文件-->进入证书文件目录 2.双击pfx文件进入安装-->输入证书密码(密码在同目录password文件中) 3.关闭浏览器-->重新打开浏览器-->输入需要访问的网站-->即可正常访问,访问效果如下: 【SSL证书】 此栏目使用场景为:公司全部网站都是内网访问,并且没有公网 例如:学校OA,政企内部网站,公司内部ERP等(仅为举例,不一定这些网站都是只有内网的,也不一定内网下使用的只有这么少类型) 此栏目提供自签SSL证书,域名来自证书配置栏目中的域名,由服务器签发,公网访问浏览器将提示不受信任。 互动使用说明: 1.点击申请证书-->服务器颁发证书 2.将证书部署到对应的网站即可 访问效果: 注意: 1.由于所有浏览器信任的证书都来自于像CA机构一样的证书机构,所以服务器自签证书会提示不受信任,正常使用可忽略此提示; 2.如需自签证书信任,仅需将SSL证书pfx文件下载到用户电脑(SSL证书栏目 --> 下载pfx证书 --> 解压 --> 安装),双击打开安装即可 PS:火狐浏览器不信任所有自签证书,解决方法如下: 打开浏览器,在地址栏输入:about:config,随后搜索:security.enterprise_roots.enabled,将它的参数改成:true,随后重启火狐浏览器再打开即可,如下图 【吊销证书】 有人员离职、或者不再需要这个人访问宝塔面板了,前往【堡塔限制访问型证书 ----> 双向认证 ----> 客户端证书列表】,找到对应的使用者,点击右边的 撤销 即可吊销证书。