找到 3 篇与 白名单 相关的结果
-
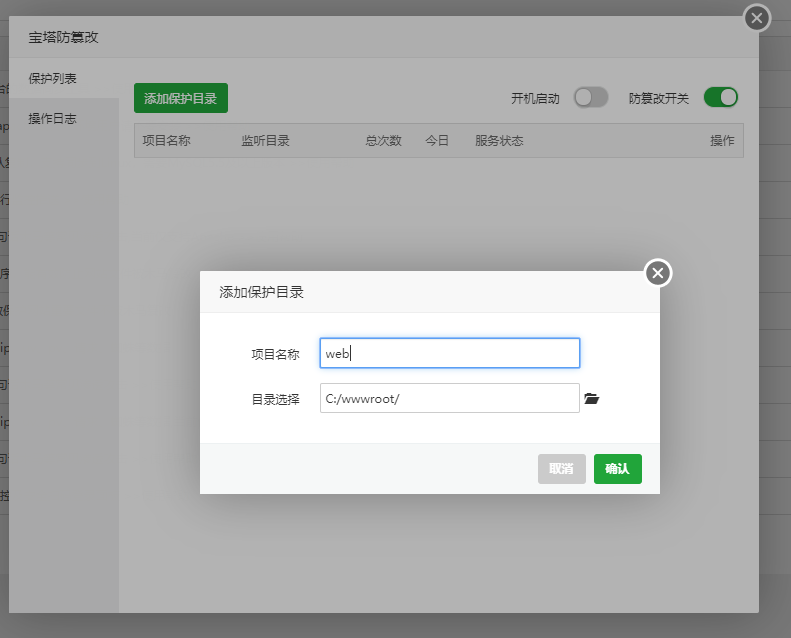
 宝塔网站防篡改功能教程 Windows面板QQ交流群:719166209 1、添加保护目录(添加后默认保护目录下所有受保护的文件) 2、查看项目列表 开机启动:默认关闭,且修改任意配置后关闭,需先开启防篡改开关确认无误后方可设置开机启动 3、拦截防护 默认保护后缀:php, html, htm, shtml, tpl, js, css, jsp, do, ashx, asmx, asp, aspx, jsp, jspx, axd, cer, rem, soap, stm, config, htaccess 其他后缀则不进行保护(如下图) 4、添加自定义保护后缀,目录白名单,和进程白名单 5、查看拦截日志 如果发现目录和某个进程不需拦截,可参照第四步设置进程白名单和目录白名单

-
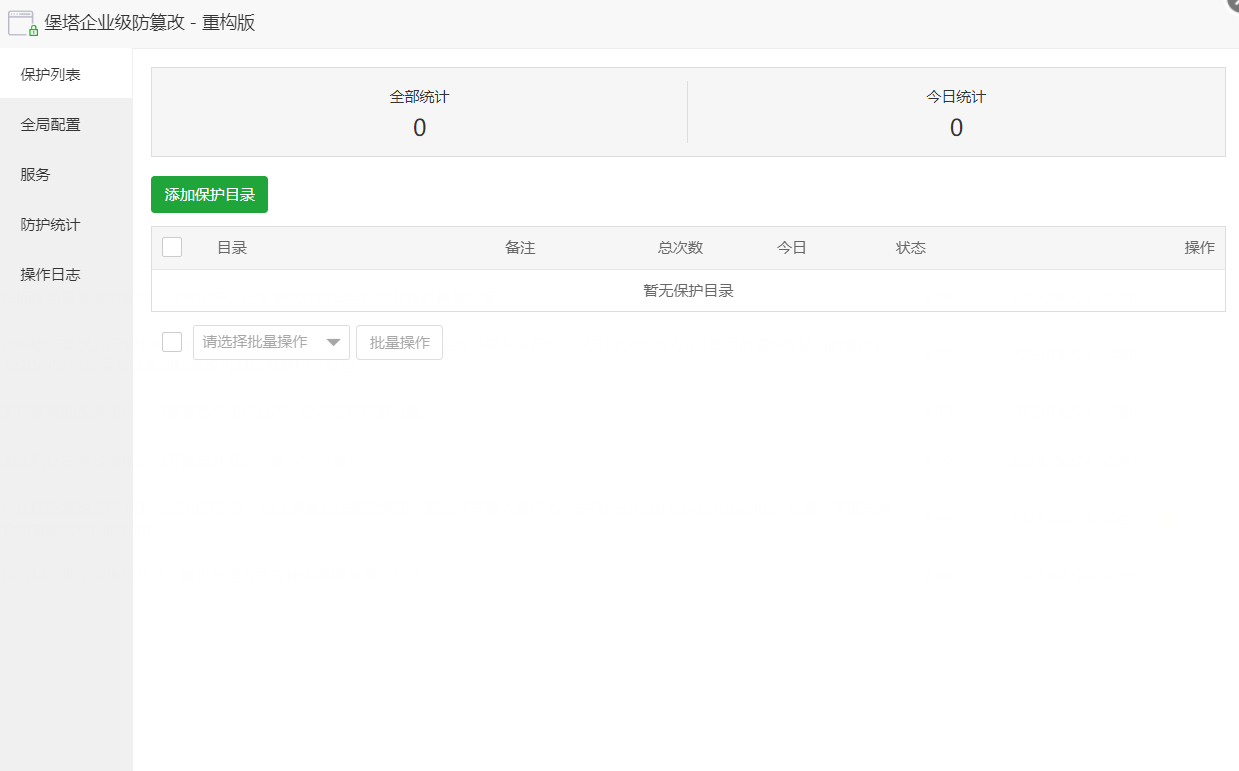
堡塔企业级防篡改使用教程 【堡塔企业级防篡改】 防篡改更新迭代日志 堡塔企业版防篡改5.3 1.【修复】修复特定条件下的资源竞争问题 2.【修复】界面交互问题 堡塔企业版防篡改5.4 1.【新增】自动生成防护配置 堡塔企业版防篡改5.5 1.【新增】兼容麒麟、华为云等最新内核版本 2.【修复】告警无法发送问题 3.【修复】获取告警列表失效问题 4.【修复】兼容面板告警通道 相关文章企业防篡改常见使用场景 系统架构要求:x86-64 产品介绍:内核版防篡改,用户保护站点内容安全,防止黑客非法修改网页、网站挂马等入侵行为,支持CentOS/Debian/Ubuntu。 本产品不能和堡塔企业级防篡改、网站防篡改同时使用。 产品特色: 1、精准防护,基于驱动型防护,在文件未被篡改前感知并阻止 2、节省资源,TB量级的文件,秒开防篡改,不多占用服务器资源 3、灵活配置,可以根据进程、用户、用户组是否防护或者放行 本使用手册编写的时候使用的环境: 操作系统:CentOS7.9.2009 x86_64,内核3.10.0 面板版本:7.9.2(当前最新正式版) 面板Python环境:3.7.9 安装: 软件商店----企业版插件----堡塔防篡改- 重构版 点击安装,安装后界面如下: 产品功能列表与详解: 一、保护列表 二、全局配置 三、服务 四、防护统计 五、操作日志 **新增:概览、进程白名单、告警设置 去除:服务、防护统计** 堡塔企业级防篡改-重构版v3.0新界面 一、保护列表: ①、添加保护目录 在文件管理中修改文件,提示无法修改 FILE_SAVE_ERR[Errno 1] Operation not permitted: '/www/wwwroot/184.dapaoit.com/index.php' ②、打开防篡改保护列表,可以看到篡改次数,我保存了两次,显示全部统计2,今日统计2 ③、打开统计界面,可以看到全部篡改统计信息,今日防篡改统计信息,包含创建文件、编辑文件、删除文件、新建文件夹、删除文件夹、文件重命名、创建软连接、修改文件权限、修改所有者 ④、打开日志,可以看到修改的时间、修改文件所在的目录、触发类型、用户、进程 二、全局配置 ①、打开全局配置选项,有针对该防护目录的防篡改开关、基础设置、受保护的文件后缀、目录白名单、文件白名单 基础设置: 禁止创建文件 禁止编辑文件 禁止删除文件 禁止新建文件夹 禁止删除文件夹 禁止文件重命名 禁止创建软连 禁止修改文件权限 禁止修改所有者 可以根据这些规则开关,配置符合自己项目的防篡改 受保护的文件类型: 后缀名有: .pl .php .html .tpl .js .css .jsp .do .shtml .html 这里将后缀名当作字符串理解,看结尾,结尾如果包含上面的后缀名就可以防护 ②、目录白名单 可以添加不保护的文件目录名或者绝对路径 如放行 cache目录,也可以写成 /www/wwwroot/189.dapaoit.com/cache/ ③、文件白名单: 可以对不保护的文件名进行排除 如,我需要将我的 index.php放行(建议设置绝对路径) /www/wwwroot/189.dapaoit.com/index.php 二、全局配置: 全局设置中的规则是默认的,可以根据自己的实际使用情况灵活修改 ①、全局开关,如果关闭,那么所有的保护列表目录就失去保护 ②、基础设置: 禁止创建文件 禁止编辑文件 禁止删除文件 禁止新建文件夹 禁止删除文件夹 禁止文件重命名 禁止创建软连 禁止修改文件权限 禁止修改所有者 ③、进程白名单: 添加的时候一定要注意是填写绝对进程名称,如面板的进程:BT-Panel 我希望在面板上可以修改网站文件,可以这样操作: 基础设置中的规则对面板无效 ④、用户白名单 开启用户白名单,指定的用户可以对面板进行修改 未开启前: 开启后 ⑤、用户组白名单 启用用户组白名单中的规则,该用户组下的所有用户启动的进程都可以进行修改 三、服务 可以看到内核驱动加载状态:开启 服务状态:开启 如果关闭,那么所有防护规则都失效了 四、防护统计 统计项:创建文件、编辑文件、删除文件、新建文件夹、删除文件夹、文件重命名、创建软连接、修改文件权限、修改所有者 五、操作日志: 可以看到对防篡改的操作,如添加白名单、添加防护列表、防篡改开关等一系列的操作 有问题:扫我企业微信二维码,随时留言给我
-
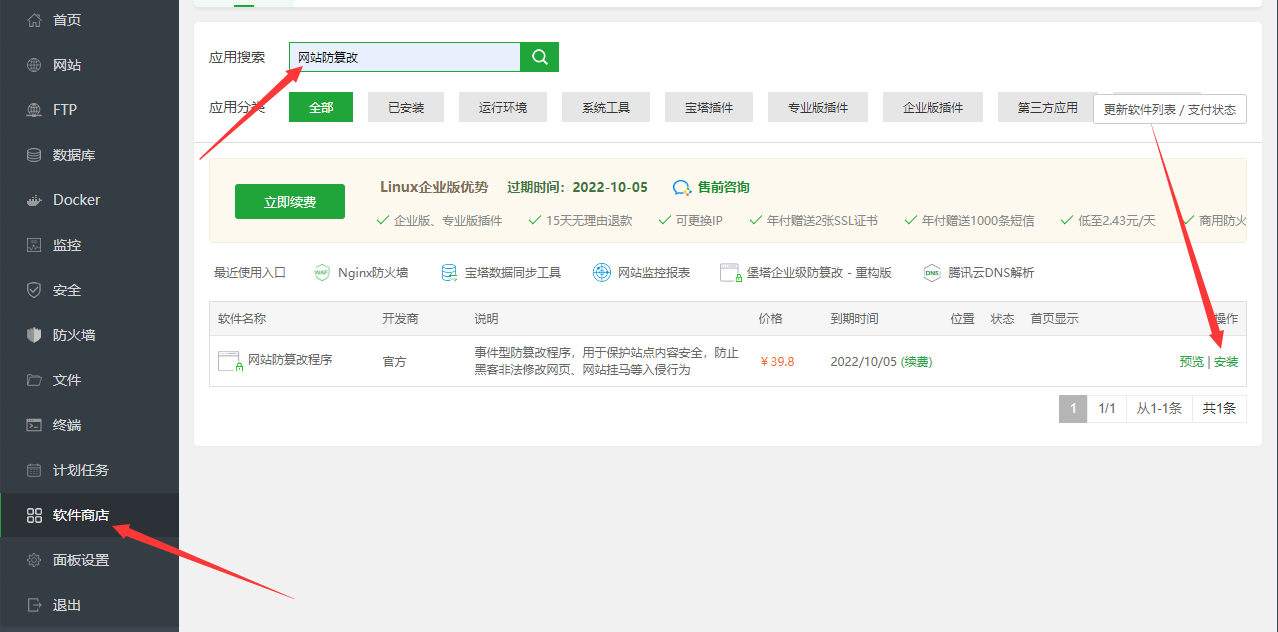
宝塔网站防篡改功能使用教程 编写教程时使用的环境: 操作系统:Ubuntu 20.04 LTS x86_64 面板版本:7.9.3 面板Python环境:3.7.9 插件:网站防篡改程序 3.6 插件说明:事件型防篡改程序,用于保护站点内容安全,防止黑客非法修改网页、网站挂马等入侵行为 本产品不能和堡塔企业级防篡改、企业级防篡改-重构版同时使用。 安装步骤: 登录宝塔面板-->软件商店-->【关键词搜索:网站防篡改】或【点击专业版插件】-->网站防篡改程序-->安装 如图 安装网站防篡改 所示。 安装网站防篡改 产品首页: 产品功能解释: (1)用于查看历史防篡改信息 (2)用于开启/关闭防篡改功能 (3)用于查看防篡改插件在运行日志,模拟攻击事件 (4)用于查看目录信息 (5)用于查看全部篡改统计信息,今日防篡改统计信息 (6)用于设置防篡改的具体防护措施 (7)用于批量操作目录 日志:打开日志,可以看到修改的时间、修改文件所在的目录、触发类型、用户、进程 排除:查看/添加不保护的文件/目录 保护:查看/添加保护的文件/扩展名