找到 4 篇与 脚本 相关的结果
-
 推荐一款好用的工具:exphub 推荐一个实用的开源工具——exphub。项目由zhzyker开发维护,GitHub上获得了 4290 个Star。简单来说,它是一款Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340,对于站长和开发者来说是个不错的工具。 工具功能介绍 终究还是觉得每个漏洞每个单独的脚本很不方便,故将所有的poc和exp脚本整在一起,可以一键扫描+漏洞利用,由于近期都在做整合所以exphub搁置许久没有更新,目前整合版已经接近尾声,将在10月发布(节后),敬请关注 已经发布 ---> https://github.com/zhzyker/vulmap Exphub Exphub[漏洞利用脚本库] (想要star⭐~) 目前包括Webloigc、Struts2、Tomcat、Drupal的漏洞利用脚本,均为亲测可用的脚本文件,尽力补全所有脚本文件的使用说明文档,优先更新高危且易利用的漏洞利用脚本 部分脚本或文件是搜集的,若有版权要求联系即改 鹅群:219291257 bilibili:https://space.bilibili.com/64648363最后更新:2021/04/04,最新添加 cve-2021-26295_rce.py Readme Exphub包括多种不同名称、类型、格式、后缀的文件,这些文件可以大致分为[漏洞验证脚本]、[漏洞利用脚本]、[远程命令执行脚本]、[shell交互脚本]、[Webshell上传脚本] 脚本文件示例:cve-1111-1111_xxxx.py脚本文件种类[xxxx]: cve-1111-1111_poc [漏洞验证脚本] 仅检测验证漏洞是否存在 cve-1111-1111_exp [漏洞利用脚本] 例如文件包含、任意文件读取等常规漏洞,具体每个脚本使用另参[使用] cve-1111-1111_rce [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_cmd [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_shell [远程命令执行脚本] 直接反弹Shell,或者提供简单的交互Shell以传递命令,基础交互 cve-1111-1111_webshell [Webshell上传脚本] 自动或手动上传Webshell脚本文件格式[py]: cve-xxxx.py Python文件,包括py2和py3,具体哪个文件是哪个版本参照说明(执行即可见),推荐py2.7和py3.7 cve-xxxx.sh Shell脚本,需要Linux环境运行,执行即见说明,无发行版要求 cve-xxxx.jar Java文件,执行方式均为java -jar cve-xxxx.jar,推荐Java1.8.121 cve-xxxx.php PHP文件,直接使用php命令执行即可 cve-xxxx.txt 无法编写成可执行文件的漏洞Payload,将直接写成txt文本,文本内记录如何使用(一般为GET/POST请求 Fastjson fastjson-1.2.24_rce.py Fastjson <=1.2.24 反序列化远程命令执行漏洞 fastjson-1.2.41_rce.py Fastjson <=1.2.41 反序列化远程命令执行漏洞 fastjson-1.2.42_rce.py Fastjson <=1.2.42 反序列化远程命令执行漏洞 fastjson-1.2.43_rce.py Fastjson <=1.2.43 反序列化远程命令执行漏洞 fastjson-1.2.45_rce.py Fastjson <=1.2.45 反序列化远程命令执行漏洞 fastjson-1.2.47_rce.py Fastjson <=1.2.47 反序列化远程命令执行漏洞[[使用]](https://freeerror.org/d/512) fastjson-1.2.62_rce.py Fastjson <=1.2.62 反序列化远程命令执行漏洞 fastjson-1.2.66_rce.py Fastjson <=1.2.66 反序列化远程命令执行漏洞 Weblogic cve-2014-4210_ssrf_scan.py Weblogic SSRF 扫描内网端口利用脚本 [[使用]](https://freeerror.org/d/483) cve-2014-4210_ssrf_redis_shell.py Weblogic SSRF漏洞内网redis未授权getshell脚本[[使用]](https://freeerror.org/d/483) cve-2017-3506_poc.py Weblogic wls-wsat 远程命令执行漏洞检测脚本[[使用]](https://freeerror.org/d/468) cve-2017-3506_webshell.jar Weblogic wls-wsat 远程命令执行漏洞利用,上传Webshell[[使用]](https://freeerror.org/d/468) cve-2017-10271_poc.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞[[使用]](https://freeerror.org/d/460) cve-2017-10271_webshell.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞利用脚本[[使用]](https://freeerror.org/d/460) cve-2018-2628_poc.py Weblogic WLS Core Components 反序列化命令执行漏洞验证脚本[[使用]](https://freeerror.org/d/464) cve-2018-2628_webshell.py Weblogic WLS Core Components 命令执行漏洞上传Webshell脚本[[使用]](https://freeerror.org/d/464) cve-2018-2893_poc.py WebLogic WLS 核心组件反序列化漏洞检测脚本 cve-2018-2893_cmd.py WebLogic WLS 核心组件反序列化漏洞利用脚本 cve-2018-2894_poc_exp.py Weblogic 任意文件上传漏洞检测+利用 cve-2019-2618_webshell.py Weblogic 任意文件上传漏洞(需要账户密码)[[使用]](https://freeerror.org/d/469) cve-2020-2551_poc.py Weblogic IIOP 反序列化漏洞检测脚本 cve-2020-2555_cmd.py WebLogic GIOP 协议反序列化远程命令执行 cve-2020-2883_cmd.py WebLogic T3 协议反序列化远程命令执行 cve-2020-14882_rce.py WebLogic console 未授权命令执行 Shiro shiro-1.2.4_rce.py Apache Shiro rememberMe < 1.2.4 RCE exploit script Solr cve-2017-12629_cmd.py Apache Solr 远程命令执行脚本 cve-2019-0193_cmd.py Apache Solr DataImportHandler 远程代码执行漏洞利用脚本 cve-2019-17558_cmd.py Apache Solr Velocity远程代码执行漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1jf4y12749) [[_YouTube]](https://www.youtube.com/watch?v=WP81oOl2AgU) Spring cve-2018-1273_cmd.py Spring 远程代码执行漏洞利用脚本 Struts2 struts2-032_cmd.py Struts2 method 任意代码执行漏洞GetShell利用脚本(CVE-2016-3081) struts2-032_poc.py Struts2 method 任意代码执行漏洞检测脚本(CVE-2016-3081) struts2-045_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本1(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-045-2_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本2(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-052_cmd.py Struts2 REST 插件远程代码执行漏洞利用脚本(CVE-2017-9805) struts2-052_webshell.py Struts2 REST 插件远程代码执行漏洞上传Webshell脚本(CVE-2017-9805) struts2-053_cmd.py Struts2 Freemarker 标签远程执行命令漏洞利用脚本(CVE-2017-12611) struts2-057_cmd.py Struts2 Namespace 远程代码执行漏洞利用脚本(CVE-2018-11776) Tomcat cve-2017-12615_cmd.py Tomcat 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/411) cve-2020-1938_exp.py Tomcat 幽灵猫任意文件读取漏洞利用脚本[[使用]](https://freeerror.org/d/484) Drupal cve-2018-7600_cmd.py Drupal Drupalgeddon 2 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/426) cve-2018-7600_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2018-7602_cmd.py Drupal 内核远程代码执行漏洞利用脚本(需要账户密码) cve-2018-7602_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2019-6340_cmd.py Drupal 8.x REST RCE 远程执行代码漏洞利用脚本 F5 cve-2020-5902_file.py F5 BIG-IP 任意文件读取 Nexus cve-2019-7238_cmd.py Nexus Repository Manager 3 远程代码执行漏洞利用脚本 cve-2020-10199_poc.py Nexus Repository Manager 3 远程命令执行漏洞检测脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10199_cmd.py Nexus Repository Manager 3 远程代码执行漏洞(可回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10204_cmd.py Nexus Manager 3 远程命令执行漏洞利用脚本(无回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-11444_exp.py Nexus 3 任意修改admin密码越权漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) Jboss cve-2017-12149_poc.py JBoss 5.x/6.x 反序列化远程代码执行漏洞验证脚本 cve-2017-12149_cmd.py JBoss 5.x/6.x 反序列化远程代码执行漏洞利用脚本 OFBiz cve-2021-26295_rce.py RMI Deserializes Remote Code Execution {card-default label="? 工具信息" /} ? 项目地址:https://github.com/zhzyker/exphub ⭐ Star数:4290 ? 开发语言:Python ? 项目描述:Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340 {/card-default} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub/archive/refs/heads/master.zip"} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub"} 总的来说,exphub是一个功能比较实用的开源工具,适合日常工作和学习使用。如果你正在寻找一款相关工具,不妨下载试试。使用前建议仔细阅读项目文档。

-
爆款短视频文案脚本创作课 爆款短视频文案脚本创作课 图片4 课程介绍 《爆款短文案脚本创作课》是一门专注于教授如何撰写引人入胜、吸引眼球的短文案和脚本的课程。通过学习本课程,您将了解到如何运用恰当的语言表达、精准的结构安排以及创造性的思维方式来吸引观众。无论您是想在社交媒体平台上宣传产品、推广服务或展示创意,这门课程将帮助您提升文案写作技巧,打造出具有爆款潜力的短文案和脚本。 学习地址 百度:https://pan.baidu.com/s/1ARDSP88mA_IWW8ESpykEcA?pwd=40bg 天翼:https://cloud.189.cn/t/beU3MbrIr6na(访问码:fo0y) 阿里:https://www.aliyundrive.com/s/SjWsAAJoAMJ 夸克:https://pan.quark.cn/s/9fd0d848dc66 下载后请先检查文件完整性,如有问题请在评论区反馈
-
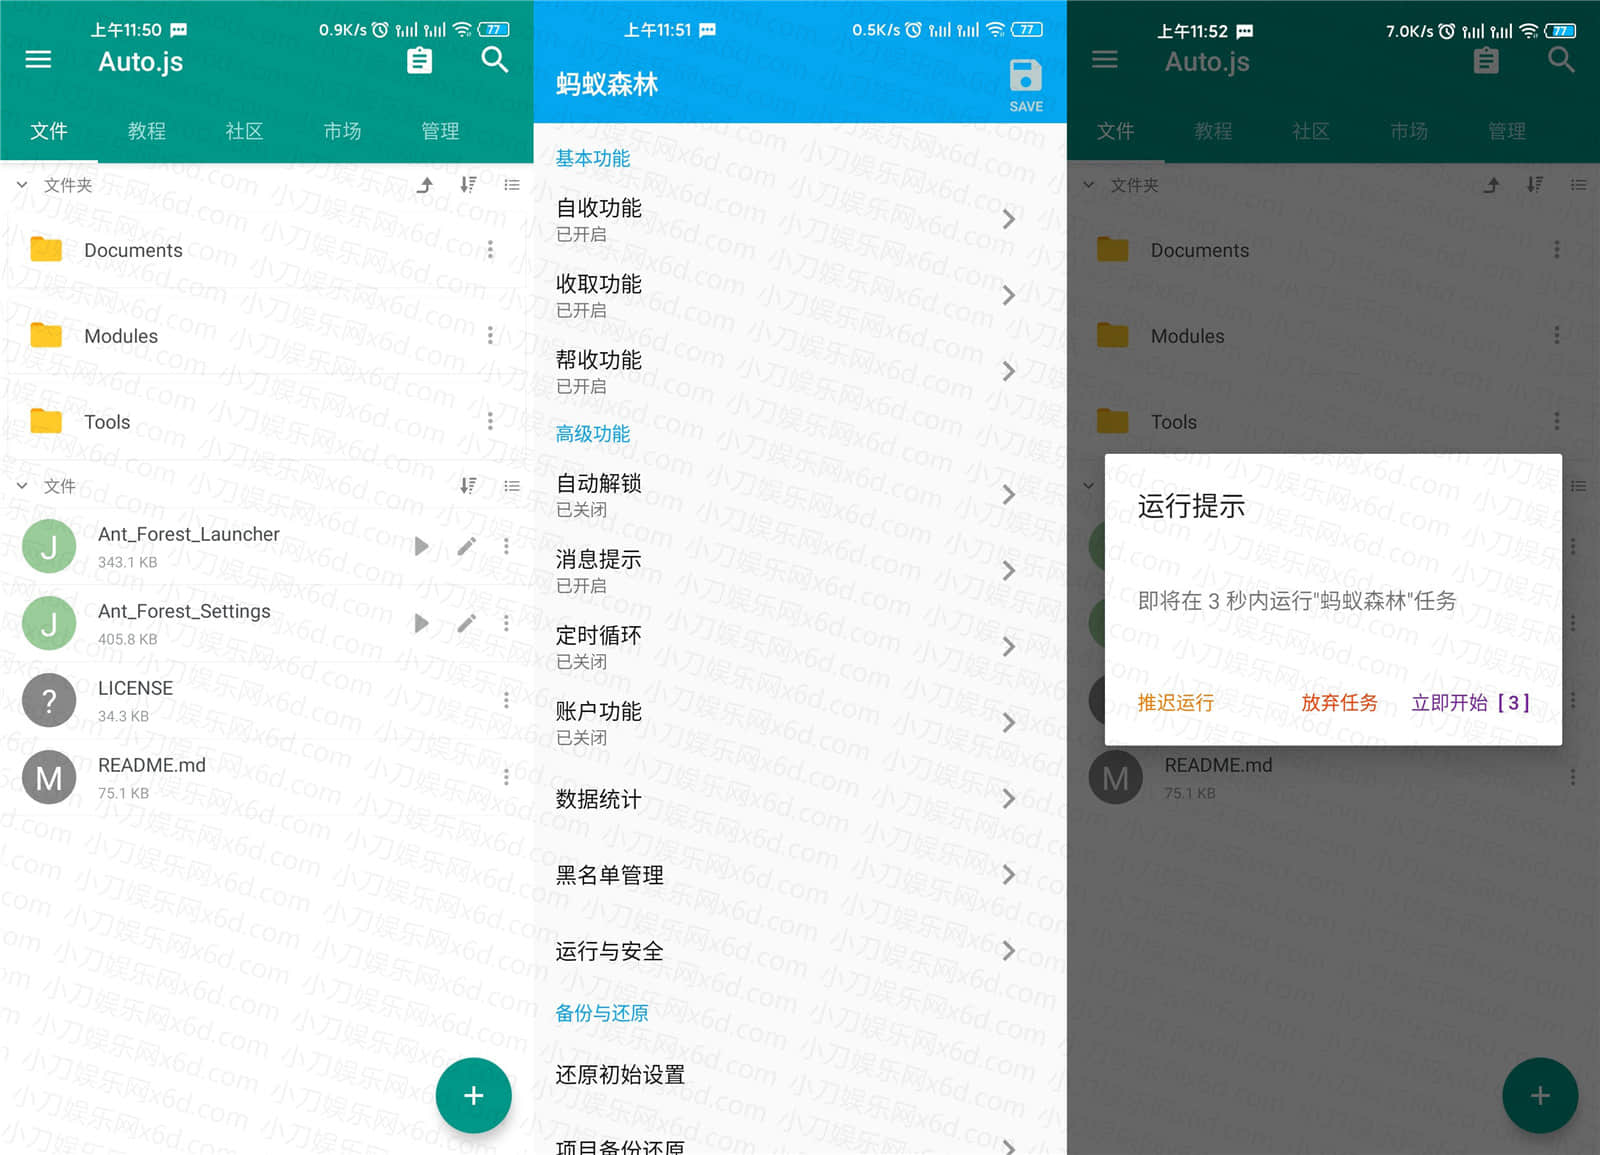
Auto.js蚂蚁森林智能脚本 软件介绍 Auto.js是利用安卓系统的“无障碍服务”功能,实现类似于按键精灵一样,可以通过代码模拟一系列界面动作的辅助工作。与“按键精灵”不同的是,它的模拟动作并不是简单的使用在界面定坐标点来实现,而是类似与win一般,找窗口句柄(xml节点)来实现的。使用autojs可以开发出不需要root权限,支持全分辨率的脚本。 脚本介绍 蚂蚁森林能量智能收取脚本 (基于Auto.js制作)支持收取好友能量、帮收好友能量、收取自己能量等等超多功能,无需ROOT,小刀已亲测好用! 测试Auto.js蚂蚁森林智能脚本 图片2 Auto.js蚂蚁森林智能脚本 图片4 Auto.js蚂蚁森林智能脚本 图片6 脚本功能 收取好友能量 帮收好友能量 收取自己能量 收取结果统计/展示 控制台消息提示 自动解锁屏幕 定时任务与循环监测 多任务自动排队 黑名单机制 更新日志 v1.9.20(2020/06/09) 修复 使用Toast方式展示结果时脚本无法正常结束的问题 修复 使用Floaty方式展示结果过程可能出现无响应的问题 修复 README.md使用插件格式化后可能的非预期显示问题 修复 主页成熟能量球收取完毕后未更新样本缓存的问题 修复 排行榜样本池差异检测时可能造成内存不足的问题 修复 浇水能量球误匹配时出现无限循环等待的问题 修复 主页成熟能量球可能误升级为橙色球的问题 优化 通过限制识别范围降低能量球识别的误判率 优化 放宽baiduOCR方法的原始数据筛选条件 官方教学 https://www.bilibili.com/video/av91979276/ GitHub https://github.com/SuperMonster003/Auto.js_Projects/tree/Ant_Forest ⬇️ 下载地址 {cloud type="weiyun" title="腾讯微云" url="https://share.weiyun.com/qk2Qq4uM"} {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/iArYNvmARJrm"} {cloud type="default" title="网盘下载" url="https://www.yun.cn/s/012092b511154c42ae84d5f2e0c40298"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
油猴脚本Github镜像加速下载 GitHub是一个拥有全球大量用户的开源及私有软件项目的托管平台,因为只支持git代码仓库托管,故名GitHub。众所周知,Github由于服务器在国外,国内地区访问非常慢,下载项目通常要用代理访问。Github 镜像访问,加速下载油猴脚本,在GitHub 镜像加速下载脚本基础上,添加了一键复制,样式美化的功能。 油猴脚本Github镜像加速下载 图片1 油猴脚本Github镜像加速下载 图片3 没有油猴插件的先去官网下载:https://www.tampermonkey.net/ ⬇️ 下载地址 {cloud type="default" title="网盘下载" url="https://greasyfork.org/zh-CN/scripts/398278"} 下载后请先检查文件完整性,如有问题请在评论区反馈