找到 3797 篇与 绿色软件 相关的结果 - 第 28 页
-
 推荐一款好用的工具:exphub 推荐一个实用的开源工具——exphub。项目由zhzyker开发维护,GitHub上获得了 4290 个Star。简单来说,它是一款Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340,对于站长和开发者来说是个不错的工具。 工具功能介绍 终究还是觉得每个漏洞每个单独的脚本很不方便,故将所有的poc和exp脚本整在一起,可以一键扫描+漏洞利用,由于近期都在做整合所以exphub搁置许久没有更新,目前整合版已经接近尾声,将在10月发布(节后),敬请关注 已经发布 ---> https://github.com/zhzyker/vulmap Exphub Exphub[漏洞利用脚本库] (想要star⭐~) 目前包括Webloigc、Struts2、Tomcat、Drupal的漏洞利用脚本,均为亲测可用的脚本文件,尽力补全所有脚本文件的使用说明文档,优先更新高危且易利用的漏洞利用脚本 部分脚本或文件是搜集的,若有版权要求联系即改 鹅群:219291257 bilibili:https://space.bilibili.com/64648363最后更新:2021/04/04,最新添加 cve-2021-26295_rce.py Readme Exphub包括多种不同名称、类型、格式、后缀的文件,这些文件可以大致分为[漏洞验证脚本]、[漏洞利用脚本]、[远程命令执行脚本]、[shell交互脚本]、[Webshell上传脚本] 脚本文件示例:cve-1111-1111_xxxx.py脚本文件种类[xxxx]: cve-1111-1111_poc [漏洞验证脚本] 仅检测验证漏洞是否存在 cve-1111-1111_exp [漏洞利用脚本] 例如文件包含、任意文件读取等常规漏洞,具体每个脚本使用另参[使用] cve-1111-1111_rce [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_cmd [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_shell [远程命令执行脚本] 直接反弹Shell,或者提供简单的交互Shell以传递命令,基础交互 cve-1111-1111_webshell [Webshell上传脚本] 自动或手动上传Webshell脚本文件格式[py]: cve-xxxx.py Python文件,包括py2和py3,具体哪个文件是哪个版本参照说明(执行即可见),推荐py2.7和py3.7 cve-xxxx.sh Shell脚本,需要Linux环境运行,执行即见说明,无发行版要求 cve-xxxx.jar Java文件,执行方式均为java -jar cve-xxxx.jar,推荐Java1.8.121 cve-xxxx.php PHP文件,直接使用php命令执行即可 cve-xxxx.txt 无法编写成可执行文件的漏洞Payload,将直接写成txt文本,文本内记录如何使用(一般为GET/POST请求 Fastjson fastjson-1.2.24_rce.py Fastjson <=1.2.24 反序列化远程命令执行漏洞 fastjson-1.2.41_rce.py Fastjson <=1.2.41 反序列化远程命令执行漏洞 fastjson-1.2.42_rce.py Fastjson <=1.2.42 反序列化远程命令执行漏洞 fastjson-1.2.43_rce.py Fastjson <=1.2.43 反序列化远程命令执行漏洞 fastjson-1.2.45_rce.py Fastjson <=1.2.45 反序列化远程命令执行漏洞 fastjson-1.2.47_rce.py Fastjson <=1.2.47 反序列化远程命令执行漏洞[[使用]](https://freeerror.org/d/512) fastjson-1.2.62_rce.py Fastjson <=1.2.62 反序列化远程命令执行漏洞 fastjson-1.2.66_rce.py Fastjson <=1.2.66 反序列化远程命令执行漏洞 Weblogic cve-2014-4210_ssrf_scan.py Weblogic SSRF 扫描内网端口利用脚本 [[使用]](https://freeerror.org/d/483) cve-2014-4210_ssrf_redis_shell.py Weblogic SSRF漏洞内网redis未授权getshell脚本[[使用]](https://freeerror.org/d/483) cve-2017-3506_poc.py Weblogic wls-wsat 远程命令执行漏洞检测脚本[[使用]](https://freeerror.org/d/468) cve-2017-3506_webshell.jar Weblogic wls-wsat 远程命令执行漏洞利用,上传Webshell[[使用]](https://freeerror.org/d/468) cve-2017-10271_poc.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞[[使用]](https://freeerror.org/d/460) cve-2017-10271_webshell.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞利用脚本[[使用]](https://freeerror.org/d/460) cve-2018-2628_poc.py Weblogic WLS Core Components 反序列化命令执行漏洞验证脚本[[使用]](https://freeerror.org/d/464) cve-2018-2628_webshell.py Weblogic WLS Core Components 命令执行漏洞上传Webshell脚本[[使用]](https://freeerror.org/d/464) cve-2018-2893_poc.py WebLogic WLS 核心组件反序列化漏洞检测脚本 cve-2018-2893_cmd.py WebLogic WLS 核心组件反序列化漏洞利用脚本 cve-2018-2894_poc_exp.py Weblogic 任意文件上传漏洞检测+利用 cve-2019-2618_webshell.py Weblogic 任意文件上传漏洞(需要账户密码)[[使用]](https://freeerror.org/d/469) cve-2020-2551_poc.py Weblogic IIOP 反序列化漏洞检测脚本 cve-2020-2555_cmd.py WebLogic GIOP 协议反序列化远程命令执行 cve-2020-2883_cmd.py WebLogic T3 协议反序列化远程命令执行 cve-2020-14882_rce.py WebLogic console 未授权命令执行 Shiro shiro-1.2.4_rce.py Apache Shiro rememberMe < 1.2.4 RCE exploit script Solr cve-2017-12629_cmd.py Apache Solr 远程命令执行脚本 cve-2019-0193_cmd.py Apache Solr DataImportHandler 远程代码执行漏洞利用脚本 cve-2019-17558_cmd.py Apache Solr Velocity远程代码执行漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1jf4y12749) [[_YouTube]](https://www.youtube.com/watch?v=WP81oOl2AgU) Spring cve-2018-1273_cmd.py Spring 远程代码执行漏洞利用脚本 Struts2 struts2-032_cmd.py Struts2 method 任意代码执行漏洞GetShell利用脚本(CVE-2016-3081) struts2-032_poc.py Struts2 method 任意代码执行漏洞检测脚本(CVE-2016-3081) struts2-045_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本1(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-045-2_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本2(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-052_cmd.py Struts2 REST 插件远程代码执行漏洞利用脚本(CVE-2017-9805) struts2-052_webshell.py Struts2 REST 插件远程代码执行漏洞上传Webshell脚本(CVE-2017-9805) struts2-053_cmd.py Struts2 Freemarker 标签远程执行命令漏洞利用脚本(CVE-2017-12611) struts2-057_cmd.py Struts2 Namespace 远程代码执行漏洞利用脚本(CVE-2018-11776) Tomcat cve-2017-12615_cmd.py Tomcat 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/411) cve-2020-1938_exp.py Tomcat 幽灵猫任意文件读取漏洞利用脚本[[使用]](https://freeerror.org/d/484) Drupal cve-2018-7600_cmd.py Drupal Drupalgeddon 2 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/426) cve-2018-7600_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2018-7602_cmd.py Drupal 内核远程代码执行漏洞利用脚本(需要账户密码) cve-2018-7602_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2019-6340_cmd.py Drupal 8.x REST RCE 远程执行代码漏洞利用脚本 F5 cve-2020-5902_file.py F5 BIG-IP 任意文件读取 Nexus cve-2019-7238_cmd.py Nexus Repository Manager 3 远程代码执行漏洞利用脚本 cve-2020-10199_poc.py Nexus Repository Manager 3 远程命令执行漏洞检测脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10199_cmd.py Nexus Repository Manager 3 远程代码执行漏洞(可回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10204_cmd.py Nexus Manager 3 远程命令执行漏洞利用脚本(无回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-11444_exp.py Nexus 3 任意修改admin密码越权漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) Jboss cve-2017-12149_poc.py JBoss 5.x/6.x 反序列化远程代码执行漏洞验证脚本 cve-2017-12149_cmd.py JBoss 5.x/6.x 反序列化远程代码执行漏洞利用脚本 OFBiz cve-2021-26295_rce.py RMI Deserializes Remote Code Execution {card-default label="? 工具信息" /} ? 项目地址:https://github.com/zhzyker/exphub ⭐ Star数:4290 ? 开发语言:Python ? 项目描述:Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340 {/card-default} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub/archive/refs/heads/master.zip"} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub"} 总的来说,exphub是一个功能比较实用的开源工具,适合日常工作和学习使用。如果你正在寻找一款相关工具,不妨下载试试。使用前建议仔细阅读项目文档。

-
安卓李跳跳检测真实好友v5.0 软件介绍 李跳跳真实好友是一款检测微信好友的软件无需root,使用的方法称为“假转账法”。此方法优点是无感、不会打扰到对方。同时也不会真实产生转账行为。具体做法是进入好友转账页面,查看好友昵称后面是否出现真实姓名。如果出现则说明是正常的好友关系。如果好友昵称后面没有出现真实姓名,则需要我们进行“假转账”,进一步确认与好友之间的关系。 软件安卓李跳跳检测真实好友v5.0 图片2 更新日志 2024.11.10 v5.0 内测版!!! 2022.10.02 v4.0 适配最新版微信 2022.03.05 v3.0 修复已知问题 新功能批量备注异常好友 适配国内微信版本7.0.20-8.0.20 适配谷歌微信版本8.0.2-8.0.15 ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/web/share?code=mQr2Ery6neYf(访问码:9eld)"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
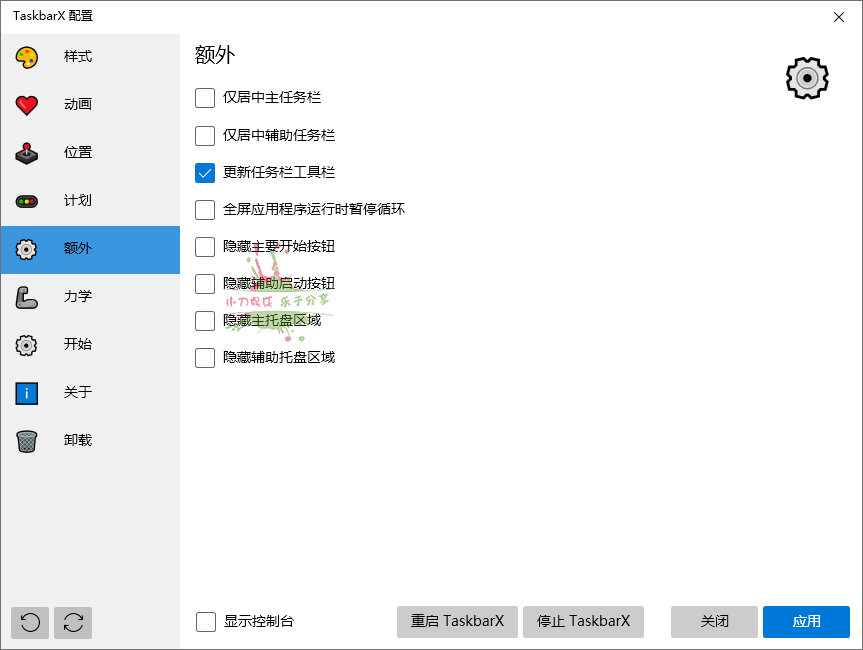
TaskbarX任务栏增强v1.7.7中文版 软件介绍 TaskbarX使您可以控制任务栏图标的位置。TaskbarX 将带给您原始的 Windows Dock 感觉。 从任务栏添加或删除图标时,图标将移动到中心或用户指定的位置。 您可以选择在各种不同的动画之间进行选择并更改其速度。 如果您不喜欢动画并希望它们立即移动,则可以禁用动画。 也可以更改中心位置,以根据中心位置将图标更多地移到左侧或右侧。 当前支持所有任务栏设置,包括垂直任务栏。 软件TaskbarX任务栏增强v1.7.7中文版 图片2TaskbarX任务栏增强v1.7.7中文版 图片4 软件说明 软件设置程序为:TaskbarX Configurator.exe 软件运行程序为:TaskbarX.exe 1、支持哪些版本的Windows TaskbarX只支持Windows 10。1709和更低版本的 “任务栏样式 “选项会有问题,但是,居中设置可以正常工作。Windows 7不工作,也不支持。它可能在Windows 8上工作,但是,没有经过官方测试,也不被支持。 2、是否会改变设置或注册表 不会,TaskbarX是完全便携式的,不会改变您的设置或注册表。关闭TaskbarX将停止居中操作。 3、如何在启动时运行TaskbarX 一旦您在配置器中点击应用,就会创建一个延迟3秒的任务表。如果这不起作用,请在 “配置器 “的 “任务计划 “选项卡下将延迟时间增加到10秒左右。 4、如何卸载TaskbarX 打开 “TaskbarX配置器 “并点击 “停止TaskbarX “按钮。这将停止TaskbarX进程,并将您的图标放回左边。然后转到 “Taskschedule “选项卡,点击 “Remove “按钮。之后,你可以简单地删除安装TaskbarX的文件。 ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/fAfuY3bii6vm"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
流浪地球2 PC桌面动态壁纸 软件介绍 巨应壁纸是一款帮助你重新定义电脑桌面的壁纸神器,不需要Wallpaper即可使用的动态壁纸,完全免费,开源,无广告,借助巨应壁纸导入流浪地球即可实现动态桌面壁纸。 软件流浪地球2 PC桌面动态壁纸 图片6流浪地球2 PC桌面动态壁纸 图片8 流浪地球2 PC桌面动态壁纸 图片10 巨应壁纸开源 github.com/daziyuan/LiveWallpaper ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/vYvAvuzEFB7r"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
Cheat Engine修改器v7.6汉化版 软件介绍 Cheat Engine 是一款内存修改编辑工具,它允许你修改你的游戏或软件内存数据,以得到一些其他功能。它包括16进制编辑,反汇编程序,内存查找工具。与同类修改工具相比,它具有强大的反汇编功能,且自身附带了外挂制作工具,可以用它直接生成外挂。 软件Cheat Engine修改器v7.6汉化版 图片2 更新日志 从7.4-7.4.1: 变化: 添加了.Visible属性到树节点条目 将.VisibleRowCount和.TopItem添加到列表视图 增加arm64拆卸和组装 添加了lua函数“runCommand” 添加了一个单选按钮,用于选择生成的脚本是使用5字节jmp还是14字节jmp。 条件跳转现在可以处理2gb以上的目的地(将被重写) dotnetinfo:性能改进 内存记录热键现在有一个“Only while down”选项 将dbghelp更新为更新版本,可以更好地处理当前的pdb符号 不同的内存分配现在被放置在初始分配块中。之后更改保护 跟踪器现在可以跳过rep指令 lua stringstream现在继承自memorystream,因此您可以访问“内存”字段 lua:添加了每当修改结构列表时的回调 添加了区别于ceserver的体系结构 在热键窗体中按escape键将关闭它 添加了嵌套结构支持 添加了基于字符串的自定义类型 反汇编程序中的ctrl+enter现在显示从该点开始的相对地址 即使禁用查找指令访问的不同地址数的选项,“查找访问/写入内容”中的差异计数也将保持不变 修复: 修复了取消选择double时所有类型找不到4个类型的问题 修复了不使用double时的“all”类型 修复了32位和“reg”f类型中的ccodeesp访问 修复了使用binutils进行反汇编时的反汇编问题 修复了tablefiles菜单占用内存的问题,因为它们没有被正确删除 修复了使用模糊模块和缺少元数据的.net问题 以-或开头的固定配对值+ 固定装配pmovmskb 修复了反汇编vgather*vex256指令并允许将xmm/ymm寄存器用作地址的问题(对于允许的指令,如下图所示) 修复了使用多个启用或禁用部分时地址列表未给出正确错误的问题 修复了对speedhack热键使用ctrl时的错误 修复了groupscan命令解析器将通配符分配给错误的组合框的问题 固定拆卸xchg-eax/rax,xxx 修复了使用非lua函数方法时注册为float的lua自定义类型 修复了内存块末尾数据的小内存问题 ccode不再注册无用符号 从7.4.1-7.4.2: 变化: ipt:添加了微软提供的英特尔进程跟踪功能。 ceserver:提高modulelist获取速度,更稳定 ceserver:从关闭的ceserver断开连接的选项 ceserver:发现列表现在也是历史列表 ceserver:也在arm64上实现注入 ceserver:现在也获取fpu寄存器 mac:Ceserver连接支持 汇编程序x86_64:更喜欢mov-rax,[rip+xxx]而不是mov-rax[imm64] disassembler x86_64:从r#l切换到r#b,因为为什么不 mono:dll现在有一个版本检查,这样您就不会意外地混合monodatacollector dll的 mono:处理没有主窗体的情况 单声道/。net:方法列表现在按名称排序 更好的武器分解器和装配器 更好的arm64分解器和汇编程序 可以在关闭/启动ce时保存/加载扫描区域(设置中的单独选项) 添加了跳过加载.PDB文件的选项 更多的函数暴露于新闻状态线程 将范围扫描添加到groupscan 冻结+允许增加/减少现在还可以查看值是否有符号 培训师:表单和控件现在基于DPI扩展 更改记录showassigned/showashex现在也适用于其他选定条目 文本跟踪现在不再保存为.cetrace,而是保存为.txt ccode:#include现在也在表文件中搜索文件 ccode:内部符号处理程序现在可以处理stdcalled函数符号 lua:将Index属性添加到TTreeNode lua:向MemoryRecord对象添加了OnValuechanged和OnValueChangedByUser回调 lua:添加了getOpenedFileSize() lua:添加了onHelpEvent回调 lua:添加了releaseDebugFiles() lua:添加了enumRegisteredSymbolLists()和enumRegRegistered Symbols() lua:将getBitmap方法添加到List对象 修复: VEH调试:修复了使用无效句柄的可能性 Kernelmode debug anmd VEH debug:修复了非挂起线程上的设置上下文 修复了c插件示例中的luacallk委托 修复了wine 7.0上的speedhack 修复了第一视图中结构解剖的高dpi问题 修复了查找访问/写入对话框的高dpi问题 恢复了锚编辑器(在7.4.1中消失) 修复了.net信息实例查找问题 修复了customtypes被标记为字符串的问题(7.4.1中引入的错误) 固定运行命令 修复了modalforms内部丢失文本颜色的问题(7.4.1中引入的错误) GitHub https://github.com/cheat-engine/cheat-engine/ ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/web/share?code=RfyMBrvuii6v(访问码:fn9n)"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
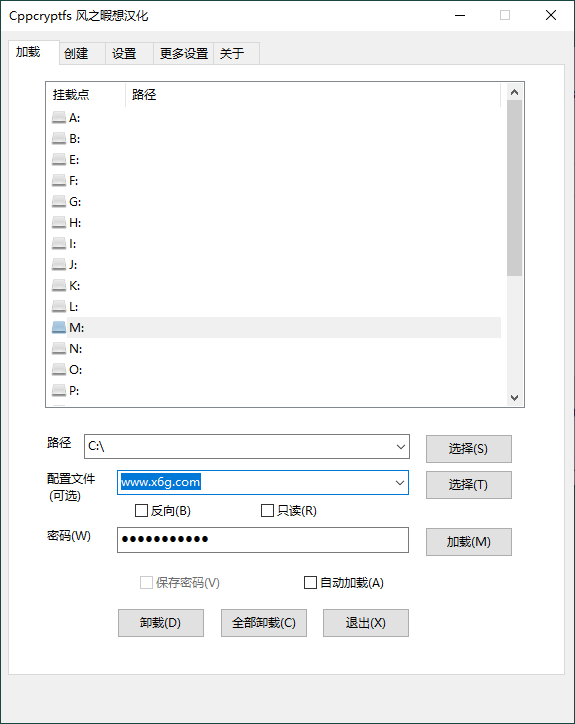
Cppcryptfs文件夹挂载加密v1.4.4.4 软件介绍 Cppcryptfs是一个用C++为Windows实现的类似于gocryptfs的加密文件系统程序;它使用AES256-GCM(推荐)或 AES256-SIV(RFC 5297)在虚拟文件系统中对文件和文件名进行即时、静态加密,已加密的文件夹还能用于同步盘,加密上传到云盘(防止云端泄露)。 软件Cppcryptfs文件夹挂载加密v1.4.4.4 图片2 ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/2uaiqar6v2Iv (访问码:4x55)"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
Acrobat Pro DC 2026.002.21901绿色版 软件介绍 Acrobat DC 2026破解版PDF编辑软件Adobe Acrobat Pro DC 2026绿色便携版是Adobe公司继Acrobat XI之后推出的又一款全新PDF文件编辑转换软件.Acrobat Pro DC中文版配有直观触控式界面及强大的新功能,能将任何纸质文件转换为可编辑的文件,用于传输,签署和分享.新工具中心能更简单迅速的访问常使用的工具. 软件Acrobat Pro DC 2026.002.21901绿 图片2 更新日志 adobe.com/devnet-docs/acrobatetk/tools/ReleaseNotesDC/index.html Adobe Acrobat DC 2026 新增功能 https://helpx.adobe.com/cn/acrobat/using/whats-new.html Adobe Acrobat Pro DC 2026.002.21901 Multilingual (2026/09/08) Acrobat 2026 相比 2025 更新: AI 更“能干”:不光能聊天,现在能直接把数据变图表,还能跨文档分析数据画图 门槛大降:以前Studio能用的AI做PPT功能,现在Pro/标准版/免费用户都口语用了 ChatGPT 联动:不用开软件,在 ChatGPT 里直接喊话就能合并、压缩、编辑 PDF 证书好管了:数字证书支持从邮件和系统库一键导入/删除,验证更方便 协作更顺:PDF Spaces 加文件流程重做了,企业版 AI 支持更多工具操作 版本特点 无需登陆免激活,免安装,精简多国语言资源 集成了简体中文语言的OCR语言包数据修复版 移除了主页左侧的Adobe云存储、共享、协议 删除了检查升级插件,没有检测更新提示弹窗 删除资源管理器右键菜单模块(便携版无作用) 无Adobe公用库相关组件(AAM/ACCC SP等) 无Adobe创意云关联, Acrobat自动更新计划任务,Adobe正版服务(AGS) 没有Win7,Win8.x,Win10早期版,Win Server 2008R2-2012R2运行限制 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈
-
迅雷17 v25.1.12.1631绿色精简版 软件介绍 迅雷 Thunder 17 绿色精简版基于官方最新版深度定制,采用绿色自解压封装技术,解压即用、免安装,快速部署后即可畅享高速下载体验。该版本在完整保留核心下载功能的基础上进行极致精简,无冗余干扰,资源占用更高效,专为追求简洁、注重系统性能的用户打造,带来远超官方原版的轻快使用感受。 软件迅雷17 v25.1.12.1631绿色精简版 图片2 软件特点 精简剔除自动更新等20+非核心组件,安装包和软件占用大幅减小 屏蔽主界面左侧游戏、保留云盘/片库/链接库/边下秒播/极速下载 使用说明 解压前置:解压前请关闭杀毒软件(卡巴、360、火绒等易误报「!)绿化.cmd」脚本) 执行解压:用WinRAR/7-Zip手动解压至任意目录 安装扩展:弹出「chrome Extension」窗口,点「Install」→「Close」完成扩展安装 启动程序:双击桌面「迅雷」快捷方式,或直接运行 Thunder\Program\Thunder.exe 可选:浏览器下载支持→手动安装扩展文件 \Thunder\BHO\xl_ext_chrome.crx ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈
-
Adobe Animate 2024 v24.0.15.05 软件介绍 Adobe Animate 2024破解版(AN2024最新版)是一款Flash和2D动画软件动画交互设计的绘图软件.Adobe Animate 2024中文破解版加入HTML5创作工具,为网页开发者提供适应最新网页的图片,动画,音等素材文件支持.Animate中文版支持HTML5Canvas,WebGL,并且能通过可扩展架构支持SVG在内任何动画格式. 软件Adobe Animate 2024 v24.0.15.05 图片4 更新日志 Adobe Animate 2024正式版2026年8月版(24.0.15) 新增功能摘要 helpx.adobe.com/cn/animate/using/whats-new.html 版本特点 by vposy / m0nkrus 官方版改装,免激活处理,多国语言完整版 禁用Adobe产品后台跟踪器和匿名数据日志上报程序 安装程序:基于Adobe产品独立安装程序版本 5.7.1.1 安装程序:解除 Windows 10 初期版系统上安装限制(by m0nkrus) 安装程序:移除原始安装程序的Adobe Desktop Common (公用库) 组件 安装程序:移除原始安装程序的Adobe Creative Cloud (创意云程序) 组件 安装界面:界面支持选择安装位置和界面语言,以及安装完后立即运行软件 系统要求 AN2022特别版的要求:Windows 10 所有版及更高版64位 AN2022安装程序要求:Windows 10 20H2 或更高版64位 AN2021/AN2020安装程序要求:Windows 10 v1809 或更高版64位 AN2019/AN2018最低运行要求:Windows 7 x64, Windows 10 x64 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈
-
Adobe Illustrator 2026 v30.8.1.01 软件介绍 Adobe Illustrator 2026高级版是一款业界领先的专业矢量图形设计软件及矢量绘图工具。自上市以来,它已成为创意工作者的首选,凭借其强大的功能和稳定的性能,广泛应用于广告设计、印刷出版、海报书籍排版、专业插画绘制、PDF设计以及WEB页面制作等多个设计领域。 软件Adobe Illustrator 2026 v30.8.1 图片2Adobe Illustrator 2026 v30.8.1 图片4 更新日志 Adobe Illustrator 2026正式版2026年8月版(30.8.0) https://helpx.adobe.com/illustrator/kb/fixed-issues.html 新增功能和增强功能 | Illustrator 的最新版本 https://helpx.adobe.com/cn/illustrator/using/whats-new.html 特点描述 by vposy, m0nkrus Illustrator2026破解版,llustrator2026中文破解版 官方版改装,免激活,去盗版弹窗,多国语言完整版 预激活处理,登陆可使用云存储等在线服务(2022及更早版) 禁用程序:后台Adobe产品日志上传程序和崩溃数据收集器 基于 Adobe 尚未公开发布的离线安装程序v6.10.0.252.3 原版改装,深度优化处理,去试用弹窗,多国语言完整版 已预激活处理,登录账号可正常使用地图与部分在线功能 屏蔽后台上报,禁用Adobe日志上传及崩溃数据收集程序 解除硬件设备限制,无 AVX2 指令集 CPU 设备也可正常安装 解除系统版本限制,Win10/Win11 低版本均可安装部署运行 修复安装界面语言选择菜单误标额外六种语言支持的显示错误 安装流程自带功能演示轮播,直观预览软件全部核心功能特性 安装支持自定义存放路径、自选界面语言,装完直接启动软件 Adobe CCX Process 组件版本升级至最新版,并禁用开机自启 Adobe Content Synchronizer (Core Sync) 组件升级至最新版 精简组件 Adobe Desktop Common (ADC) 仅留必要核心组件 完全移除 Adobe Creative Cloud 创意云套件及其关联捆绑程序 自动移除 Adobe Genuine Service (AGS)正版校验后台服务程序 系统要求 AI2026版最低运行要求:Windows 10 版本 22H2 或更高版64位,不支持LTSC2021 AI2025-2022运行要求:Windows 10 版本 21H2 或更高版64位,不支持LTSC2019 AI2021最低运行要求:Windows 10 版本 1809 或更高版64位,支持LTSC系列版 AI2020软件运行要求:Windows 8 , Windows 10 或更高版64位 注:低于 1803 版本部分增效工具无法加载,需要 1809 或更高版 AI2019安装程序和软件运行要求:Windows 7 或更高版64位 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈
-
WinCAM屏幕录像v4.1.0.0中文版 软件介绍 WinCam是一款国外优秀的录像软件,能够得心应手录制区域及整个屏幕,软件小巧易用,功能一点不弱。WinCam提供多种录制方式,包括全屏、活动窗口、720P高清区域、并可在录制之前预设好效果,如光标、点击动画、水印等,此外还具有编辑功能,这样你可以在最短时间内获得不错的录制。 软件WinCAM屏幕录像v4.1.0.0中文版 图片11 更新日志 ntwind.com/blog 2026.09.07 v4.1 程序文件新增新版OV双重数字签名,减少系统安全警告 修复低分辨率场景下水印尺寸显示异常问题 更新了韩语翻译文本,感谢贡献者@???? 修复多处已知小bug,完成部分细节优化调整 系统要求 Windows 8,Windows 10 或更高版 ⬇️ 下载地址 下载后请先检查文件完整性,如有问题请在评论区反馈