找到 2 篇与 代付 相关的结果
-
 多商户电商代付系统源码 美团代付系统全新重构版 全新多平台电商代付商城源码 这套系统来自狗友投稿里面有后门(去后门的源码已上传) 去掉已经赠送黄钻并永久封号 🔴 严重:加密后门 public/api/index.php 项目内容类型DeckPHP V3 加密混淆代码执行技术细节文件内含 eval(gzuncompress('...')) 二进制混淆数据(39KB),成功解密后发现:包含外部授权服务器回调钩子(__EUXXLS),会联系 moyu@qq.com 的授权验证服务器;同时内嵌了 return eval($_) 的动态执行模式修复方式完全重写为透明的明文 PHP 路由器,功能 100% 等价(路由分发、中间件认证、控制器调度全部保留) 文件上传安全漏洞 UploadController.php 项目内容类型文件类型绕过 → WebShell 上传风险技术细节原代码只校验 $_FILES['type'](客户端提供,可任意伪造),并从原始文件名提取扩展名(可构造 shell.php.jpg)修复内容① 用 finfo 读取文件实际内容校验真实 MIME;② 增加扩展名白名单;③ 用 random_bytes() 生成安全文件名,杜绝原始文件名注入 修复补全所有方法路由,还有一堆乱七八糟的东西 客户定制 之前市面上有一套php的 目录结构参差不齐 很混乱 域名风控严重 付款几乎秒封 这套测试实际测试一周不死 基于上一套代付模板整体重构 网恋神器 支持多商户注册,后台进行审核,用户中心支持提现 支持第三方无限回调系统,和公众号官方回调(只需要后台配置回调地址即可) 支持三种支付对接:易支付,官方支付,拉卡拉moss 本文所涉及到的无限回调系统以及拉卡拉易支付等,本站都有过分享,都经过测试可以下载使用 安装教程: NEXUS商城 智能收银台商城系统,内置14种收银台风格,支持彩虹易支付和拉卡拉MOSS双支付通道。 环境要求 项目要求PHP7.4MySQL5.7+Web服务器NginxPHP扩展openssl、curl、pdo_mysql、json、mbstring 安装 宝塔创建站点,运行目录设为 /public 上传 nexus-mall 目录内容到网站根目录 访问 https://你的域名/install/install.php,按提示配置数据库和管理员账号 宝塔网站设置 → 伪静态,粘贴以下内容: location /api/ { try_files $uri /api/index.php$is_args$args;} location ~ .php$ { fastcgi_pass unix:/tmp/php-cgi.sock; fastcgi_index index.php; fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name; include fastcgi_params;} 安装完成后删除 install/ 目录 后台地址:https://你的域名/admin.php/ 多商户电商代付系统,美团代付源码,代付商城源码,多商户代付平台,易支付代付系统,拉卡拉 MOSS 代付,公众号回调代付,第三方回调代付,不死版代付源码,高防代付系统,域名风控代付,NEXUS 收银台系统,代付提现系统,多模板代付商城,彩虹易支付代付,代付支付通道 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。

-
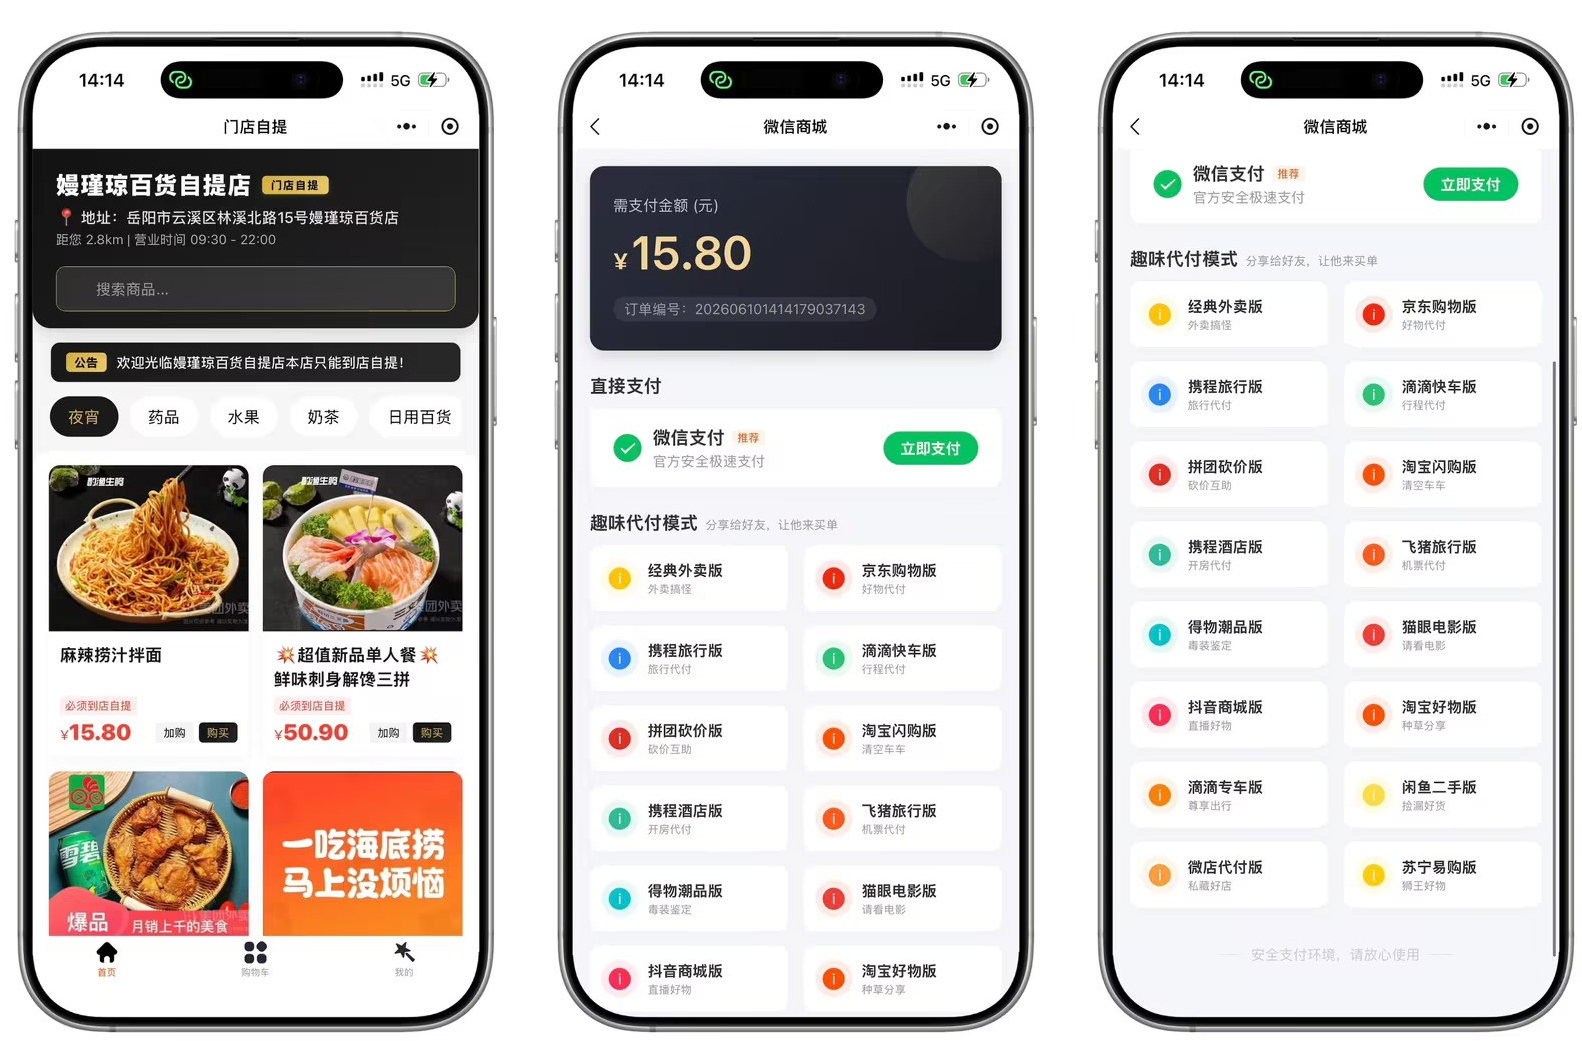
16合一代付小程序系统,美团代付小程序源码 项目优势 本套为小程序版本,区别市面常见 H5 网页版。 不存在恶意注册、发货管理相关问题;即便后台域名被拦截,小程序依旧可正常使用,相比网页版不易出现域名红标,稳定性更强; 小程序风控阈值低于网页 H5 版本; UI 界面、订单状态页面高度还原官方样式,细节深度优化。 注意:小程序本身头像、名称固定,单个小程序仅适合使用一套模板;如需同时使用多个模板,可采用折中名称或者部署多个小程序分开运行。 内置前端模板(6 套) 携程酒店 携程机票 滴滴 美团 京东 饿了么 模板 1:1 高仿还原,完整实现从下单、发货到收货全业务流程;每套模板支持配置独立标题,可自定义分享图片。 核心功能 白名单访问控制:不在白名单内的用户进入小程序,不会展示商品信息。 海报推广功能:生成推广海报,用于引流分享。 资料自定义:后台可自定义设置用户昵称、头像。 双端分享:支持微信、QQ 双端分享代付订单。 4 个 P0 致命漏洞: 真实商户凭据全套打包:cert/apiclient_key.pem 商户私钥 + 商户号 1671924969 + APIv3 密钥明文在 config.php,SQL 里还藏着另一套密钥——拿到源码即可冒用该商户 任意文件上传 getshell:api/user.php 的 upload_image 完全没有扩展名白名单,传 .php 直接落盘 Token 可伪造:token_secret 是默认占位符,任何人可离线生成任意 uid 的合法 token,冒充全部用户 绕过支付:simulate_pay 接口可把订单直接标记已付拿自提码,无需真实付款 P1 高危还有:支付回调 V3 未验签、未校验金额;friend_pay_info 无鉴权泄露订单详情和万能密码;过审暗号明文下发前端;cURL 全关 SSL 校验;后台无 CSRF/爆破防护等,报告中有完整清单和处置建议。 给你的直接建议:这份源码当学习材料可以,公网部署前必须换全套自己的凭据并修掉 4 个 P0;而“伪装过审 + 品牌克隆”这套玩法本身是微信风控和法律层面的高危红线,真要做代付产品应走合规路线(去伪装、去品牌克隆、改正规分销比例)。 资源下载 隐藏内容,请前往内页查看详情 本资源售价9.9元,购买后即可查看下载地址。如有问题请联系站长。