找到 723 篇与 csd 相关的结果 - 第 29 页
-
 从粤语小白晋升为粤语达人 从粤语小白晋升为粤语达人 图片1 课程介绍 经常听音乐或者看电影连续剧的朋友就知道,香港TVB就知道里面演员讲的粤语声音是不是觉得超赞的?想学好粤语广东话除了交一个广东女朋或者男朋友友外,还有一个方法就是学习这门粤语课程拉。课程一共分为三个阶段第一阶段打基础掌握粤语的发音,第二阶段切入场景粤语的表达问候、第三阶段是粤语进阶词语的累计,培养语感。第四阶段是语法的文化篇,让你说一口地道的粤语,让你畅游粤港澳大湾区。 学习地址 百度:https://pan.baidu.com/s/1zuBrRSGp1kMRwt6TKImQcg 天翼:https://cloud.189.cn/t/Nr6veiBZ3eEn 下载后请先检查文件完整性,如有问题请在评论区反馈

-
PC网易云解锁灰色歌曲v3.0 软件介绍 现在网易云音乐的版权音乐越来越少,但又不想下载一堆音乐软件?今天分享一款解锁网易云音乐灰色歌曲(没有版权的歌曲)小工具,原理就是利用Github上项目UnblockNeteaseMusic实现网易云解锁灰色歌曲。 软件先看看我们未解锁之前的灰色歌曲 PC网易云解锁灰色歌曲v3.0 图片2 先安装node.msi这个脚本,安装位置不要改动否则会出现问题,到这里选择第三个Online documentation shortcuts,之后一直下一步完成安装即可。 PC网易云解锁灰色歌曲v3.0 图片4 然后我们以管理员身份运行网易云插件点击一键配置。 PC网易云解锁灰色歌曲v3.0 图片6 按提示,在网易云设置里填写服务器与端口信息,之后重启网易云音乐即可完成操作。 PC网易云解锁灰色歌曲v3.0 图片8 然后我们在来看看刚刚听不了的歌曲 PC网易云解锁灰色歌曲v3.0 图片10 ⬇️ 下载地址 {cloud type="weiyun" title="腾讯微云" url="https://share.weiyun.com/eKeDoKxb"} {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/aiMJbqvUruIj"} {cloud type="default" title="网盘下载" url="https://www.yun.cn/s/b5945ffbc3934846b76e2d3708df57e6"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
7z-SFXConstructor v4.5 汉化版 软件介绍 7z-SFX Constructor是一款由俄罗斯人编写的用于创建和编辑7z SFX 自解压文件的工具,用于创建自解压安装包,SFX脚本编辑器强大。可以自定义自解压文件的提示、对话框、图标、执行文件及数字签名等信息。 软件7z-SFXConstructor v4.5 汉化版 图片2 7z-SFXConstructor v4.5 汉化版 图片4 7z-SFXConstructor v4.5 汉化版 图片6 汉化说明 很多7z自解压工具年份都很早,例如:7zSfxTool,7zSFXBuilder,7-ZIPSFXMaker,系统总裁等等 大多7z内核已经过旧,兼容性也不好,而7z SFX Constructor是老毛子专门编写的,毛子经常使用它 搜索全网几乎只找到个v4.4的汉化版,而且要收费被CSDN资源下载垄断了,因此将新版将就汉化下。 GitHub https://github.com/CryptoNickSoft/7z-SFX-Constructor ⬇️ 下载地址 {cloud type="weiyun" title="腾讯微云" url="https://share.weiyun.com/uu2BNJtZ"} {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/Er2yyyz2i6fa"} {cloud type="default" title="网盘下载" url="https://www.yun.cn/s/d6ec67bf94df424a84ecc84c7821b950"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
推荐一款好用的工具:exphub 推荐一个实用的开源工具——exphub。项目由zhzyker开发维护,GitHub上获得了 4290 个Star。简单来说,它是一款Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340,对于站长和开发者来说是个不错的工具。 工具功能介绍 终究还是觉得每个漏洞每个单独的脚本很不方便,故将所有的poc和exp脚本整在一起,可以一键扫描+漏洞利用,由于近期都在做整合所以exphub搁置许久没有更新,目前整合版已经接近尾声,将在10月发布(节后),敬请关注 已经发布 ---> https://github.com/zhzyker/vulmap Exphub Exphub[漏洞利用脚本库] (想要star⭐~) 目前包括Webloigc、Struts2、Tomcat、Drupal的漏洞利用脚本,均为亲测可用的脚本文件,尽力补全所有脚本文件的使用说明文档,优先更新高危且易利用的漏洞利用脚本 部分脚本或文件是搜集的,若有版权要求联系即改 鹅群:219291257 bilibili:https://space.bilibili.com/64648363最后更新:2021/04/04,最新添加 cve-2021-26295_rce.py Readme Exphub包括多种不同名称、类型、格式、后缀的文件,这些文件可以大致分为[漏洞验证脚本]、[漏洞利用脚本]、[远程命令执行脚本]、[shell交互脚本]、[Webshell上传脚本] 脚本文件示例:cve-1111-1111_xxxx.py脚本文件种类[xxxx]: cve-1111-1111_poc [漏洞验证脚本] 仅检测验证漏洞是否存在 cve-1111-1111_exp [漏洞利用脚本] 例如文件包含、任意文件读取等常规漏洞,具体每个脚本使用另参[使用] cve-1111-1111_rce [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_cmd [远程命令执行脚本] 命令执行漏洞利用脚本,无法交互 cve-1111-1111_shell [远程命令执行脚本] 直接反弹Shell,或者提供简单的交互Shell以传递命令,基础交互 cve-1111-1111_webshell [Webshell上传脚本] 自动或手动上传Webshell脚本文件格式[py]: cve-xxxx.py Python文件,包括py2和py3,具体哪个文件是哪个版本参照说明(执行即可见),推荐py2.7和py3.7 cve-xxxx.sh Shell脚本,需要Linux环境运行,执行即见说明,无发行版要求 cve-xxxx.jar Java文件,执行方式均为java -jar cve-xxxx.jar,推荐Java1.8.121 cve-xxxx.php PHP文件,直接使用php命令执行即可 cve-xxxx.txt 无法编写成可执行文件的漏洞Payload,将直接写成txt文本,文本内记录如何使用(一般为GET/POST请求 Fastjson fastjson-1.2.24_rce.py Fastjson <=1.2.24 反序列化远程命令执行漏洞 fastjson-1.2.41_rce.py Fastjson <=1.2.41 反序列化远程命令执行漏洞 fastjson-1.2.42_rce.py Fastjson <=1.2.42 反序列化远程命令执行漏洞 fastjson-1.2.43_rce.py Fastjson <=1.2.43 反序列化远程命令执行漏洞 fastjson-1.2.45_rce.py Fastjson <=1.2.45 反序列化远程命令执行漏洞 fastjson-1.2.47_rce.py Fastjson <=1.2.47 反序列化远程命令执行漏洞[[使用]](https://freeerror.org/d/512) fastjson-1.2.62_rce.py Fastjson <=1.2.62 反序列化远程命令执行漏洞 fastjson-1.2.66_rce.py Fastjson <=1.2.66 反序列化远程命令执行漏洞 Weblogic cve-2014-4210_ssrf_scan.py Weblogic SSRF 扫描内网端口利用脚本 [[使用]](https://freeerror.org/d/483) cve-2014-4210_ssrf_redis_shell.py Weblogic SSRF漏洞内网redis未授权getshell脚本[[使用]](https://freeerror.org/d/483) cve-2017-3506_poc.py Weblogic wls-wsat 远程命令执行漏洞检测脚本[[使用]](https://freeerror.org/d/468) cve-2017-3506_webshell.jar Weblogic wls-wsat 远程命令执行漏洞利用,上传Webshell[[使用]](https://freeerror.org/d/468) cve-2017-10271_poc.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞[[使用]](https://freeerror.org/d/460) cve-2017-10271_webshell.jar Weblogic wls-wsat XMLDecoder 反序列化漏洞利用脚本[[使用]](https://freeerror.org/d/460) cve-2018-2628_poc.py Weblogic WLS Core Components 反序列化命令执行漏洞验证脚本[[使用]](https://freeerror.org/d/464) cve-2018-2628_webshell.py Weblogic WLS Core Components 命令执行漏洞上传Webshell脚本[[使用]](https://freeerror.org/d/464) cve-2018-2893_poc.py WebLogic WLS 核心组件反序列化漏洞检测脚本 cve-2018-2893_cmd.py WebLogic WLS 核心组件反序列化漏洞利用脚本 cve-2018-2894_poc_exp.py Weblogic 任意文件上传漏洞检测+利用 cve-2019-2618_webshell.py Weblogic 任意文件上传漏洞(需要账户密码)[[使用]](https://freeerror.org/d/469) cve-2020-2551_poc.py Weblogic IIOP 反序列化漏洞检测脚本 cve-2020-2555_cmd.py WebLogic GIOP 协议反序列化远程命令执行 cve-2020-2883_cmd.py WebLogic T3 协议反序列化远程命令执行 cve-2020-14882_rce.py WebLogic console 未授权命令执行 Shiro shiro-1.2.4_rce.py Apache Shiro rememberMe < 1.2.4 RCE exploit script Solr cve-2017-12629_cmd.py Apache Solr 远程命令执行脚本 cve-2019-0193_cmd.py Apache Solr DataImportHandler 远程代码执行漏洞利用脚本 cve-2019-17558_cmd.py Apache Solr Velocity远程代码执行漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1jf4y12749) [[_YouTube]](https://www.youtube.com/watch?v=WP81oOl2AgU) Spring cve-2018-1273_cmd.py Spring 远程代码执行漏洞利用脚本 Struts2 struts2-032_cmd.py Struts2 method 任意代码执行漏洞GetShell利用脚本(CVE-2016-3081) struts2-032_poc.py Struts2 method 任意代码执行漏洞检测脚本(CVE-2016-3081) struts2-045_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本1(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-045-2_cmd.py Struts2 Jakarta Multipart parser 插件远程命令执行漏洞利用脚本2(CVE-2017-5638)[[使用]](https://freeerror.org/d/490) struts2-052_cmd.py Struts2 REST 插件远程代码执行漏洞利用脚本(CVE-2017-9805) struts2-052_webshell.py Struts2 REST 插件远程代码执行漏洞上传Webshell脚本(CVE-2017-9805) struts2-053_cmd.py Struts2 Freemarker 标签远程执行命令漏洞利用脚本(CVE-2017-12611) struts2-057_cmd.py Struts2 Namespace 远程代码执行漏洞利用脚本(CVE-2018-11776) Tomcat cve-2017-12615_cmd.py Tomcat 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/411) cve-2020-1938_exp.py Tomcat 幽灵猫任意文件读取漏洞利用脚本[[使用]](https://freeerror.org/d/484) Drupal cve-2018-7600_cmd.py Drupal Drupalgeddon 2 远程代码执行漏洞利用脚本[[使用]](https://freeerror.org/d/426) cve-2018-7600_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2018-7602_cmd.py Drupal 内核远程代码执行漏洞利用脚本(需要账户密码) cve-2018-7602_poc.py 该脚本可检测 CVE-2018-7602 和 CVE-2018-7600 cve-2019-6340_cmd.py Drupal 8.x REST RCE 远程执行代码漏洞利用脚本 F5 cve-2020-5902_file.py F5 BIG-IP 任意文件读取 Nexus cve-2019-7238_cmd.py Nexus Repository Manager 3 远程代码执行漏洞利用脚本 cve-2020-10199_poc.py Nexus Repository Manager 3 远程命令执行漏洞检测脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10199_cmd.py Nexus Repository Manager 3 远程代码执行漏洞(可回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-10204_cmd.py Nexus Manager 3 远程命令执行漏洞利用脚本(无回显)[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) cve-2020-11444_exp.py Nexus 3 任意修改admin密码越权漏洞利用脚本[[_Bilibili]](https://www.bilibili.com/video/BV1uQ4y1P7MA/) [[_YouTube]](https://www.youtube.com/watch?v=ocQMDYxTMKk) Jboss cve-2017-12149_poc.py JBoss 5.x/6.x 反序列化远程代码执行漏洞验证脚本 cve-2017-12149_cmd.py JBoss 5.x/6.x 反序列化远程代码执行漏洞利用脚本 OFBiz cve-2021-26295_rce.py RMI Deserializes Remote Code Execution {card-default label="? 工具信息" /} ? 项目地址:https://github.com/zhzyker/exphub ⭐ Star数:4290 ? 开发语言:Python ? 项目描述:Exphub [漏洞利用脚本库] 包括Webloigc、 Struts2、 Tomcat、 Nexus、 Solr、 Jboss、 Drupal的漏洞利用脚本 ,最新添加 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-、 CVE-2020-1938、 CVE-2020-2551、 CVE-2020-2555、 CVE-2020-2883、 CVE-2019-、 CVE-2019-6340 {/card-default} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub/archive/refs/heads/master.zip"} {cloud type="default" title="网盘下载" url="https://github.com/zhzyker/exphub"} 总的来说,exphub是一个功能比较实用的开源工具,适合日常工作和学习使用。如果你正在寻找一款相关工具,不妨下载试试。使用前建议仔细阅读项目文档。
-
2024拼多多批量小圈子搬砖 2024拼多多批量小圈子搬砖 图片1 课程介绍 《2024拼多多批量小圈子搬砖》课程专为电商从业者设计,深入讲解如何在拼多多平台利用小圈子进行批量搬砖。课程涵盖市场分析、产品选择、推广策略及运营技巧,帮助学员掌握高效的搬砖方法,实现快速盈利与业务增长,适合各类电商创业者。 学习地址 百度:https://pan.baidu.com/s/1r8cPPIWQod3vTKhpBC-3Ow 天翼:https://cloud.189.cn/t/7zeIre3iMRz2(访问码:pms1) 阿里:https://www.alipan.com/s/Ri5m8nuLH22 夸克:https://pan.quark.cn/s/6f2a3ff6a7d3 下载后请先检查文件完整性,如有问题请在评论区反馈
-
从运营底层逻辑做短剧燃剪 从运营底层逻辑做短剧燃剪 图片2 课程介绍 《从运营底层逻辑做短剧燃剪》课程专为短创作者设计,深入探讨短剧剪辑的运营逻辑与创作技巧。课程涵盖剧本构建、剪辑技巧、节奏把控及观众心理分析,帮助学员提升短剧的吸引力与传播效果,实现内容的高效变现与品牌推广。 学习地址 百度:https://pan.baidu.com/s/1jf1e4spc9UGkbamPxmdVrw?pwd=h1rq 天翼:https://cloud.189.cn/t/aE7rUzauyq22(访问码:7wpt) 阿里:https://www.alipan.com/s/8q8zbUyNNCJ 夸克:https://pan.quark.cn/s/272d7f0ff766 下载后请先检查文件完整性,如有问题请在评论区反馈
-
全方位搞定英语词汇听说读写 全方位搞定英语词汇听说读写 图片2 课程介绍 本次课程浓缩了奇文老师的10年研究成果以及教学经验,课程经过数十次迭代更新,以数万人为教学样本,每次的更新优化使课程更具普适性和可操作性。在课程中,奇文老师将通过20节大课,带你从基础的词汇量到各项攻破,你会发现,只要掌握方法,英语真的不难! 学习地址 百度:https://pan.baidu.com/s/1dOCWVdvTXVLw_qTywf-pWw?pwd=489m 天翼:https://cloud.189.cn/web/share?code=Yz26r2BFJfqi(访问码:f3ls) 阿里:https://www.aliyundrive.com/s/a5uruQAuAzD 夸克:https://pan.quark.cn/s/6cd1596d9e92 下载后请先检查文件完整性,如有问题请在评论区反馈
-
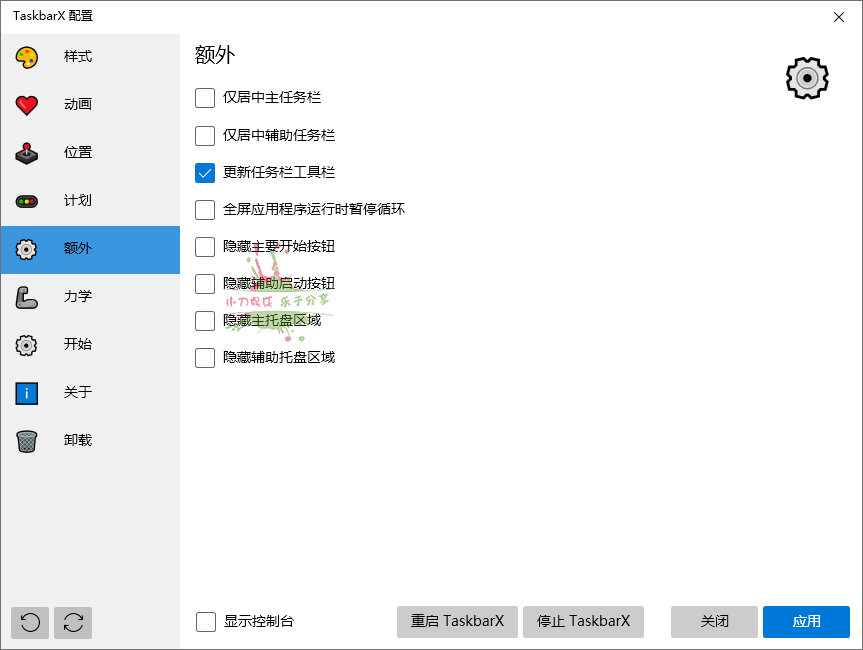
TaskbarX任务栏增强v1.7.7中文版 软件介绍 TaskbarX使您可以控制任务栏图标的位置。TaskbarX 将带给您原始的 Windows Dock 感觉。 从任务栏添加或删除图标时,图标将移动到中心或用户指定的位置。 您可以选择在各种不同的动画之间进行选择并更改其速度。 如果您不喜欢动画并希望它们立即移动,则可以禁用动画。 也可以更改中心位置,以根据中心位置将图标更多地移到左侧或右侧。 当前支持所有任务栏设置,包括垂直任务栏。 软件TaskbarX任务栏增强v1.7.7中文版 图片2TaskbarX任务栏增强v1.7.7中文版 图片4 软件说明 软件设置程序为:TaskbarX Configurator.exe 软件运行程序为:TaskbarX.exe 1、支持哪些版本的Windows TaskbarX只支持Windows 10。1709和更低版本的 “任务栏样式 “选项会有问题,但是,居中设置可以正常工作。Windows 7不工作,也不支持。它可能在Windows 8上工作,但是,没有经过官方测试,也不被支持。 2、是否会改变设置或注册表 不会,TaskbarX是完全便携式的,不会改变您的设置或注册表。关闭TaskbarX将停止居中操作。 3、如何在启动时运行TaskbarX 一旦您在配置器中点击应用,就会创建一个延迟3秒的任务表。如果这不起作用,请在 “配置器 “的 “任务计划 “选项卡下将延迟时间增加到10秒左右。 4、如何卸载TaskbarX 打开 “TaskbarX配置器 “并点击 “停止TaskbarX “按钮。这将停止TaskbarX进程,并将您的图标放回左边。然后转到 “Taskschedule “选项卡,点击 “Remove “按钮。之后,你可以简单地删除安装TaskbarX的文件。 ⬇️ 下载地址 {cloud type="tianyi" title="天翼云盘" url="https://cloud.189.cn/t/fAfuY3bii6vm"} 下载后请先检查文件完整性,如有问题请在评论区反馈
-
81节身心课让全家人受益终身 81节身心课让全家人受益终身 图片1 课程介绍 每个家庭必备给爸妈、孩子、爱人为你呵护全家人的健康,全面提升一家人的免疫力,中医学家肖然老师携然健康团队·准备了一套独家研发的家庭身心保健课,四位一体的家庭保健方法解决你家庭经常遇到的一系列生理健康、心理调节难题. 学习地址 百度:https://pan.baidu.com/s/1V48Vh5fhOFD3alY4Pbt_QA 天翼:https://cloud.189.cn/t/MryM3aVZBby2(访问码:ykt7) 阿里:https://www.aliyundrive.com/s/y7hz8Hqs46g 下载后请先检查文件完整性,如有问题请在评论区反馈